Avalanche-Gründer warnt vor KI-Risiken beim XRP Ledger
Sirer weist darauf hin, dass KI zunächst versteckte Bugs in Software und Wallets finden kann, während der XRP Ledger bereits unter einem Notfall-Update steht. Damit verschiebt sich die Debatte von ECDSA hin zur Sicherheit des Codes selbst.
Wichtigste Erkenntnisse
- Avalanche-Gründer Emin Gün Sirer warnt davor, dass KI zuerst versteckte Fehler in Software, Libraries und Krypto-Wallets finden kann.
- Laut Sirer könnte das gefährlicher sein als die Frage, wann Kryptografie wie ECDSA veraltet.
- Die Warnung kommt, während der XRP Ledger nach einem Notfall-Update und Fragen zu den veröffentlichten Fixes bereits unter Druck steht.
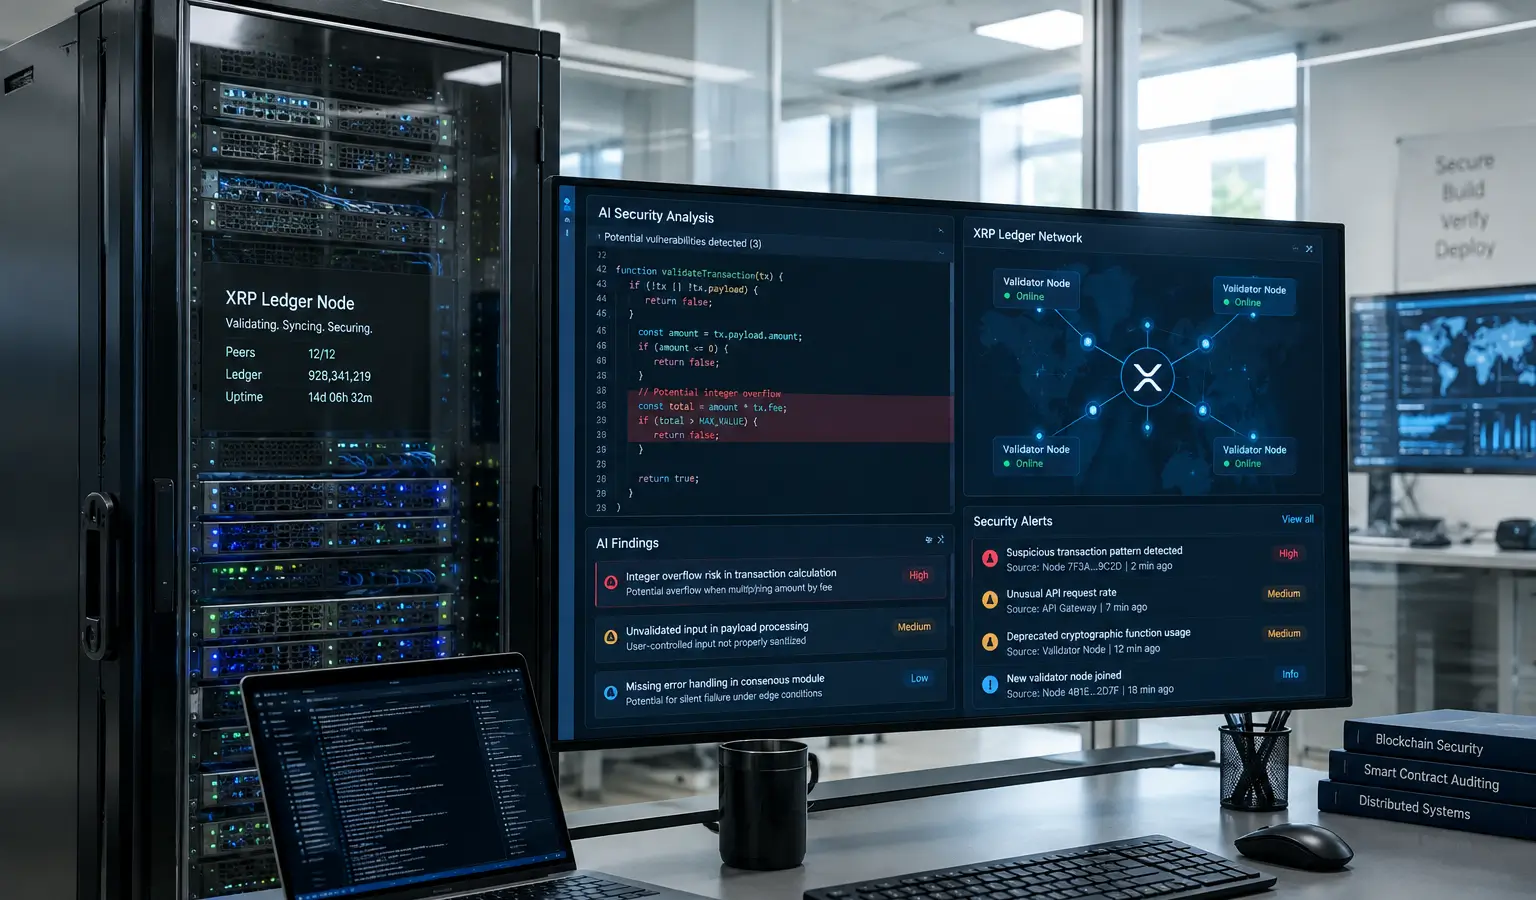
Avalanche-Gründer Emin Gün Sirer warnt davor, dass KI versteckte Fehler im XRP Ledger aufspüren kann, bevor bestehende Kryptografie wirklich in Gefahr gerät. Nach seiner Einschätzung verdient dieses Risiko mehr Aufmerksamkeit als die Frage, wann weit verbreitete Kryptografie wie ECDSA veraltet. Seine Warnung kommt zu einem Zeitpunkt, an dem der XRP Ledger nach einem Notfall-Update der Software erneut unter die Lupe genommen wird.
KI richtet sich auf Code
Sirer schrieb auf X, dass KI wahrscheinlich zuerst Fehler in Software, Libraries und Krypto-Wallets finden wird, noch bevor ECDSA obsolet wird. Damit verschiebt sich der Fokus seiner Ansicht nach von einem zukünftigen kryptografischen Problem hin zur Qualität des heutigen Codes.
Er beschrieb KI-gestützte Vulnerability Discovery als den Einsatz von Modellen, um Bugs aufzuspüren, die Menschen übersehen haben. Angreifer können solche Fehler ausnutzen, bevor Entwickler einen Patch ausrollen. Sirer warnte, dass dies theoretisch Schäden in Milliardenhöhe verursachen kann, wenn Schwachstellen lange unentdeckt bleiben.
XRP Ledger steht bereits unter Druck
Die Warnung erhält zusätzliches Gewicht, weil Entwickler am 25. September ein Notfall-Update für den XRP Ledger ausgerollt haben. Die ersten Sicherheitsfixes wurden damals ohne Quellcode veröffentlicht, woraufhin das Team versprach, diesen Code später zusammen mit einer technischen Rückschau freizugeben.
Sirer nannte keine ungesicherte Schwachstelle im XRP Ledger und zeigte auch keinen KI-Angriff auf das Netzwerk auf. Seine Botschaft ist also eine Warnung, kein gemeldeter Exploit. Sein Kommentar passt jedoch in eine breitere Debatte innerhalb der Kryptobranche darüber, wo das eigentliche Risiko liegt: in zukünftiger Kryptografie oder in Softwarefehlern, die schon heute existieren. Das knüpft an den jüngsten Bugfix im XRP Ledger an, bei dem Ripple einen jahrealten Fehler behoben hat, der theoretisch neue XRP hätte entstehen lassen können.
Bedeutung für Europa
Für europäische Krypto-Anleger ist das relevant, weil Sicherheit immer häufiger von Software, Wallets und Infrastruktur abhängt und nicht nur von der zugrunde liegenden Kryptografie. Das passt zu einem breiteren Trend, bei dem Projekte und Sicherheitsteams KI auch einsetzen, um Schwachstellen schneller zu finden. Gleichzeitig zeigt die Debatte rund um den XRP Ledger, dass ein Notfall-Update und unvollständige Transparenz über Fixes bei Nutzern und Entwicklern schnell zusätzliche Fragen aufwerfen können.