

Gnosis Pay meldet Datenleck mit Kartennummern und Wallets
Geleakte Kartendaten und Wallet-Adressen können gezielte Scams erleichtern, während Gnosis Pay sagt, dass Kundengelder nicht betroffen sind.
Wichtigste Erkenntnisse
- Gnosis Pay meldete ein Datenleck, bei dem Wohnadressen, Kartennummern und verknüpfte Krypto-Wallet-Adressen von Kunden offengelegt wurden.
- Nach Angaben des Unternehmens sind Kundengelder nicht betroffen; betroffene Nutzer wurden über die geleakten Informationen informiert.
- Gnosis Pay entdeckte den Einbruch am 3. November, begrenzte ihn innerhalb von zwei Stunden und sagt, dass die Enterprise-Umgebung nicht betroffen ist.
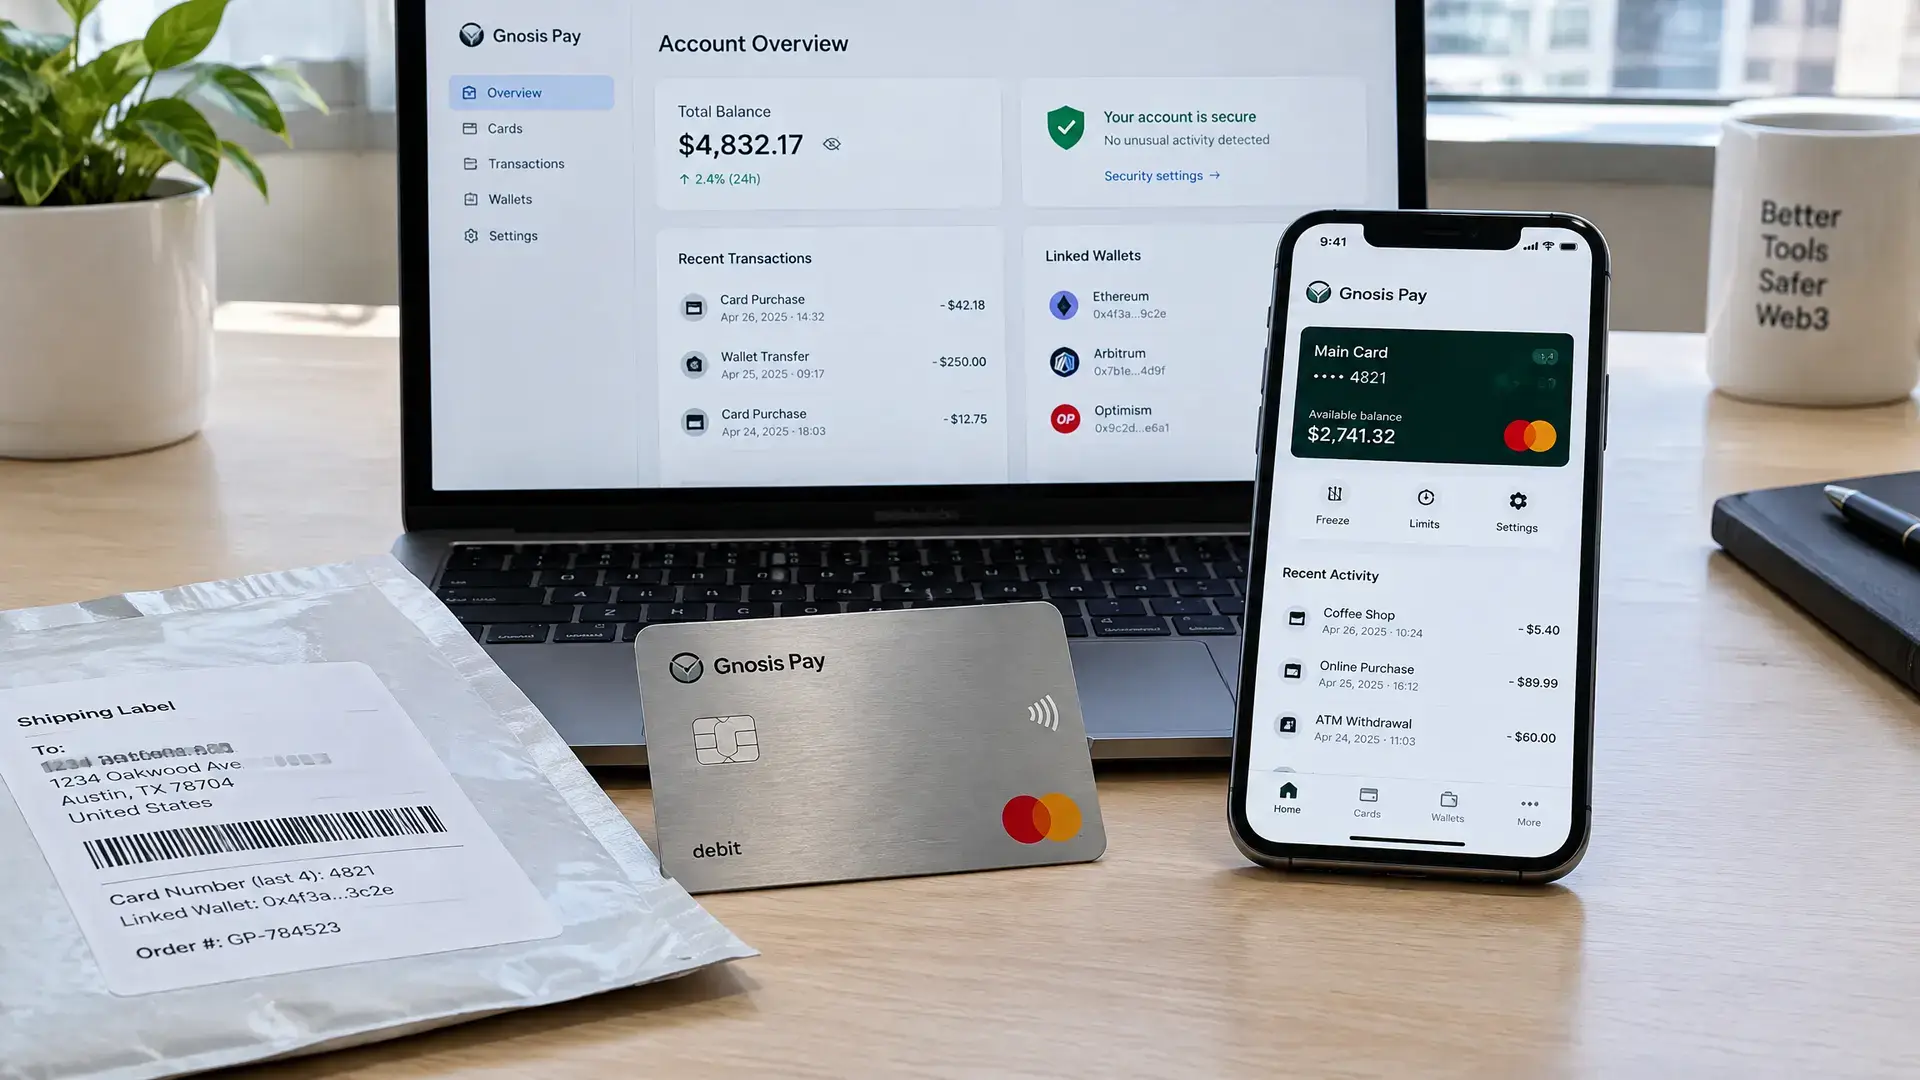
Gnosis Pay hat ein Datenleck gemeldet, bei dem persönliche und finanzielle Daten von Kunden offengelegt wurden, darunter Wohnadressen, Kartennummern und verknüpfte Krypto-Wallets. Nach Angaben des Unternehmens sind die Kundengelder nicht betroffen, doch kann die Kombination aus echten Identitäten und Wallet-Adressen das Risiko gezielter Scams erhöhen.
Was geleakt wurde
Lefteris Karapetsas, Gründer des Krypto-Portfolio-Trackers Rotki, sagte auf X, dass die geleakten Daten seinen Namen, seine vollständige Wohnadresse, seine Kartennummer und alle Wallet-Adressen enthielten, die mit seinem Konto verknüpft waren. Er teilte dazu eine E-Mail des Unternehmens. Gnosis Pay hat nicht bekanntgegeben, wie viele Kunden betroffen sind, sagt aber, dass jeder betroffene Nutzer eine Nachricht mit Details zu den offengelegten Informationen erhalten hat.
Der Anbieter von Krypto-Debitkarten, der 2023 gestartet wurde, lässt Kunden Stablecoins über Visa-Debitkarten ausgeben, die mit ihrer Krypto-Wallet verbunden sind. Laut Paymentscan verarbeitet die Plattform auf Jahresbasis Zahlungen im Umfang von rund 67,6 Millionen Dollar (60,5 Millionen Euro). Das macht sie für Angreifer besonders interessant, wenn es darum geht, echte personenbezogene Daten mit Krypto-Aktivitäten zu verknüpfen.
Reaktion von Gnosis Pay
Das Unternehmen sagt, dass es den Einbruch am 3. November entdeckt und innerhalb von zwei Stunden mit der Eindämmung begonnen hat. Außerdem wurden betroffene Sicherheitsdaten ersetzt und die Lücke geschlossen, die den Zugriff ermöglicht hatte. Gnosis Pay sagt außerdem, dass die separate Enterprise-Umgebung, die Kartenprogramme für andere Unternehmen unterstützt, nicht betroffen ist.
Die Meldung kommt kurz nach einem Exploit im Juni, bei dem rund 1,5 Millionen Dollar (1,3 Millionen Euro) durch einen Fehler in der Wallet-Software abgezogen wurden. Gnosis erstattete diese Verluste damals und stellte die Kundengelder wieder her. Seitdem hat das Unternehmen 3D-Secure-Verifizierung für Online-Kartenzahlungen verpflichtend gemacht und das Betrugsmonitoring verstärkt, während das alte Verbrauchersystem am 20. Dezember planmäßig abgeschaltet werden soll. Auch bei anderen Krypto-Diensten zeigt sich, wie schnell ein Sicherheitsvorfall auf Kundendaten übergreifen kann: Coinbase meldete zuvor ein Datenleck über einen externen Dienstleister, bei dem Kontaktdaten einer kleinen Gruppe von Kunden offengelegt wurden.
Warum das relevant ist
Für europäische Krypto-Nutzer zeigt dieser Vorfall, wie sensibel Zahlungsprodukte sind, wenn Kartendaten und Wallet-Adressen in einem System zusammenkommen. Selbst wenn keine Gelder direkt betroffen sind, kann solche Information nach Angaben von Gnosis Pay genutzt werden, um Nachrichten glaubwürdiger zu machen und Opfer gezielter anzusprechen. Das macht Datenlecks bei Krypto-Zahlungsdiensten nicht nur zu einem technischen Problem, sondern auch zu einem direkten Risiko für Nutzer außerhalb der Blockchain selbst.