

Alte Ethereum-Wallet entgeht Address-Poisoning-Scam
Der Besitzer tätigte zunächst eine Testzahlung und wich so einem schnellen Address-Poisoning-Angriff mit Lookalike-Adressen aus. Der Vorfall unterstreicht das hartnäckige Phishing-Risiko rund um alte Ethereum-Wallets.
Wichtigste Erkenntnisse
- Eine alte Ethereum-Wallet aus 2015 hat am Montag erstmals Geld gesendet und dabei einem Address-Poisoning-Scam entgangen.
- Der Besitzer tätigte zunächst eine Testzahlung von 0,05 ETH und schickte danach 2.154,94 ETH, rund $4,6 Millionen, an die richtige Adresse.
- Innerhalb von drei Minuten nach der Testzahlung tauchten Lookalike-Adressen in der Transaktionshistorie auf, ein bekannter Trick, bei dem nur die ersten und letzten Zeichen zu stimmen scheinen.
Eine alte Ethereum-Wallet, die bis zum Start des Netzwerks im Jahr 2015 zurückreicht, hat am Montag erstmals Geld versendet und ist dabei einem address poisoning-scam entkommen, der innerhalb von Minuten aufgebaut wurde. Der Besitzer schickte schließlich 2.154,94 ETH, im Wert von rund $4,6 Millionen (€4,1 Millionen), an die richtige Adresse.
Erste Testzahlung
Die Wallet, 0x7dDd57165c87A2707f025DCFC2508c09834759Bc, erhielt ihr erstes Ether im Genesis Block von Ethereum im Juli 2015 und bekam im März 2016 noch einmal 755 ETH. Bis Montag hatte die Adresse nie etwas versendet. Um 22:04 UTC machte der Besitzer zunächst eine Testzahlung von 0,05 ETH im Wert von rund $106 (€95) an eine neue Adresse, die mit 0x1321beb8 begann und auf 1A44 endete.
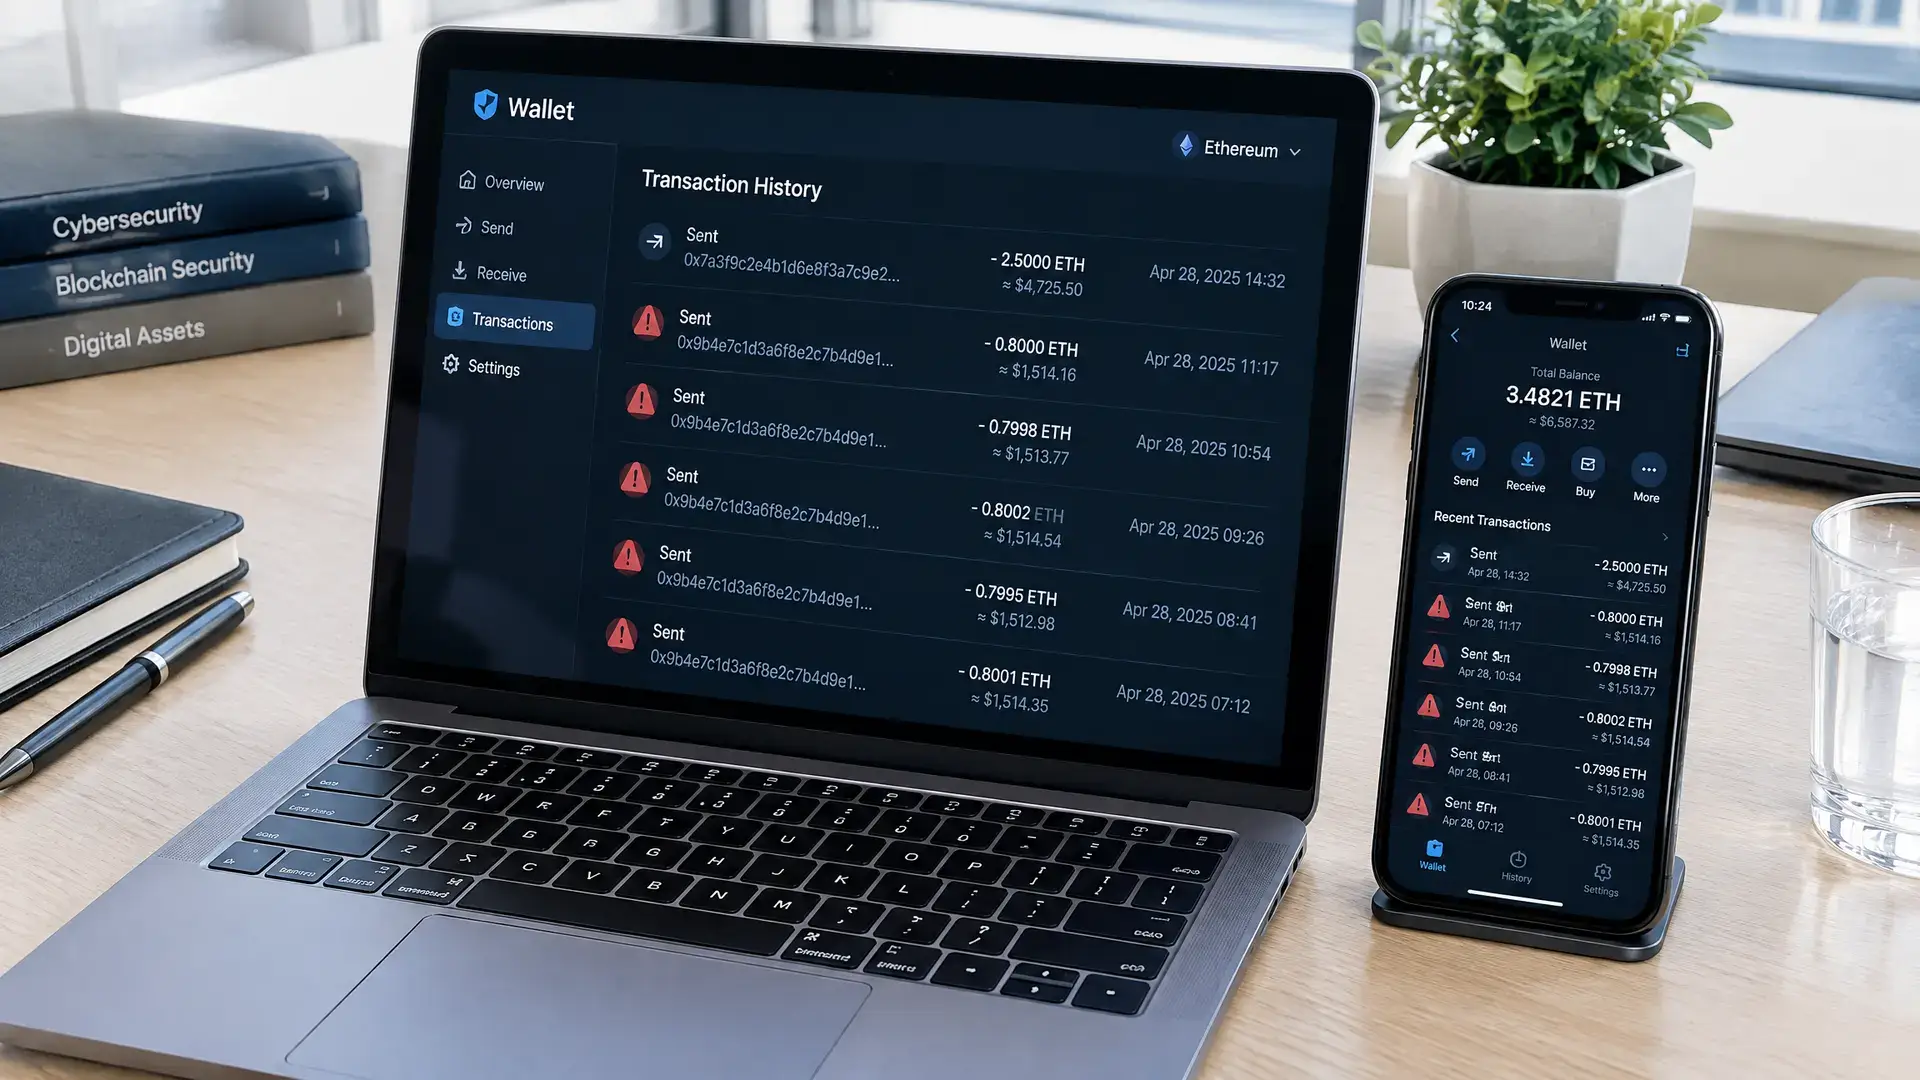
Diese kleine Testzahlung fiel sofort auf. Der Blockchain-Tracker Whale Alert meldete die Bewegung, woraufhin die alte Wallet-Adresse innerhalb von drei Minuten eine Reihe kleiner Ether-Transaktionen erhielt. Den Daten zufolge kamen sie von zwei Lookalike-Adressen, die fast genauso aussahen wie die Adresse, an die der Besitzer gerade erst gesendet hatte.
So funktioniert Address Poisoning
Der Trick heißt Address Poisoning. Wallets zeigen oft nur die ersten und letzten Zeichen einer Adresse an, sodass eine Fake-Adresse in einer Transaktionshistorie wie die echte Adresse wirken kann. Wenn ein Nutzer danach eine kürzlich verwendete Adresse aus dieser Historie kopiert, kann das Geld beim Scammer landen.
In diesem Fall wurden die Lookalike-Adressen innerhalb von Minuten nach der Testzahlung finanziert. Etherscan zeigt, dass beide Adressen von Accounts gespeist wurden, die das Label Fake_Phishing tragen, und die aktivste Adresse schickte 43 solcher kleinen Zahlungen. Der Besitzer fiel nicht darauf herein und schickte später außerdem noch 0,01 ETH hin und her, um zusätzlich zu prüfen, bevor der vollständige Betrag versendet wurde.
Warum das relevant ist
Address Poisoning hat sich auf Ethereum zu einem wiederkehrenden Sicherheitsproblem entwickelt. Im Januar warnte Citi bereits davor, dass diese Art von Spam die Zahl der Transaktionen im Netzwerk nach oben treibt, mit vielen Zahlungen von weniger als $1 (€0,89). Auch Sicherheitsforscher sehen, dass Bots fortlaufend große, lange inaktive Wallets beobachten und blitzschnell Lookalike-Adressen erstellen, sobald sich so eine Wallet bewegt. Das macht das Risiko vor allem für Nutzer groß, die mit kopierten Adressen arbeiten und nur die Anfangs- und Endzeichen prüfen.