Project Eleven und Quantus testen quantensichere Custody
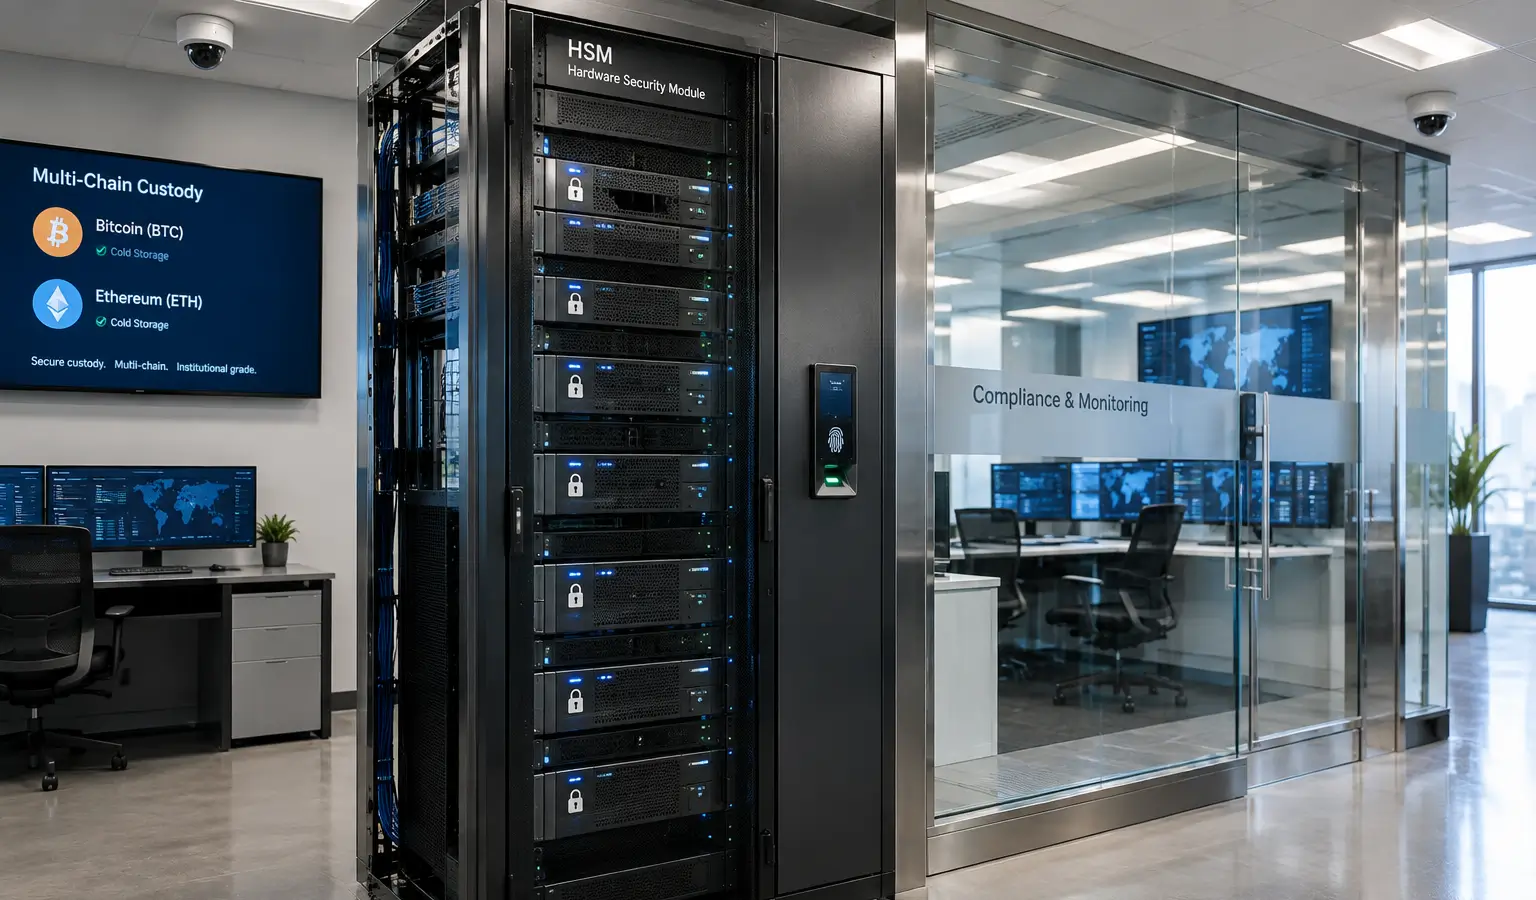
Die Zusammenarbeit konzentriert sich auf institutionelle Verwahrung für Bitcoin und andere Assets mit Hardware Security Modules, Audit Trails und Post-Quantum-Kryptografie. So wollen sich die Parteien auf unterschiedliche Blockchain-Standards vorbereiten.
Wichtigste Erkenntnisse
- Project Eleven und Quantus wollen im ersten Quartal 2027 ihre Systeme für quantensichere institutionelle Custody miteinander verbinden.
- Institutionen sollen über Hardware Security Modules, interne Freigaben und Auditprozesse Quantus-Keys verwalten können.
- Die Branche bereitet sich auf Post-Quantum-Kryptografie vor, weil mehrere Blockchains möglicherweise unterschiedliche Sicherheitsstandards verwenden werden.
Bitcoin-Entwickler diskutieren darüber, wann sich das Netzwerk auf Quantum Computing vorbereiten sollte, während Project Eleven und Quantus bereits an institutioneller Custody arbeiten, die gegen neue kryptografische Anforderungen gewappnet sein soll. Die beiden Unternehmen wollen ihre Systeme im ersten Quartal 2027 verbinden, damit Institutionen Quantus-Keys über Hardware Security Modules, interne Freigaben und Auditprozesse verwalten können.
Custody muss sich mitverändern
Das Problem betrifft nicht nur eine einzelne Blockchain. Banken und Custodians müssen möglicherweise mehrere Formen der Post-Quantum-Kryptografie unterstützen, wenn verschiedene Netzwerke jeweils ihren eigenen Sicherheitsstandard wählen. Das macht das Key Management schwieriger, vor allem wenn eine Partei gleichzeitig Bitcoin, Ethereum und andere Assets verwahrt.
Project Eleven sagt, dass seine Plattform Strongpoint genau dafür gebaut wurde, die Kontrollschicht eines Custodians von der Signature Scheme der zugrunde liegenden Chain zu entkoppeln. In der Praxis bedeutet das, dass eine Institution ihren Freigabeprozess, die hardwarebasierte Key-Speicherung und den Audit Trail beibehalten kann, auch wenn ein Netzwerk auf andere Kryptografie umstellt.
Warum das jetzt relevant ist
Die Sorgen passen in eine breitere Diskussion über Quantensicherheit in Krypto. Quantum Computing stellt vor allem ein Risiko für Public-Key-Systeme wie die Elliptische-Kurven-Kryptografie dar, die heute noch häufig für Transaktionen und digitale Signaturen verwendet wird. Ein Teil der Branche schaut deshalb bereits auf Post-Quantum-Kryptografie, weil der Wechsel zu neuen Standards, die Migration bestehender Keys und die Abstimmung von Systemen über mehrere Blockchains hinweg viel Aufwand erfordern.
Auch das sogenannte Harvest-now-decrypt-later-Modell spielt in dieser Diskussion eine Rolle. Dabei könnten Angreifer heute bereits verschlüsselte Daten sammeln, um sie später zu entschlüsseln, wenn Quantencomputer leistungsfähig genug sind. Das macht den Zeitpunkt der Vorbereitung wichtig, auch wenn noch unklar ist, wann Computer, die Bitcoin oder Ethereum knacken können, tatsächlich verfügbar sein werden. Zuvor hatte Europol bereits gewarnt, dass Wallets wahrscheinlich das erste Ziel solcher Angriffe sind, nicht die Blockchain selbst.
Auswirkungen auf institutionelle Akteure
Für europäische Krypto- und Vermögensverwalter ist das relevant, weil es bei Custody nicht nur um Verwahrung geht, sondern auch um Kontrolle, Audit und Compliance. Wenn Blockchains künftig unterschiedliche quantensichere Standards wählen, könnte das die operative Komplexität für Institutionen erhöhen. Project Eleven und Quantus zeigen, dass die Branche schon jetzt darüber nachdenkt, wie dieser Übergang beherrschbar bleiben kann, ohne bestehende Prozesse komplett umkrempeln zu müssen.