Solana-Team führt 1 SOL für Bugmeldungen bei Firedancer ein
Jump Crypto will mit einem verpflichtenden Burn von 1 SOL KI-Spam aus Bugmeldungen fernhalten. Gültige Funde rund um Firedancer und Alpenglow erhalten dagegen höhere Belohnungen.
Wichtigste Erkenntnisse
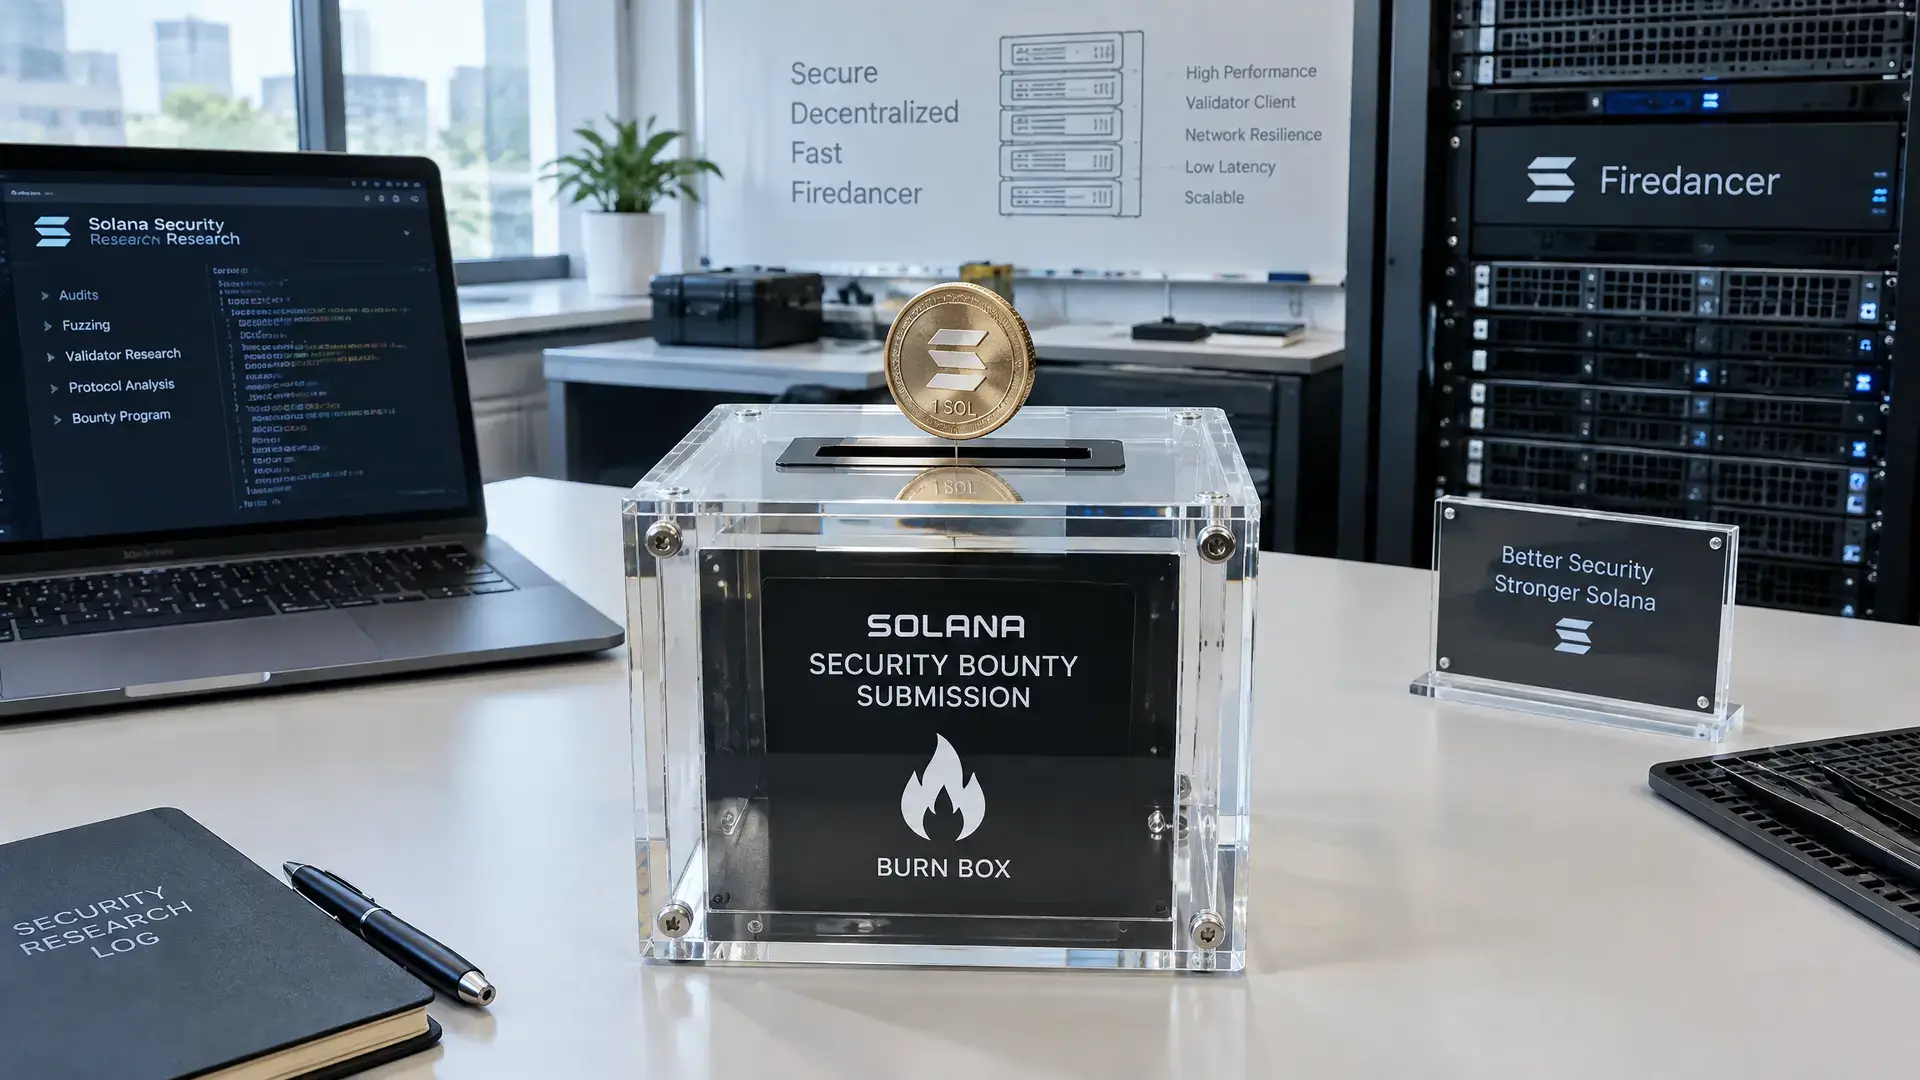
- Firedancer verlangt von Forschern künftig 1 SOL pro Bugmeldung zu verbrennen, um KI-generierten Spam einzudämmen.
- Meldungen ohne Burn kommen nicht für Belohnungen infrage, auch dann nicht, wenn sie außerhalb des Scopes liegen oder Duplikate sind.
- Jump erhöht die Belohnungen vorübergehend; kritische Alpenglow-Schwachstellen können bis zu $300.000 erreichen.
Die Entwickler hinter Firedancer, der alternativen Software für Solana-Validierung, verlangen von Forschern künftig 1 SOL pro Bugmeldung. Die Münze wird verbrannt und verschwindet damit endgültig aus dem Umlauf. Mit dieser Maßnahme will das Team die Flut an KI-generiertem Spam eindämmen und den Engineers mehr Zeit für echte Sicherheitsprobleme geben.
Strengere Regeln für Meldungen
Die neuen Bedingungen gelten seit Montag. Wer eine Meldung ohne den Burn einreicht, hat keinen Anspruch auf Belohnungen. Die Vergütung ist außerdem nicht rückgängig zu machen, auch nicht wenn ein Bericht außerhalb des Scopes liegt, sich als falsch herausstellt oder bereits zuvor eingereicht wurde.
Jump Crypto hat Firedancer entwickelt als Alternative zu Agave, der Hauptsoftware, die Computer nutzen, um Solana-Transaktionen zu prüfen und zu verarbeiten. Wenn dort ein schwerer Fehler steckt, können diese Computer Zahlungen nicht mehr korrekt verarbeiten oder sich über Kontostände auf Konten uneinig sein. Das kann Handel und Transfers stören.
KI setzt das Bounty-Programm unter Druck
Die Maßnahme folgt auf einen Audit-Wettbewerb über 1 Million Dollar zwischen dem 9. April und dem 9. Mai. Dieser brachte 809 Berichte von 162 Forschern ein, was 127 einzigartige Sicherheitsbefunde entspricht, wenn nicht ausnutzbare Beobachtungen außen vor bleiben. Fast die Hälfte der gültigen Einreichungen war ein Duplikat. Jump geht davon aus, dass KI-Agenten bei fast jeder Einreichung beim Finden oder Schreiben geholfen haben.
Dieses Bild passt zu einem breiteren Trend in der Cybersicherheit. Auch andere Akteure, darunter Google und Curl, haben ihre Bug-Bounty-Programme vorübergehend pausiert oder angepasst, nachdem eine Welle von qualitativ schwachen, oft KI-generierten Meldungen eingegangen war. Gleichzeitig zeigt der Aufstieg von KI auch, dass dieselben Tools manchmal gerade dabei helfen, ernsthafte Schwachstellen schneller aufzudecken. Auch Core Lightning hatte zuvor bereits gewarnt, dass KI-getriebene Bugmeldungen echte Schwachstellen aufdecken können, aber auch zusätzlichen Druck auf Entwicklungsteams ausüben.
Belohnungen bleiben hoch
Jump erhöht die Belohnungen gleichzeitig mit der strengeren Einstiegshürde. Gültige Funde erhalten bis zum 20. November das Doppelte der Standardauszahlung oder das Dreifache für Bugs, die speziell für Alpenglow gelten, das neue Abstimmungssystem von Solana. Kritische Alpenglow-Schwachstellen können bis zu $300.000 (€268.100) erreichen.
Für Solana ist dieser Schritt relevant, weil die Sicherheit der Validatoren direkt die Zuverlässigkeit von Transaktionen auf der Chain betrifft. Für europäische Krypto-Beobachter zeigt er auch, wie schnell KI die Art verändert, wie Sicherheitsforschung betrieben wird, aber auch, wie schnell die Qualität von Meldungen unter Druck geraten kann.