

Trezor streicht 80 Prozent der Reseller nach Safe-5-Einbruch
Nach neuen Implantaten in Safe-5-Wallets über CryptoBilis verschärft Trezor die Distribution; übrig bleiben nur Reseller, die strengere Anforderungen erfüllen.
Wichtigste Erkenntnisse
- Trezor hat 80 Prozent seines Reseller-Netzwerks gestrichen, nachdem erneut Spionageimplantate in Safe-5-Geräten gefunden wurden, die über den malaysischen Reseller CryptoBilis verkauft worden waren.
- Drei betroffene Geräte sind bestätigt; der Implantat-Chip konnte Wiederherstellungsphrasen während der Kommunikation zwischen Hauptschaltung und Display abfangen.
- Trezor hat ein Firmware-Update veröffentlicht, das den Chip unbrauchbar macht, und rät Käufern dennoch, ihr Geld auf eine neue Wallet zu verschieben.
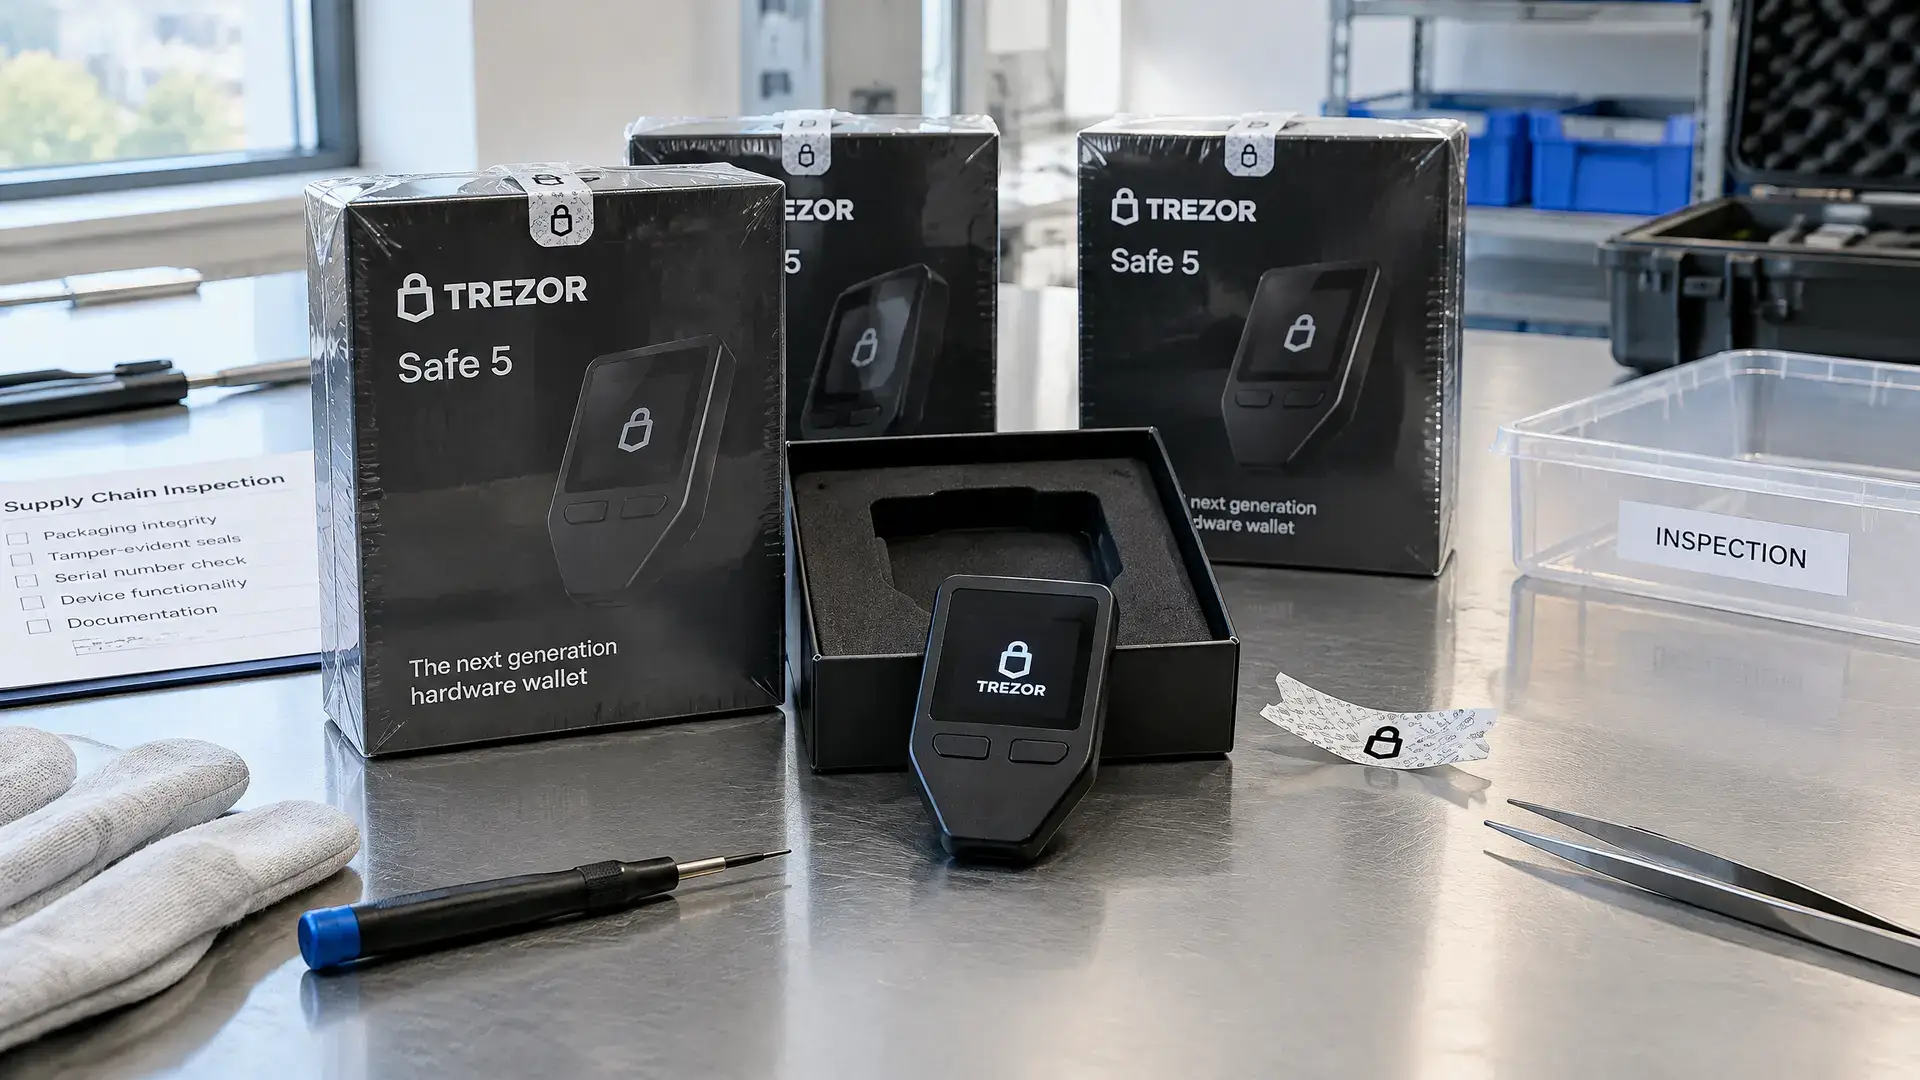
Trezor hat 80 Prozent seines Reseller-Netzwerks gestrichen, nachdem erneut Spionageimplantate in Safe-5-Geräten gefunden wurden, die über den malaysischen Reseller CryptoBilis verkauft worden waren. Das Unternehmen teilte am 12. November mit, dass inzwischen drei implantierte Geräte bestätigt sind. Der Fall zeigt erneut, wie verwundbar Hardware Wallets sein können, wenn Geräte unterwegs manipuliert werden.
Drei Geräte bestätigt
Die betroffenen Geräte wurden zwischen dem 20. August und dem 23. September gekauft. Laut Trezor lauscht der Implantat-Chip der Kommunikation zwischen der Hauptschaltung und dem Display. Sobald der Chip eine bestimmte Reihenfolge erkennt, beginnt er, Daten abzugreifen. Dadurch kann die Wiederherstellungsphrase einer Wallet abgefangen werden, ohne dass der Nutzer etwas davon sieht.
Trezor sagt, dass diese neuen Funde auf die Untersuchung folgen, die das Unternehmen am 30. Oktober bekanntgab. Damals wurde bei einer Safe 5 aus dem Bestand von CryptoBilis bereits Spionagesoftware entdeckt. Die Hardware selbst ist also nicht nur nach dem Kauf ein Ziel, sondern auch während der Distribution.
Firmware-Fix macht Chip unbrauchbar
Das Unternehmen veröffentlichte am 11. November ein Firmware-Update, das die Implantate laut Trezor unbrauchbar macht. Dabei wurde die Reihenfolge der Befehle an das Display angepasst, ohne dass der Nutzer etwas auf dem Bildschirm bemerkt. Der Chip sitzt zwar weiterhin physisch in den betroffenen Geräten, kann den Trigger aber nicht mehr erkennen.
Wer eine Safe 5 über CryptoBilis gekauft hat, sollte laut Trezor dennoch Geld auf eine neue Wallet verschieben. Das Update kann eine Wiederherstellungsphrase, die bereits vor dem 11. November abgefangen wurde, nicht zurückholen. Sobald der Seed einmal aus der Wallet herausgelangt ist, befindet er sich bereits in den Händen von Angreifern. Käufer über CryptoBilis erhalten allerdings eine kostenlose Ersatz-Wallet angeboten.
Strengere Kontrolle über die Distribution
Trezor hat auch die Anforderungen für Einkauf, Lagerung und Zugriff auf Geräte verschärft. Nur 20 Prozent der Handelspartner erfüllten diese neuen Bedingungen. Der Rest verschwindet aus dem Netzwerk. Nach Angaben des Unternehmens waren diese Reseller zwar vertrauenswürdig und stellten keine direkte Gefahr dar, Trezor will den Kanal aber strenger kontrollieren.
Für europäische Krypto-Nutzer ist das vor allem relevant, weil Hardware Wallets oft als die sicherste Möglichkeit gelten, Krypto selbst zu verwahren. Die Vorfälle zeigen, dass nicht nur Software, sondern auch die physische Kette rund um ein Gerät Risiken mit sich bringen kann. Frühere Meldungen bei Ledger über denselben Reseller machten bereits deutlich, dass Supply-Chain-Angriffe in diesem Bereich ernst genommen werden.