El fundador de Avalanche advierte sobre riesgos de IA en XRP Ledger
Sirer señala que la IA primero puede encontrar errores ocultos en software y carteras, mientras XRP Ledger ya está bajo una actualización de emergencia. Con ello, el debate pasa de ECDSA a la seguridad del propio código.
Puntos clave
- El fundador de Avalanche, Emin Gün Sirer, advierte que la IA primero puede encontrar errores ocultos en software, bibliotecas y carteras de criptoactivos.
- Según Sirer, eso puede ser más peligroso que la cuestión de cuándo criptografía como ECDSA quedará obsoleta.
- La advertencia llega mientras XRP Ledger ya está bajo presión tras una actualización de emergencia y preguntas sobre las correcciones publicadas.
El fundador de Avalanche, Emin Gün Sirer, advierte que la IA puede detectar errores ocultos en XRP Ledger antes de que la criptografía existente corra un riesgo real. Según él, ese riesgo merece más atención que la cuestión de cuándo criptografía de uso extendido como ECDSA quedará obsoleta. Su advertencia llega en un momento en que XRP Ledger vuelve a estar bajo la lupa tras una actualización de emergencia del software.
La IA se centra en el código
Sirer afirmó en X que es probable que la IA encuentre primero errores en software, bibliotecas y carteras de criptoactivos, incluso antes de que ECDSA quede obsoleta. Con ello, según él, la atención pasa de un problema criptográfico futuro a la calidad del código de hoy.
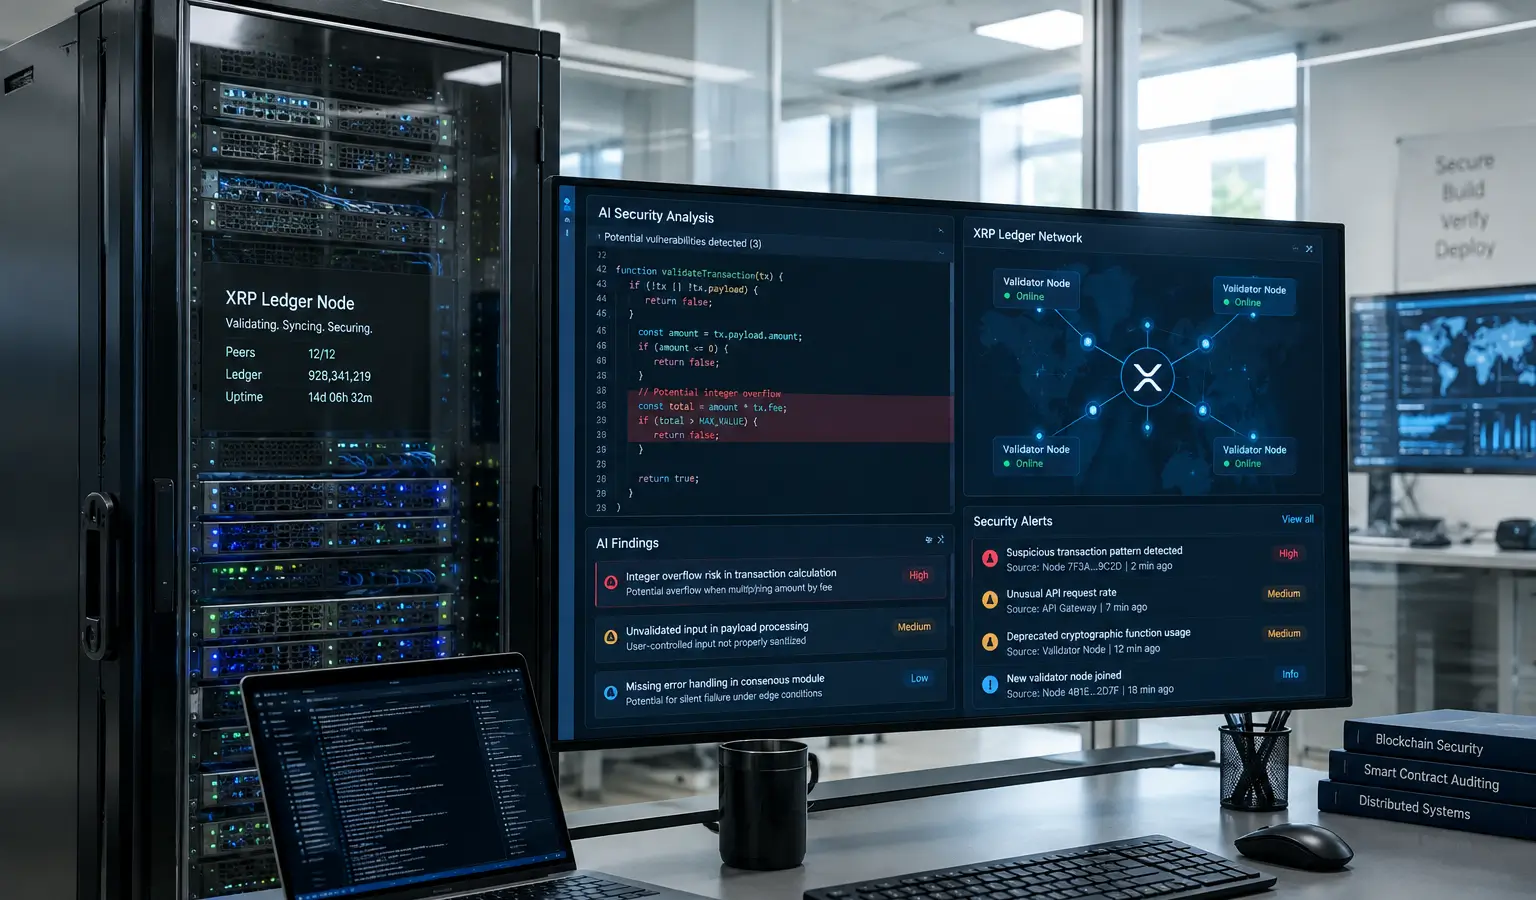
Describió la detección de vulnerabilidades impulsada por IA como el uso de modelos para localizar errores que los humanos han pasado por alto. Los atacantes pueden aprovechar esos fallos antes de que los desarrolladores desplieguen un parche. Sirer advirtió que, en teoría, esto puede causar daños por miles de millones si las vulnerabilidades permanecen sin detectarse durante mucho tiempo.
XRP Ledger ya está bajo presión
La advertencia cobra más peso porque los desarrolladores desplegaron el 25 de septiembre una actualización de emergencia para XRP Ledger. Las primeras correcciones de seguridad se publicaron entonces sin código fuente, tras lo cual el equipo prometió liberar ese código más adelante junto con una revisión técnica.
Sirer no mencionó ninguna vulnerabilidad sin proteger en XRP Ledger ni mostró un ataque de IA contra la red. Su mensaje es, por tanto, una advertencia, no un exploit denunciado. Aun así, su comentario encaja en un debate más amplio dentro del sector cripto sobre dónde reside el verdadero riesgo: en la criptografía futura o en los fallos de software que ya existen. Esto se alinea con el reciente parche de errores en XRP Ledger, mediante el cual Ripple corrigió un fallo de hace años que, en teoría, podría haber permitido crear nuevo XRP.
Por qué esto importa para Europa
Para los inversores europeos en cripto, esto es relevante porque la seguridad depende cada vez más del software, las carteras y la infraestructura, no solo de la criptografía subyacente. Esto encaja con una tendencia más amplia en la que los proyectos y los equipos de seguridad también utilizan IA para encontrar vulnerabilidades con mayor rapidez. Al mismo tiempo, el debate en torno a XRP Ledger muestra que una actualización de emergencia y la falta de transparencia completa sobre las correcciones generan rápidamente preguntas adicionales entre usuarios y desarrolladores.