Circle y Tether congelan una cartera tras el hackeo de Bitget
Circle y Tether bloquean USDT y USDC tras el hackeo de Bitget, pero la mayor parte del botín sigue en ether y permanece fuera de su alcance.
Puntos clave
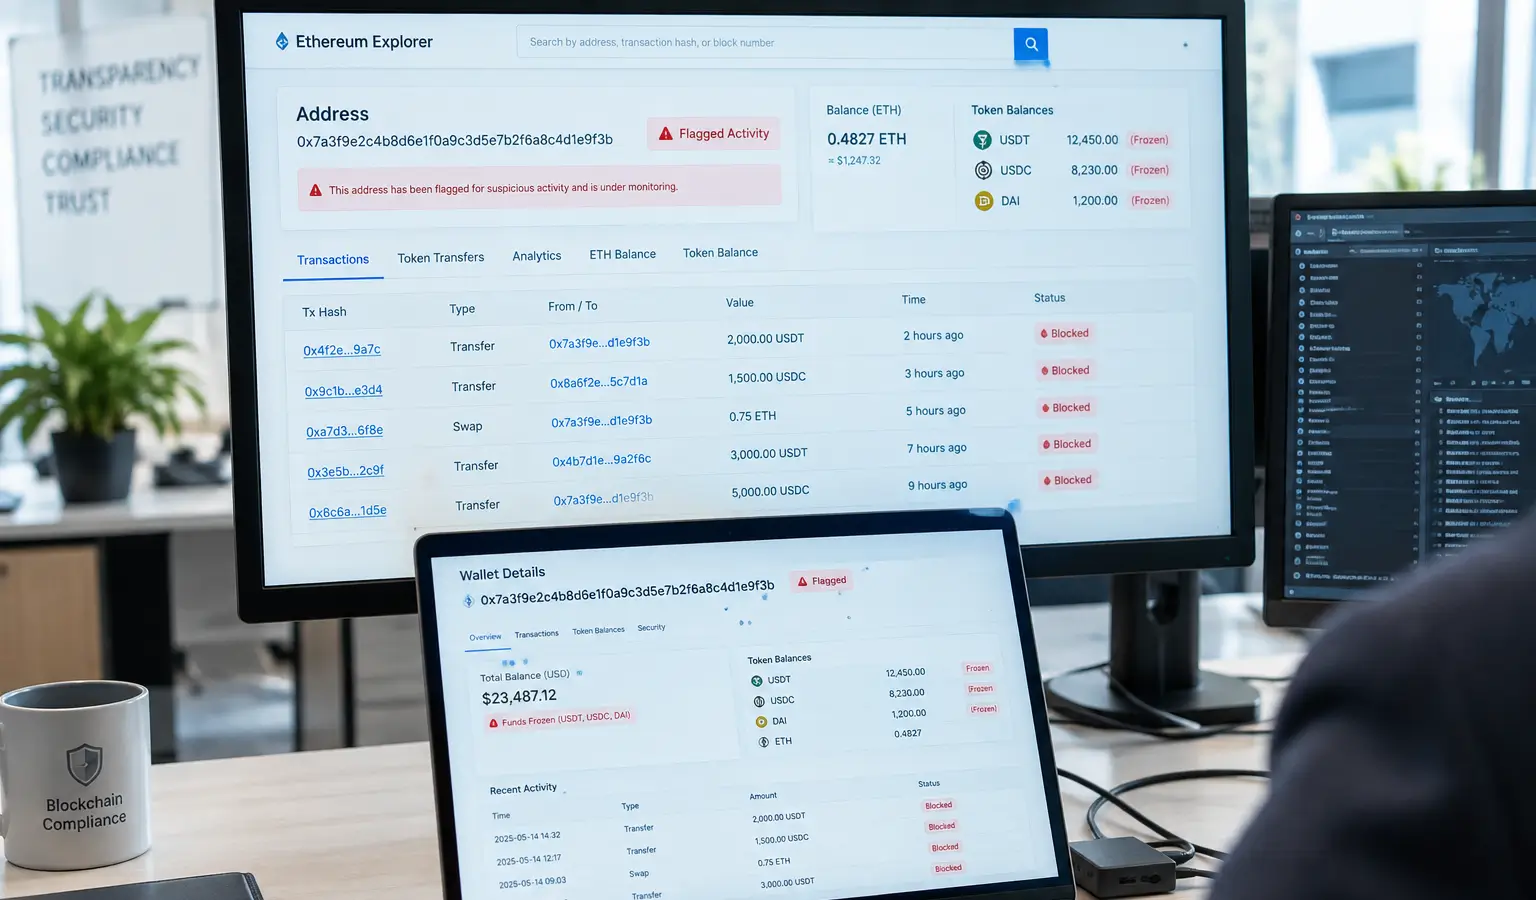
- Circle y Tether congelaron stablecoins en una cartera vinculada al hackeo de Bitget por 351,6 millones de dólares.
- La cartera contenía aproximadamente 170,47 ETH, 218.023 USDT y 99.990 USDC; unos 318.000 dólares en stablecoins están ahora bloqueados.
- La mayor parte del botín está en ether y no puede ser congelada por Circle ni por Tether.
Circle y Tether han congelado stablecoins en una cartera vinculada al hackeo de Bitget por 351,6 millones de dólares (308 millones de euros). Se trata de una pequeña parte del botín, ya que la mayor parte de los fondos robados está en ether y no puede ser congelada por un emisor.
Cartera en lista negra
Circle incluyó en la lista negra la dirección, que en Etherscan figura como "Bitget Exploiter 8", el viernes a las 05:00 UTC. Según los datos onchain, la cartera contiene aproximadamente 170,47 ETH, 218.023 USDT y 99.990 USDC. La empresa de seguridad blockchain MistTrack informó más tarde también de que Tether había bloqueado la cartera.
Como resultado, ahora hay unos 318.000 dólares (278.900 euros) en stablecoins bloqueados. Es poco en comparación con el daño total, pero sí demuestra que los emisores de stablecoins pueden actuar con rapidez cuando los fondos todavía están en una forma que puede congelarse.
La mayor parte sigue fuera de alcance
MistTrack afirma que otras carteras del atacante siguen conteniendo más de 63.000 ETH. Esos fondos no pueden ser congelados por Circle ni por Tether, porque ether no está sujeto al mismo enfoque de lista negra que USDT y USDC.
La directora ejecutiva de Bitget, Gracy Chen, dijo que los atacantes comprometieron un sistema backend en la infraestructura de carteras del exchange de criptoactivos. Según ella, se falsificó información de transacciones y así se engañó el proceso de autorización. Chen descartó una filtración de una clave privada. Bitget afirma que su propio User Protection Fund, con más de 464 millones de dólares (407 millones de euros), cubre el daño.
Anteriormente, Bitget ya había señalado una posible implicación de Corea del Norte en el ataque, después de que el exchange confirmara el compromiso del backend y los datos de transacciones falsificados.
Por qué esto es relevante
Para los seguidores europeos de las criptomonedas, este incidente muestra lo diferente que reaccionan las stablecoins y las criptomonedas nativas ante un hackeo. USDT y USDC pueden congelarse si el emisor actúa con rapidez, pero ETH sigue siendo mucho más difícil de recuperar en un caso así. Eso hace que la seguridad de las carteras y de los sistemas backend sea al menos tan importante como la protección de las claves privadas.