

Luxor reembolsa a sus clientes tras un ataque en la minería de Bitcoin
Luxor afirma que algo más de una docena de cuentas se vieron afectadas a través de Commander, el software para gestionar de forma remota máquinas de minería. El ataque provocó la redirección de recompensas de Bitcoin y vuelve a poner en el foco las intrusiones impulsadas por IA en el sector.
Puntos clave
- Luxor reembolsa a sus clientes después de que atacantes redirigieran máquinas de minería mediante software de gestión y se quedaran con las recompensas.
- Según Luxor, algo más de una docena de cuentas de clientes se vieron afectadas; las máquinas siguieron funcionando mientras los propietarios pagaban los costes de electricidad.
- Luxor afirma haber parcheado el software en menos de dos horas y ha detenido temporalmente el desarrollo de la mayoría de las nuevas funciones.
Proveedor de servicios de minería de Bitcoin Luxor va a reembolsar a sus clientes después de que atacantes pudieran redirigir máquinas a través de su software de gestión y así quedarse con las recompensas. Según la empresa, algo más de una docena de cuentas de clientes se vieron afectadas. Las máquinas siguieron funcionando, mientras los propietarios sí pagaban la electricidad.
Cómo funcionó el ataque
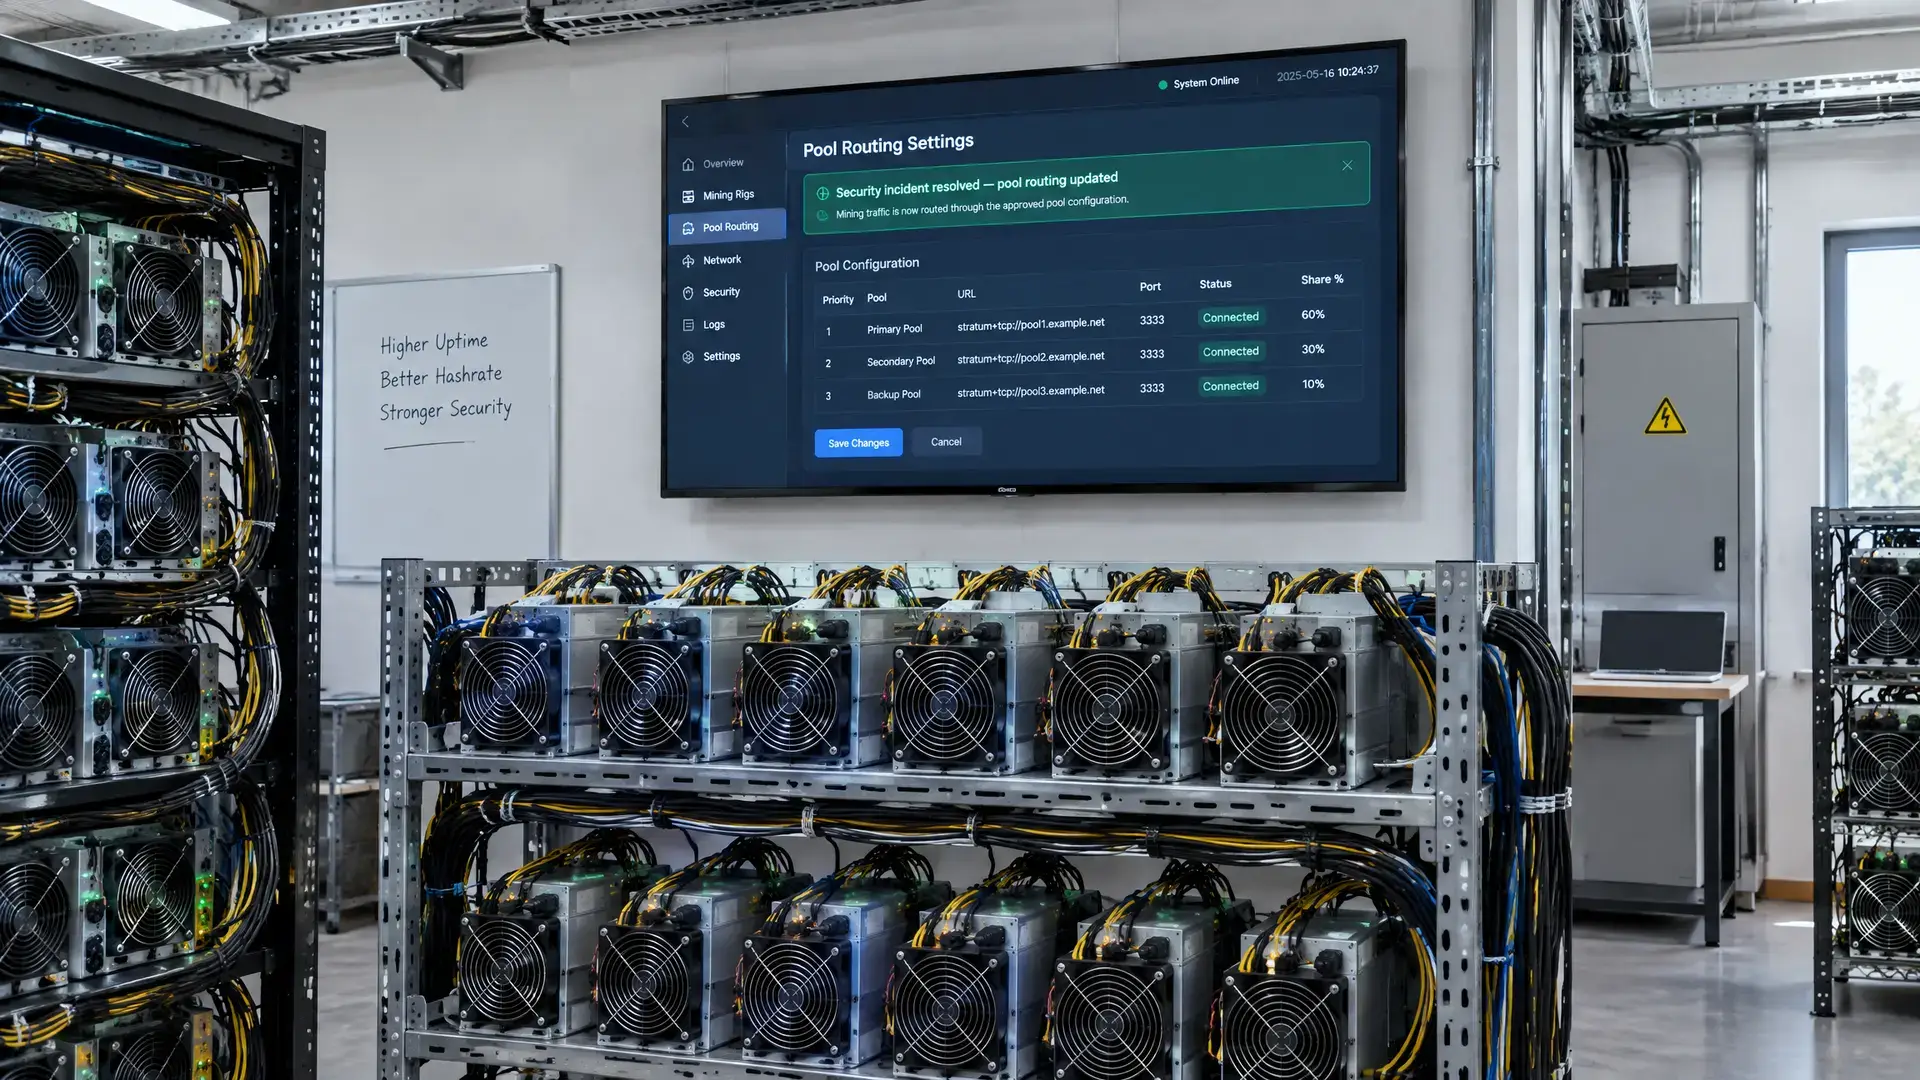
Luxor dijo el domingo que el ataque se produjo a través de Commander, un software con el que los operadores pueden supervisar sus máquinas de minería a distancia y ajustar la configuración. Los ingenieros parchearon la herramienta en menos de dos horas y después comenzaron a restaurar la configuración original de las máquinas afectadas.
Las máquinas redirigidas fueron enviadas a OCEAN, un pool de minería en el que los operadores agrupan su capacidad de cómputo y sus recompensas de Bitcoin con los suscriptores. Al modificar la configuración del pool y de pago de una máquina, alguien puede desviar los ingresos a otra dirección sin apagar el hardware.
Esto también deja claro por qué los primeros informes que afirmaban que el atacante no habría ganado nada fueron demasiado apresurados. Según las reglas de pago de OCEAN, la contribución de trabajo enviada con anterioridad aún puede contar durante un tiempo para futuras recompensas de bloque. Por tanto, las máquinas no necesitan encontrar por sí mismas el bloque ganador para recibir un pago más tarde.
Lo que se sabe ahora
Una dirección que primero fue señalada por el proveedor de minería CoreX Hosting ha recibido hasta ahora tres recompensas de bloque de Bitcoin por un valor conjunto de aproximadamente 0,243 BTC, o alrededor de 15.700 dólares (14.200 euros), según datos de la blockchain. Esas monedas aún no se habían movido el lunes por la mañana, según una revisión de la red.
El CEO de Luxor, Nick Hansen, calificó la intrusión en una publicación en X como un “sophisticated AI-enabled vector”, pero no explicó con precisión cómo se utilizó la IA ni cómo obtuvo acceso el atacante. La empresa añadió además que ha detenido temporalmente el desarrollo de la mayoría de las nuevas funciones mientras responde a semanas de ataques asistidos por IA, con la rotación de claves de acceso, la actualización de sistemas y el cierre de vulnerabilidades recién descubiertas.
Por qué esto es relevante
El caso encaja en una ola más amplia de ataques contra la infraestructura cripto en la que la IA parece desempeñar un papel cada vez mayor. En 2026, este tipo de incidentes se ha vuelto más visible, con informes de grandes pérdidas en el sector y una atención creciente a herramientas de phishing e intrusión que también resultan más accesibles para atacantes menos experimentados. Para los mineros de Bitcoin y otras partes que gestionan máquinas a distancia, esto muestra con qué rapidez una capa de software puede convertirse en una superficie de ataque.
También en otros servicios cripto autogestionados quedó recientemente claro lo vulnerables que pueden ser las capas de administración. Así, LNbits advirtió tras ataques a servidores autohospedados que los administradores debían actualizar rápidamente, rotar credenciales y reconstruir de nuevo los sistemas posiblemente comprometidos.