Hackers norcoreanos infectan 30.000 dispositivos y roban cripto
WaterPlum, también conocido como Contagious Interview, engañó a desarrolladores mediante ofertas de empleo falsas y robó así claves de carteras y datos del navegador. El FBI y la policía japonesa vinculan la campaña con al menos 10,71 millones de dólares en criptoactivos.
Puntos clave
- Un grupo de hackers norcoreano infectó más de 30.000 ordenadores en más de 100 países y robó datos de más de 7.000 carteras de criptoactivos.
- Entre diciembre de 2025 y julio de 2026, al menos 10,71 millones de dólares en activos digitales terminaron en carteras que el grupo controla.
- El grupo atrajo a las víctimas mediante ofertas de empleo falsas y malware, lo que resulta especialmente peligroso para usuarios y desarrolladores de criptoactivos.
Un grupo de hackers norcoreano ha infectado más de 30.000 ordenadores en más de 100 países y ha sustraído datos de más de 7.000 carteras de criptoactivos. Según la Agencia Nacional de Policía de Japón y el FBI, entre diciembre de 2025 y julio de 2026 llegaron al menos 10,71 millones de dólares (9,3 millones de euros) en activos digitales a carteras que el grupo controla. El ataque muestra con qué rapidez las falsas solicitudes de empleo y el malware siguen convirtiéndose en un riesgo directo para usuarios y desarrolladores de criptoactivos.
Ofertas de empleo falsas como señuelo
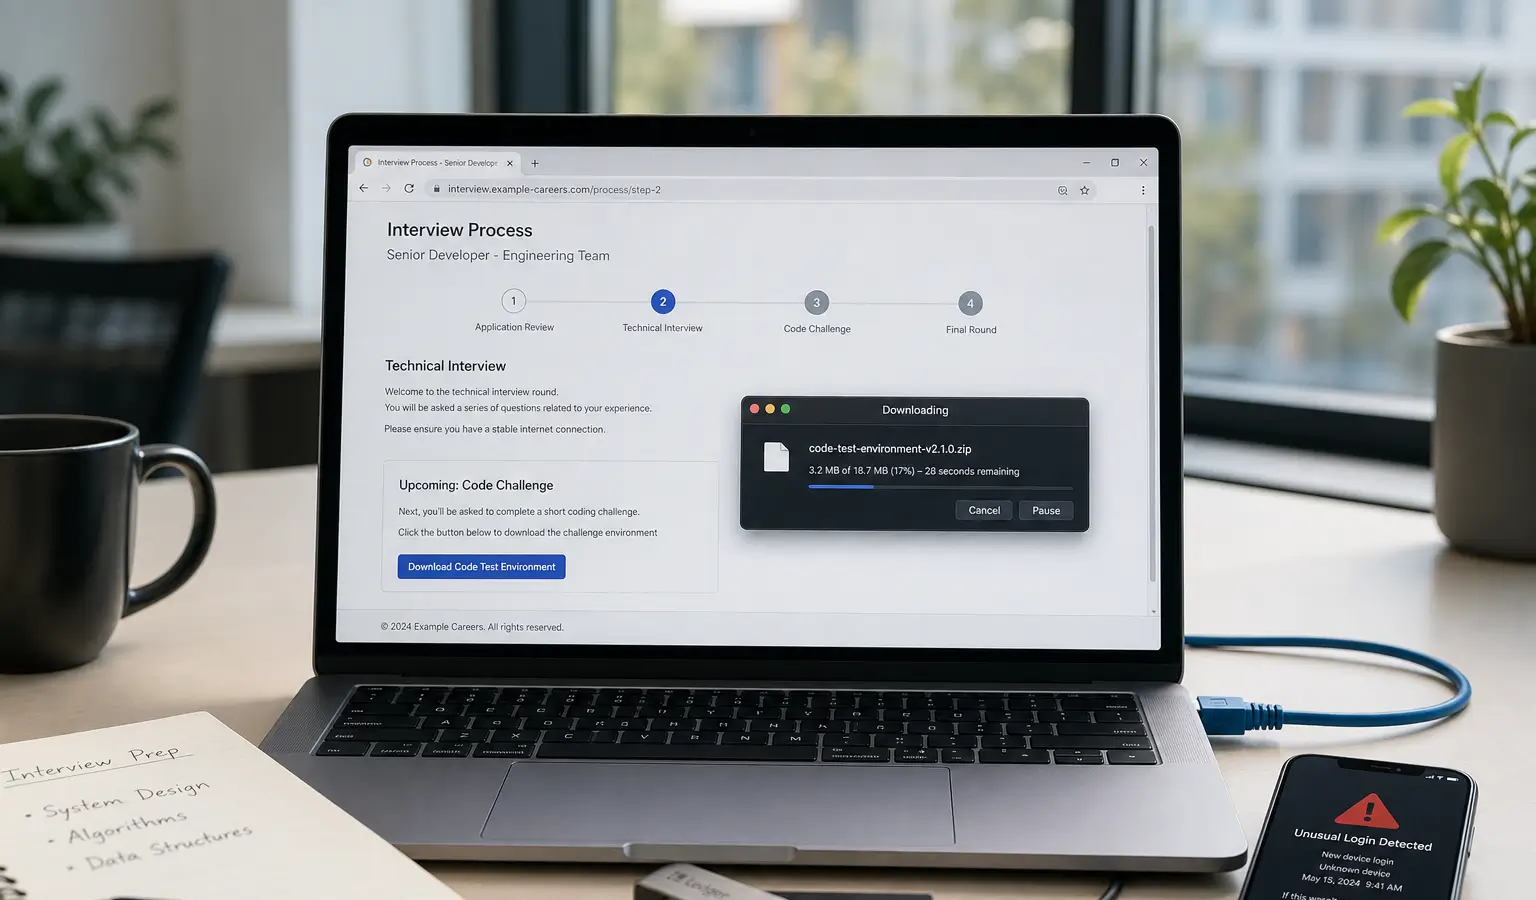
El grupo, al que las autoridades llaman WaterPlum y que también es conocido como Contagious Interview, se hace pasar por reclutador de empresas de IA, criptoactivos y NFT. A través de redes sociales, plataformas de empleo y mercados de trabajo freelance, el grupo se pone en contacto con desarrolladores de software y profesionales de TI con puestos aparentemente atractivos.
Después, las víctimas reciben una ronda de entrevista técnica o una prueba de programación. Se les pide descargar archivos desde sitios para compartir código, supuestamente porque una videollamada no funciona o porque la tarea lo exige. Esos archivos contienen malware que intenta robar contraseñas del navegador, capturas de pantalla, pulsaciones de teclas y las claves secretas de una cartera de criptoactivos.
Las autoridades advierten de que este tipo de ataques es especialmente peligroso porque el autor se comporta como un empleador normal. Para las víctimas, el contacto parece legítimo al principio, mientras que el daño solo se hace visible más adelante.
Un patrón más amplio de ataques norcoreanos
El caso forma parte de una ola más amplia de ciberataques norcoreanos contra el sector cripto. Antes, los hackers norcoreanos ya habían sido vinculados con grandes robos, incluido el ataque a Bybit en febrero de 2025. Según estimaciones anteriores, Corea del Norte robó en 2025 un total de 2,02 mil millones de dólares (1,8 mil millones de euros) en criptoactivos, lo que representó casi el 60% de todos los robos de criptoactivos denunciados ese año.
Esto deja claro por qué los reguladores y los cuerpos de seguridad advierten cada vez más sobre la ingeniería social, y no solo sobre las vulnerabilidades técnicas. Los atacantes no solo se centran en las carteras, sino también en las personas que tienen acceso al código, a las cuentas y a las redes corporativas.
Por qué esto es relevante para Europa
Para los usuarios y las empresas europeas de criptoactivos, esto es especialmente relevante porque el ataque muestra lo internacionales que son estas campañas. El grupo afectó a víctimas en más de 100 países y también utilizó canales de contratación japoneses e internacionales. Para desarrolladores y equipos en Europa sigue siendo necesaria una atención extra ante entrevistas de trabajo no solicitadas, archivos de prueba y software que provenga de fuera del propio entorno. También una infiltración anterior en MetaMask mostró hasta dónde pueden llegar los actores norcoreanos al hacerse pasar por desarrolladores o contratistas legítimos.