

Una antigua cartera de Ethereum esquiva una estafa de address poisoning
El propietario realizó primero un pago de prueba y así evitó un ataque rápido de address poisoning con direcciones parecidas. El incidente subraya el persistente riesgo de phishing en torno a las antiguas carteras de Ethereum.
Puntos clave
- Una antigua cartera de Ethereum de 2015 envió dinero el lunes por primera vez y evitó una estafa de address poisoning.
- El propietario realizó primero un pago de prueba de 0,05 ETH y después envió 2.154,94 ETH, unos 4,6 millones de dólares, a la dirección correcta.
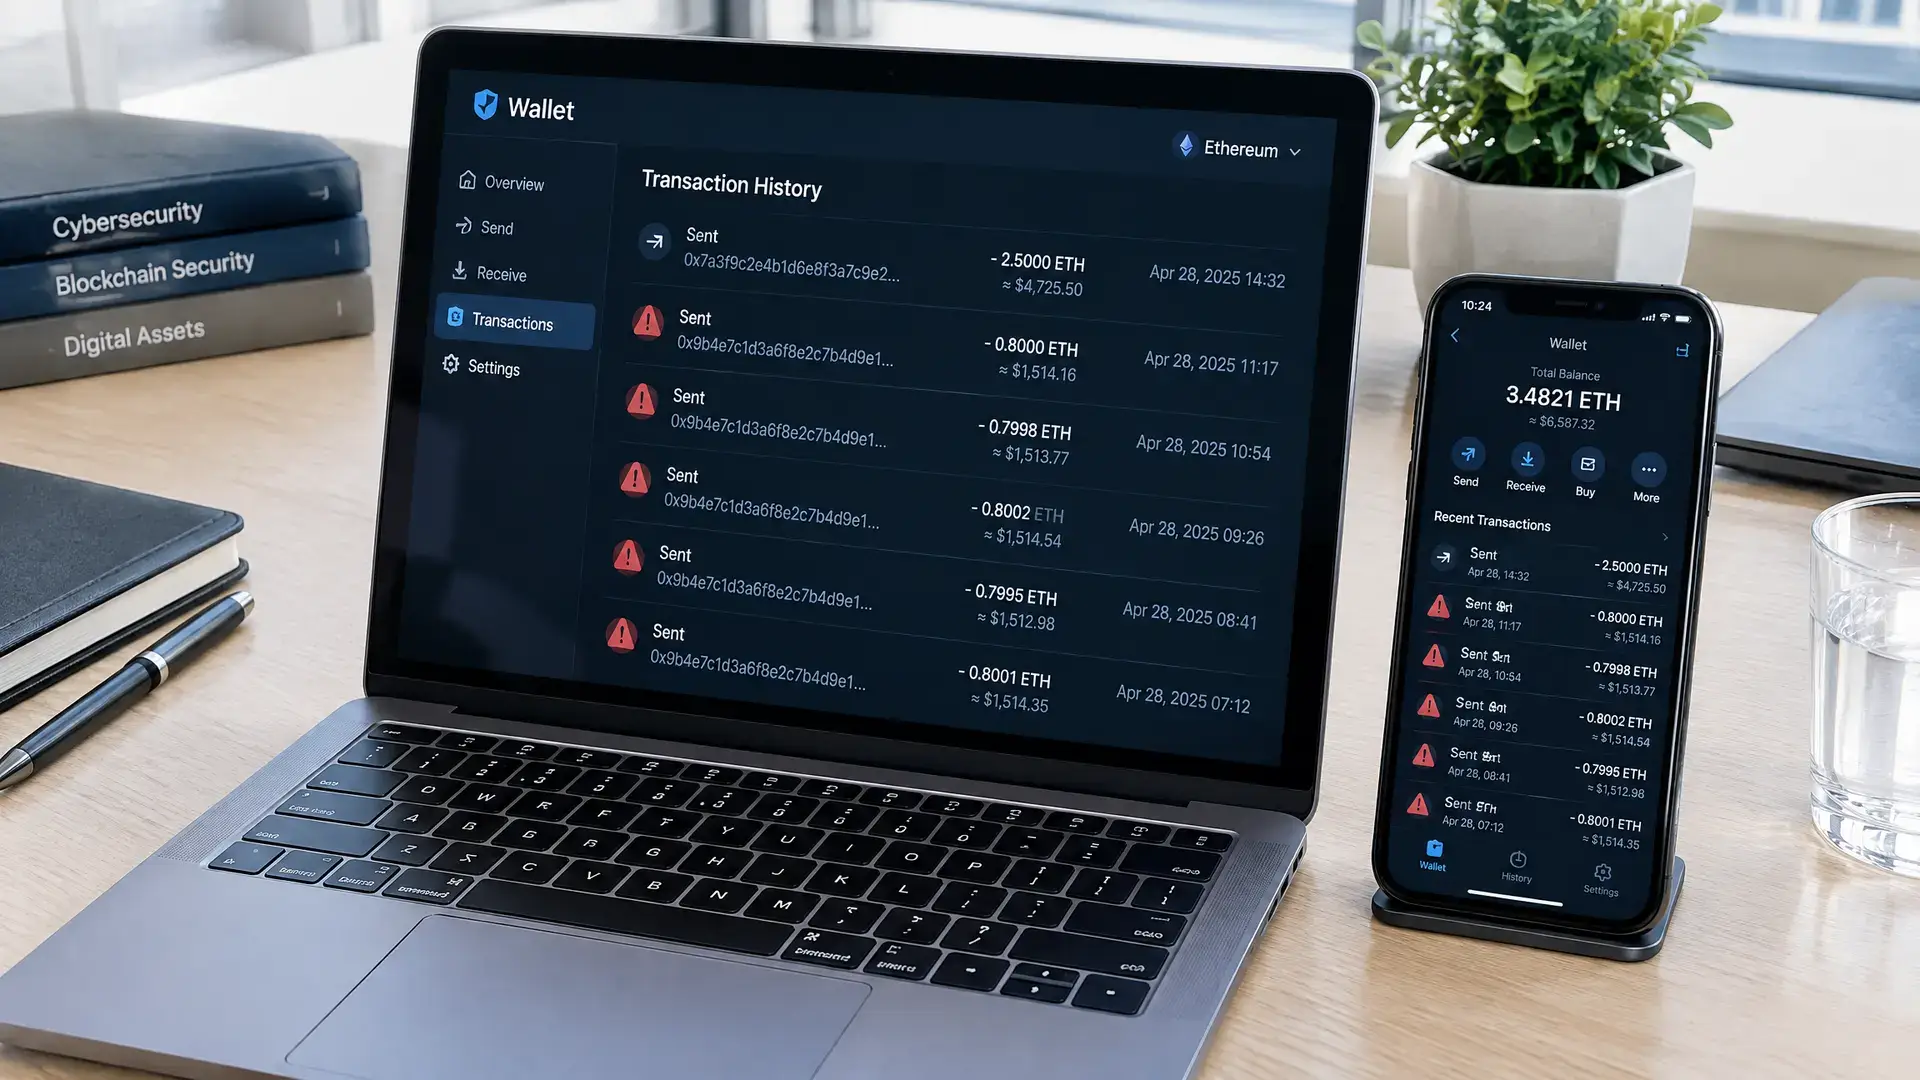
- En los tres minutos posteriores a la prueba aparecieron direcciones parecidas en el historial de transacciones, un truco conocido en el que solo parecen coincidir los primeros y los últimos caracteres.
Una antigua cartera de Ethereum que se remonta al lanzamiento de la red en 2015 envió dinero por primera vez el lunes y, con ello, esquivó una estafa de address poisoning que se montó en cuestión de minutos. Finalmente, el propietario envió 2.154,94 ETH, por un valor de unos 4,6 millones de dólares (4,1 millones de euros), a la dirección correcta.
Primer pago de prueba
La cartera, 0x7dDd57165c87A2707f025DCFC2508c09834759Bc, recibió su primer ether en el bloque génesis de Ethereum en julio de 2015 y en marzo de 2016 recibió otros 755 ETH. Hasta el lunes, la dirección nunca había enviado nada. A las 22:04 UTC, el propietario realizó primero un pago de prueba de 0,05 ETH, por un valor de unos 106 dólares (95 euros), a una nueva dirección que comenzaba con 0x1321beb8 y terminaba en 1A44.
Esa pequeña prueba llamó la atención de inmediato. El rastreador de blockchain Whale Alert informó del movimiento, tras lo cual la antigua dirección de la cartera recibió en tres minutos una serie de pequeñas transacciones de ether. Según los datos, procedían de dos direcciones parecidas que se veían casi idénticas a la dirección a la que el propietario acababa de enviar fondos.
Así funciona el address poisoning
La técnica se conoce como address poisoning. Las carteras suelen mostrar solo los primeros y los últimos caracteres de una dirección, lo que permite que una dirección falsa en el historial de transacciones se parezca a la real. Si después un usuario copia una dirección reciente de ese historial, el dinero puede acabar en manos del estafador.
En este caso, las direcciones parecidas se financiaron en cuestión de minutos después del pago de prueba. Etherscan muestra que ambas direcciones fueron alimentadas por cuentas con la etiqueta Fake_Phishing, y la dirección más activa envió 43 de esos pequeños pagos. El propietario no cayó en la trampa y más tarde también envió 0,01 ETH de ida y vuelta como comprobación adicional antes de que se enviara el importe total.
Por qué esto es relevante
El address poisoning se ha convertido en un problema de seguridad recurrente en Ethereum. En enero, Citi ya advirtió que este tipo de spam eleva el número de transacciones en la red, con muchos pagos inferiores a 1 dólar (0,89 euros). Los investigadores de seguridad también observan que los bots siguen de forma continua grandes carteras inactivas durante mucho tiempo y crean direcciones parecidas con rapidez en cuanto una de esas carteras se mueve. Eso hace que el riesgo sea especialmente alto para los usuarios que trabajan con direcciones copiadas y solo comprueban los caracteres iniciales y finales.