El equipo de Solana introduce una quema de 1 SOL para los reportes de errores en Firedancer
Jump Crypto quiere frenar el spam generado por IA en los reportes de errores con una quema obligatoria de 1 SOL. En cambio, los hallazgos válidos sobre Firedancer y Alpenglow recibirán recompensas más altas.
Puntos clave
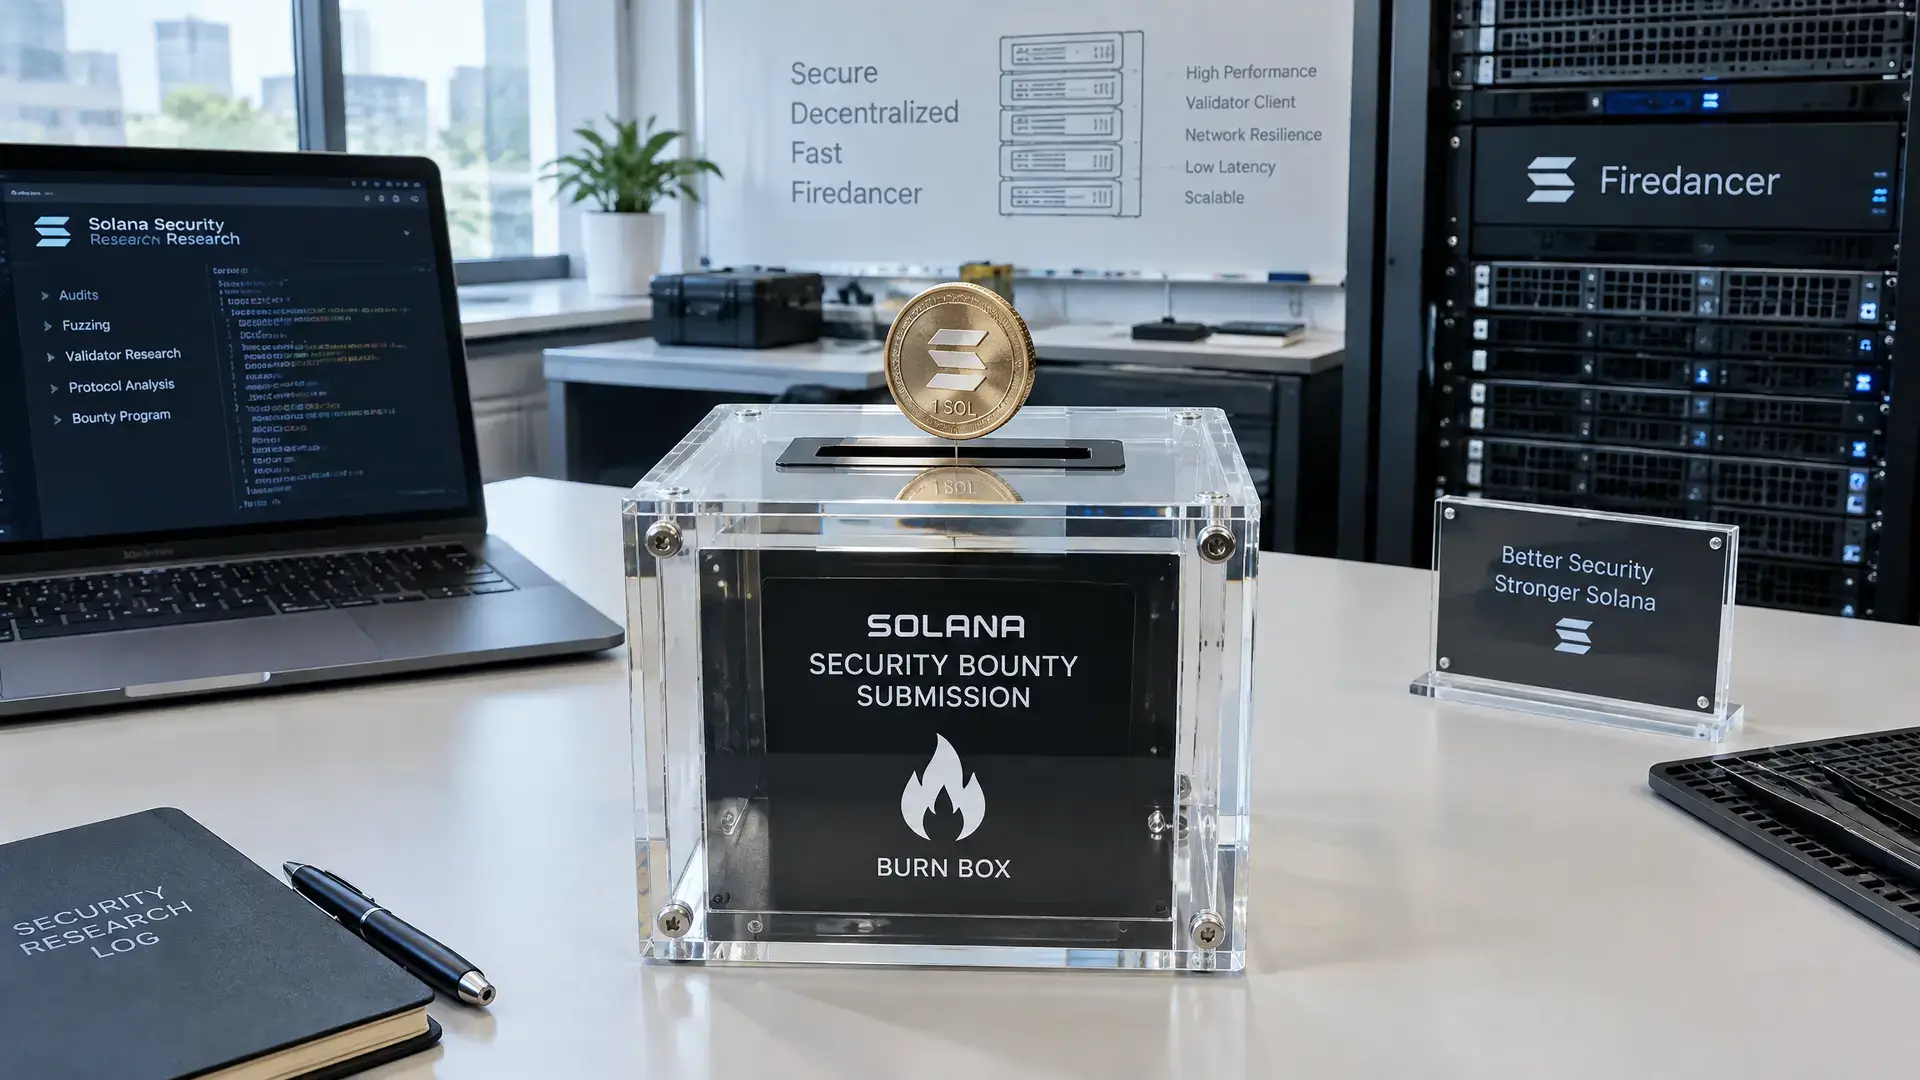
- Firedancer pide ahora a los investigadores quemar 1 SOL por cada reporte de error para limitar el spam generado por IA.
- Los reportes sin la quema no optan a recompensas, incluso si quedan fuera del alcance o son duplicados.
- Jump aumenta temporalmente las recompensas; las vulnerabilidades críticas de Alpenglow pueden alcanzar hasta $300.000.
Los desarrolladores detrás de Firedancer, el software alternativo para la validación de Solana, piden ahora a los investigadores 1 SOL por cada reporte de error. La moneda se quema, por lo que desaparece de forma definitiva de la circulación. Con esta medida, el equipo quiere reducir el flujo de spam generado por IA y dar a los ingenieros más tiempo para abordar problemas reales de seguridad.
Reglas más estrictas para los reportes
Las nuevas condiciones están vigentes desde el lunes. Quien presente un reporte sin la quema no tendrá derecho a recompensas. Además, la compensación no es reversible, ni siquiera si un informe queda fuera del alcance, resulta incorrecto o ya se había presentado antes.
Jump Crypto construyó Firedancer como alternativa a Agave, el software principal que utilizan los validadores para verificar y procesar transacciones de Solana. Si contiene un error grave, esos validadores pueden dejar de procesar pagos correctamente o discrepar sobre los saldos de las cuentas. Eso puede alterar el comercio y las transferencias.
La IA presiona el programa de recompensas
La medida llega tras un concurso de auditoría de 1 millón de dólares entre el 9 de abril y el 9 de mayo. Recibió 809 informes de 162 investigadores, lo que supuso 127 hallazgos de seguridad únicos si se excluyen las observaciones no explotables. Casi la mitad de los envíos válidos era un duplicado. Jump cree que agentes de IA ayudaron a descubrir o redactar casi todos los envíos.
Ese panorama encaja en una tendencia más amplia dentro de la ciberseguridad. Otras entidades, entre ellas Google y Curl, también han pausado o ajustado temporalmente sus programas de bug bounty tras una oleada de reportes de baja calidad, a menudo generados por IA. Al mismo tiempo, el auge de la IA también muestra que esas mismas herramientas a veces ayudan a sacar a la luz vulnerabilidades serias con mayor rapidez. También Core Lightning advirtió anteriormente que los reportes de errores impulsados por IA pueden revelar vulnerabilidades reales, pero también ejercer una presión adicional sobre los equipos de desarrollo.
Las recompensas siguen siendo elevadas
Jump aumenta las recompensas al mismo tiempo que endurece la barrera de entrada. Los hallazgos válidos recibirán hasta el 20 de noviembre el doble del pago estándar, o tres veces más en el caso de errores específicos de Alpenglow, el nuevo sistema de votación de Solana. Las vulnerabilidades críticas de Alpenglow pueden alcanzar hasta $300.000 (€268.100).
Para Solana, la medida es relevante porque la seguridad de los validadores afecta directamente a la fiabilidad de las transacciones en la cadena. Para los seguidores europeos de las criptomonedas, también muestra lo rápido que la IA está cambiando la forma en que se realiza la investigación de seguridad, pero también lo rápido que puede deteriorarse la calidad de los reportes.