Un chip oculto en una cartera Ledger sellada pone bajo presión la seguridad del hardware
Un chip oculto podría interceptar las 24 palabras de recuperación, lo que aumenta los riesgos de las carteras hardware compradas a través de terceros. Ledger investiga al mismo tiempo informes sobre carteras vaciadas a través de un revendedor malasio.
Puntos clave
- Mark Karpelès informa de que una cartera Ledger sellada contenía un circuito oculto que podía robar las 24 palabras de recuperación.
- Genuine Check de Ledger confirma la presencia de un chip de seguridad auténtico, pero no detecta todas las modificaciones físicas alrededor de ese chip.
- Ledger también investiga carteras vaciadas a través del revendedor CryptoBilis y recomienda comprar a través de vendedores autorizados.
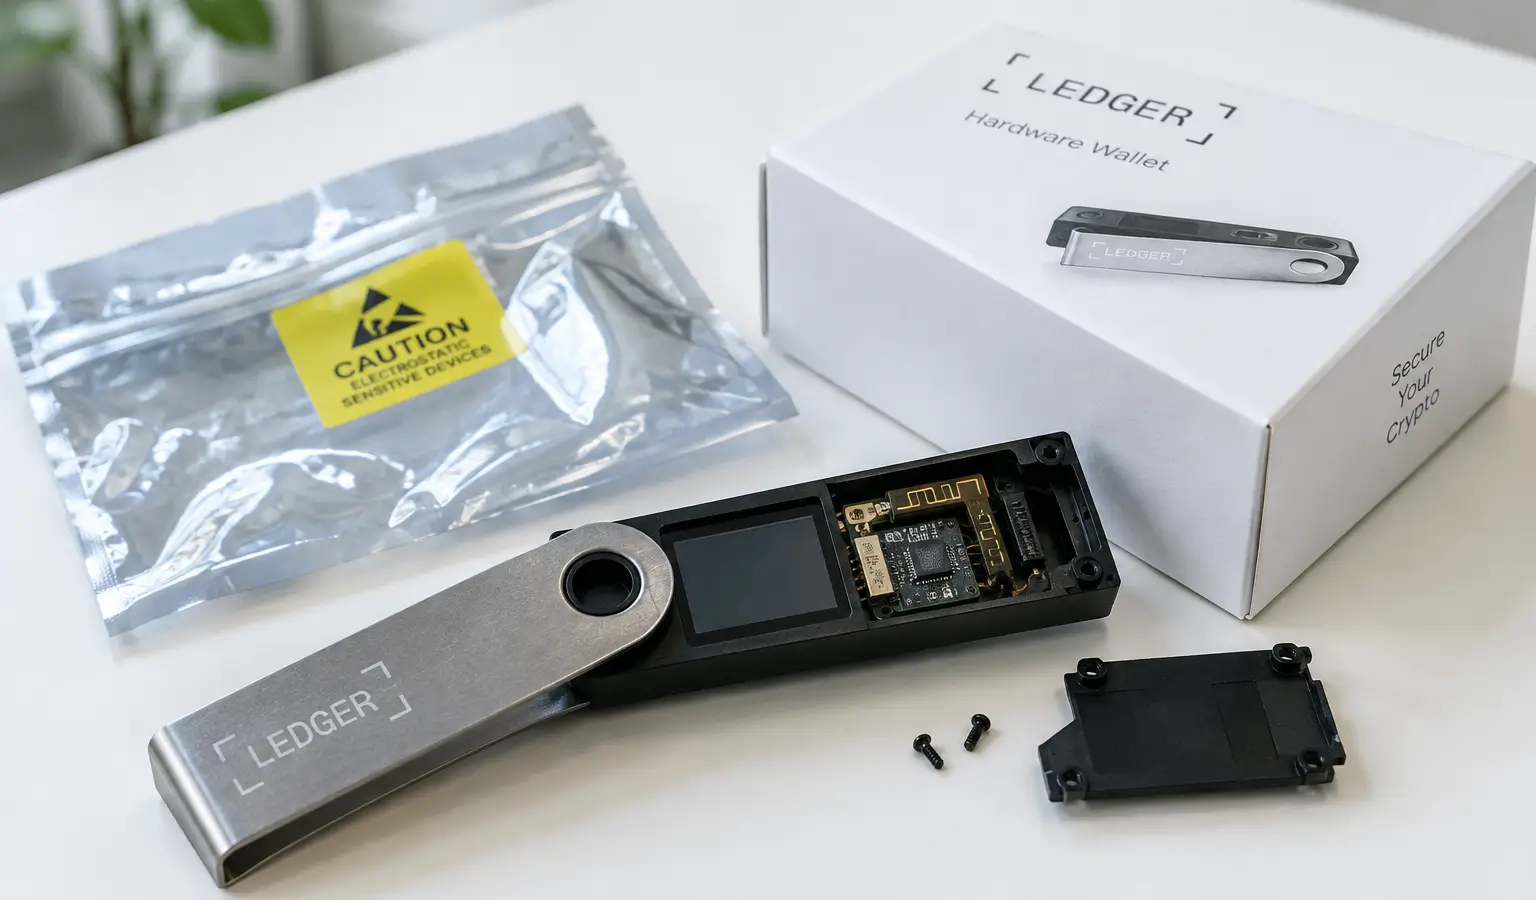
Una cartera hardware de Ledger sellada contenía, según el exdirector ejecutivo de Mt. Gox, Mark Karpelès, un circuito oculto que podía robar las 24 palabras de recuperación. Si esto es correcto, un atacante podría vaciar una cartera de criptoactivos a distancia sin volver a tocar el dispositivo. El caso vuelve a poner en duda la seguridad de las carteras hardware compradas a través de terceros.
Un chip oculto detrás de la pantalla
Karpelès afirma que la caja seguía cerrada y que el precinto de plástico estaba intacto. Según él, detrás de la pantalla, en el lugar donde normalmente debería haber material de relleno, había una pequeña placa de circuito con una antena y una tarjeta SIM. Con ello, el chip podría enviar la frase de recuperación de 24 palabras.
Esas palabras bastan para acceder a la cartera y retirar su contenido. Genuine Check de Ledger sí confirma que un dispositivo contiene un auténtico chip de seguridad, pero no puede detectar todas las modificaciones físicas alrededor de ese chip. Esa es una limitación que la propia Ledger también menciona en su explicación.
Investigación sobre carteras vacías
El aviso llega mientras Ledger también investiga informes sobre carteras vaciadas a través del revendedor malasio CryptoBilis. La empresa ha pedido a esa parte que deje de vender y enviar dispositivos Ledger. Los investigadores estimaron inicialmente el daño en más de $86 millones (€76,7 millones), mientras que un análisis posterior de Bitquery lo situó en $92,9 millones (€82,9 millones) en 311 carteras. Ledger no ha confirmado esas cifras.
Karpelès afirma que su dispositivo procedía de otro vendedor. Por tanto, no se ha establecido que detrás de los casos de CryptoBilis estuviera la misma forma de hardware manipulado. Aun así, el caso encaja en una serie más amplia de ataques contra carteras hardware. En agosto de 2026, por ejemplo, unos hackers lograron sustraer más de $130 millones (€116 millones) en criptoactivos mediante una vulnerabilidad de firmware en carteras Coldcard, sin contacto físico con los dispositivos. También los informes anteriores sobre CryptoBilis muestran lo grande que puede ser el daño cuando se abusa de la cadena de distribución de las carteras hardware.
Por qué esto es relevante
Para los usuarios europeos de criptoactivos, lo más relevante es que una cartera hardware no depende solo del software, sino también de toda la cadena que la rodea. Una caja sellada o un chip de seguridad auténtico no excluyen automáticamente la manipulación si un dispositivo ha sido alterado durante el transporte o a través de un intermediario. Ledger recomienda comprar a través de vendedores autorizados, precisamente porque así es más fácil seguir el origen del dispositivo.