Trezor recorta su red de revendedores tras el hackeo de Ledger
Trezor limita las ventas a través de revendedores y refuerza los controles sobre el almacenamiento y la entrega. La medida sigue al hackeo de Ledger, en el que aparecieron hardware wallets manipuladas a través de un distribuidor.
Puntos clave
- Trezor reduce el número de revendedores para controlar con mayor rigor la cadena de suministro.
- Los vendedores afectados perderán su autorización el 1 de enero de 2027 y aún podrán vender su inventario existente.
- La medida sigue a un incidente de Ledger en el que se vendieron hardware wallets manipuladas a través de un revendedor.
Trezor va a reducir el número de tiendas que pueden vender sus carteras hardware, después de que un incidente de seguridad en el competidor Ledger sacudiera al sector. Con ello, la empresa de criptoactivos quiere tener un mayor control sobre la cadena de suministro y sobre cómo se almacenan y entregan los dispositivos.
Cadena de ventas más estricta
Según Trezor, los revendedores afectados perderán su autorización el 1 de enero de 2027. La empresa ya ha dejado de suministrar nuevo inventario a esos socios, pero aún podrán vender su stock existente durante el Black Friday y las fiestas.
Trezor no menciona nombres de los vendedores eliminados y tampoco dice en qué países ocurre esto. El director comercial Danny Sanders sí afirmó que se revisaron por país los ingresos, la distribución y la presencia propia de Trezor allí. Los socios que puedan seguir operando recibirán un marco jurídico adaptado y controles más estrictos sobre el origen, el almacenamiento y la gestión de los dispositivos.
Por qué ocurre ahora
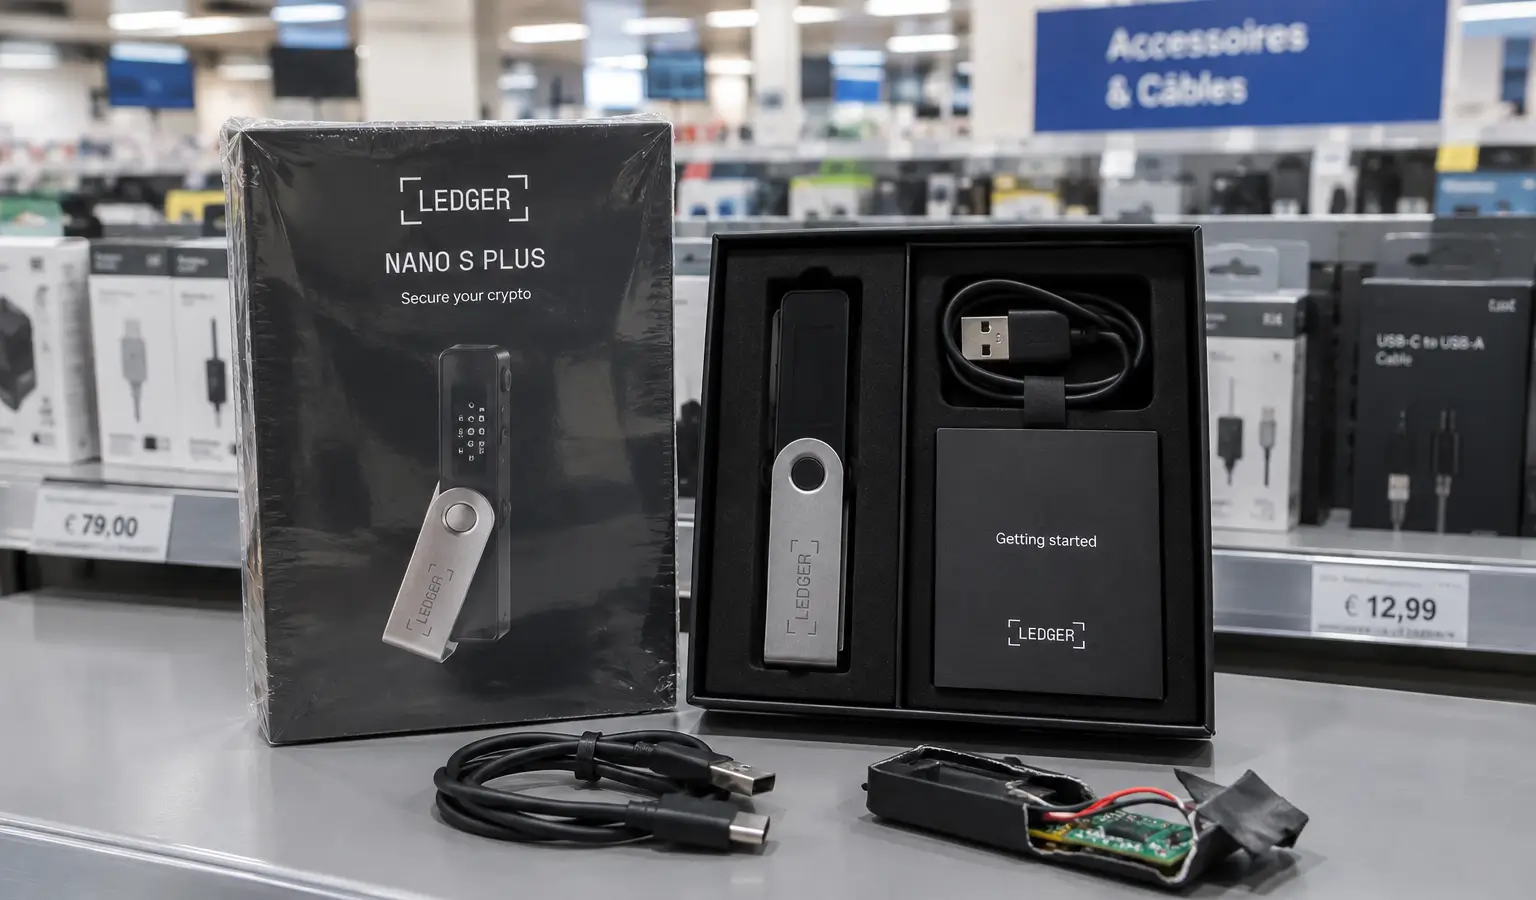
La medida sigue a un incidente que Ledger confirmó, según el cual unas carteras vendidas a través de un revendedor en el sudeste asiático habían sido manipuladas. Según Ledger, los dispositivos contenían un implante oculto que, durante la configuración, leía de la pantalla la frase de recuperación de 24 palabras y la enviaba mediante una conexión móvil.
Investigadores on-chain de Bitquery estiman que el daño probable supera los 93 millones de dólares (83,1 millones de euros), aunque Ledger no ha confirmado esa cifra total. Ledger vincula todos los casos confirmados con CryptoBilis. Los usuarios afirman que también han aparecido dispositivos modificados en Europa, pero Ledger no lo ha confirmado.
Anteriormente, la pausa de las ventas de CryptoBilis ya había ejercido presión adicional sobre la cadena de distribución de Ledger. Trezor opta ahora por un endurecimiento similar, pero afirma que no hay pruebas de que sus propios dispositivos hayan sido comprometidos.
Consecuencias para los compradores
Para los compradores de hardware wallets, esto demuestra que no solo el software, sino también el propio canal de ventas puede suponer un riesgo. La frase de recuperación sigue siendo la clave principal de una cartera de criptoactivos, por lo que un ataque en la cadena de distribución puede tener consecuencias importantes de forma directa.
Ledger ha pedido anteriormente estándares conjuntos contra la manipulación para todos los fabricantes de wallets. Trezor opta ahora primero por un endurecimiento propio de la cadena, mientras la empresa afirma que no hay pruebas de que sus propios dispositivos hayan sido comprometidos.