

ZachXBT informa de un posible robo de 106 millones de dólares en una entidad de la UE
ZachXBT observa un rápido movimiento a través de USDC, ETH y Monero, con el uso de servicios de intercambio instantáneo como Kyrrex y WellWallet. El origen de la entidad de la UE y el método del ataque aún no están claros.
Puntos clave
- ZachXBT informa de que una organización desconocida de la UE pudo perder 106 millones de dólares el 1 de noviembre a través de cuentas en varias plataformas de intercambio de criptoactivos.
- BeInCrypto observó que unos 80 millones de dólares en USDC se movieron hacia 11 carteras en 11 horas, y parte de ellos se trasladó de nuevo en tres minutos.
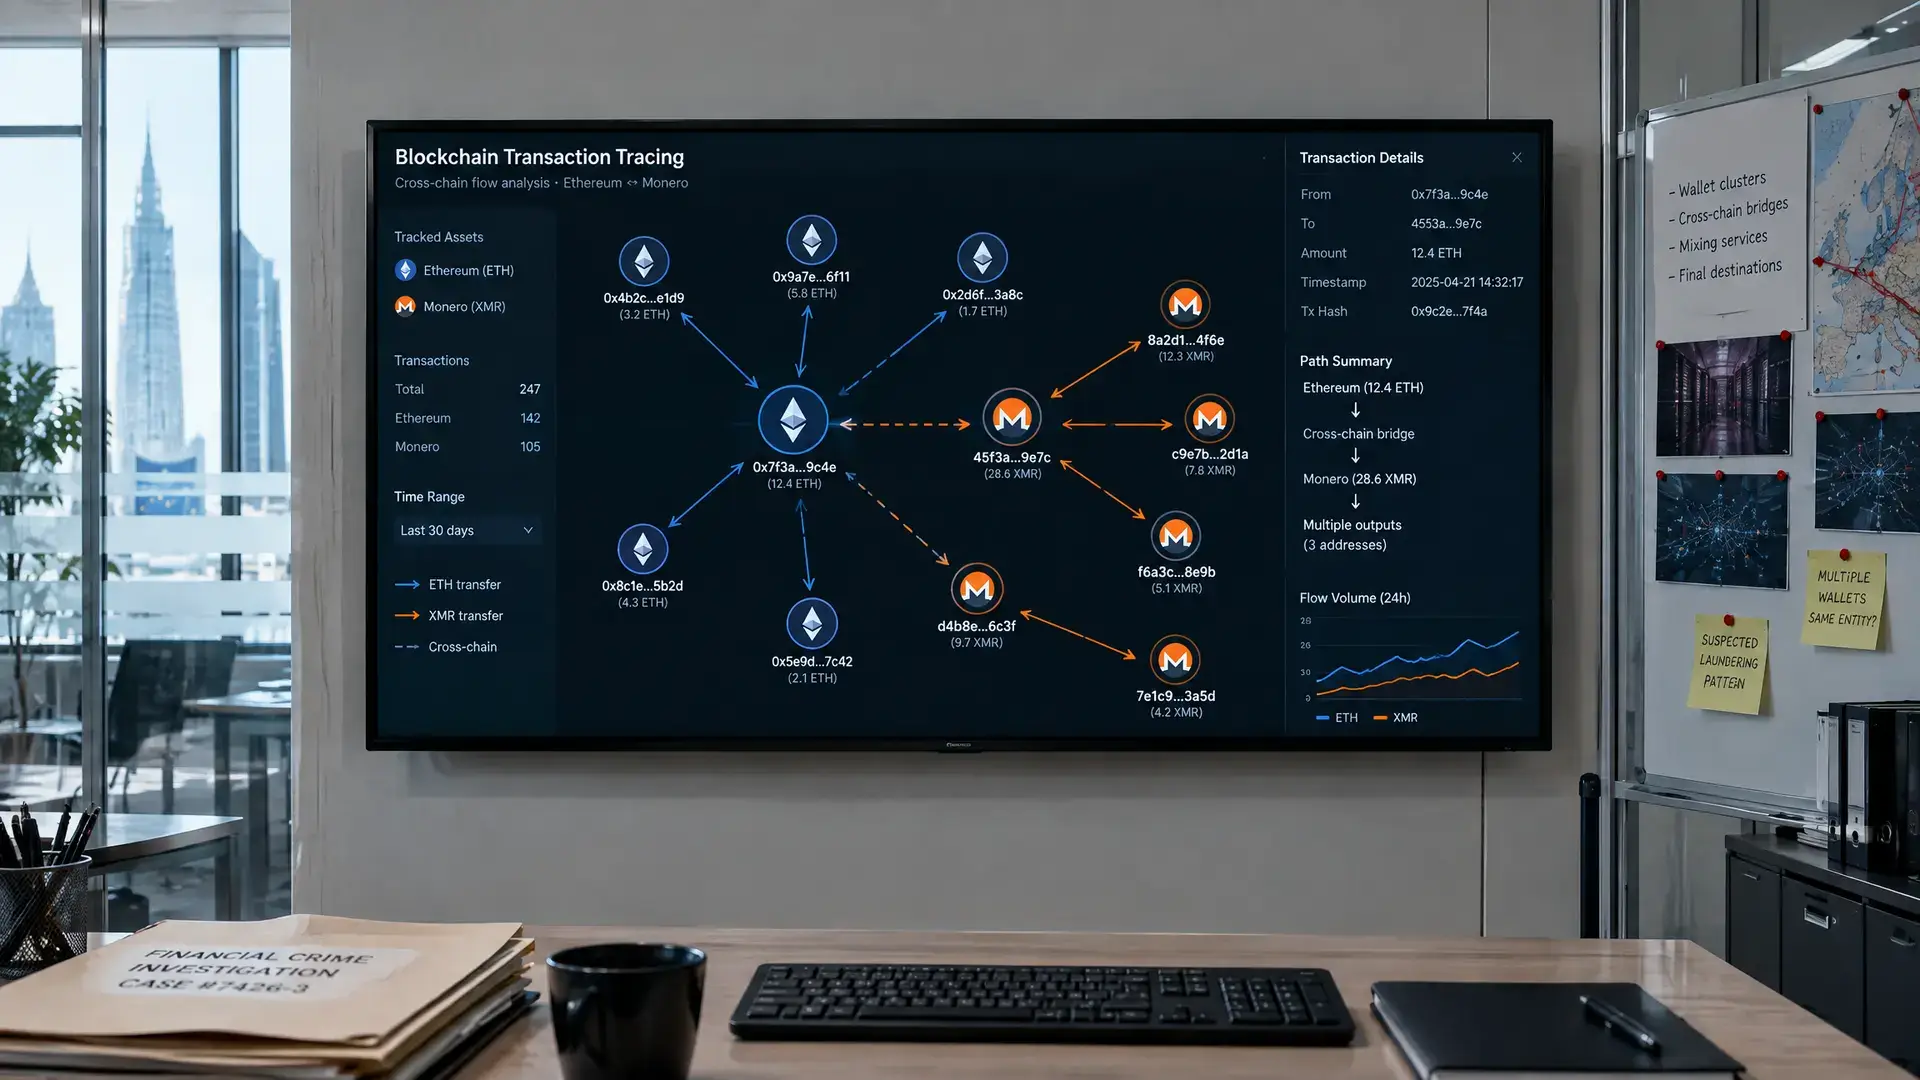
- Los fondos se convirtieron en parte a ETH y Monero, lo que dificulta a los investigadores rastrear el flujo de dinero.
Una organización desconocida de la Unión Europea habría perdido el 1 de noviembre más de 106 millones de dólares (94,5 millones de euros) a través de cuentas en varias plataformas de intercambio de criptoactivos. Según el investigador blockchain ZachXBT, los fondos se movieron después en cuestión de minutos, lo que dificultó seguir el rastro del dinero.
Flujo rápido de dinero
El análisis de BeInCrypto de las transacciones de Ethereum muestra que unos 80 millones de dólares (71,3 millones de euros) en USDC se enviaron a 11 carteras en 11 horas. En cinco de esas carteras, unos 9,6 millones de dólares (8,6 millones de euros) se desviaron de nuevo en apenas tres minutos. La cifra de 106 millones de dólares (94,5 millones de euros) también incluye USDT, una stablecoin vinculada al dólar, igual que USDC.
El presunto atacante habría convertido USDC en ETH y después habría utilizado servicios de intercambio instantáneo, entre ellos WellWallet y Kyrrex. Parte de los fondos se convirtió a Monero a través de Wagyu, una moneda que oculta los detalles de las transacciones y dificulta el análisis forense.
Por qué importa Monero
Monero utiliza técnicas que hacen que las transacciones sean menos visibles, como las ring signatures y las stealth addresses. Eso dificulta a los investigadores seguir el rastro del dinero una vez que los fondos se han trasladado allí. En este caso, también se enviaron cantidades de un lado a otro entre distintas blockchains.
Llama la atención que al menos cinco carteras marcadas ya habían recibido antes pagos más pequeños de la misma fuente. Eso plantea dudas sobre el origen de las cuentas, pero todavía no dice nada sobre el momento ni sobre la forma exacta en que pudo producirse una posible intrusión.
Qué significa esto para los usuarios
Todavía no existe prueba pública de que clientes habituales de la UE de plataformas de intercambio de criptoactivos hayan sido afectados por un hackeo más amplio. Aun así, este caso muestra con qué rapidez los fondos robados pueden moverse entre carteras, plataformas de intercambio y herramientas de privacidad. Para los usuarios europeos de criptoactivos, lo más relevante es que este tipo de incidentes suele hacerse visible tarde, cuando el flujo de dinero ya se ha desplazado en gran medida. También en incidentes anteriores en plataformas de intercambio quedó claro con qué rapidez los atacantes pueden repartir fondos entre varias blockchains y carteras, como en el ataque cross-chain a Coinsbuy.