

BTCPay Server alerte après un vol de hot wallet
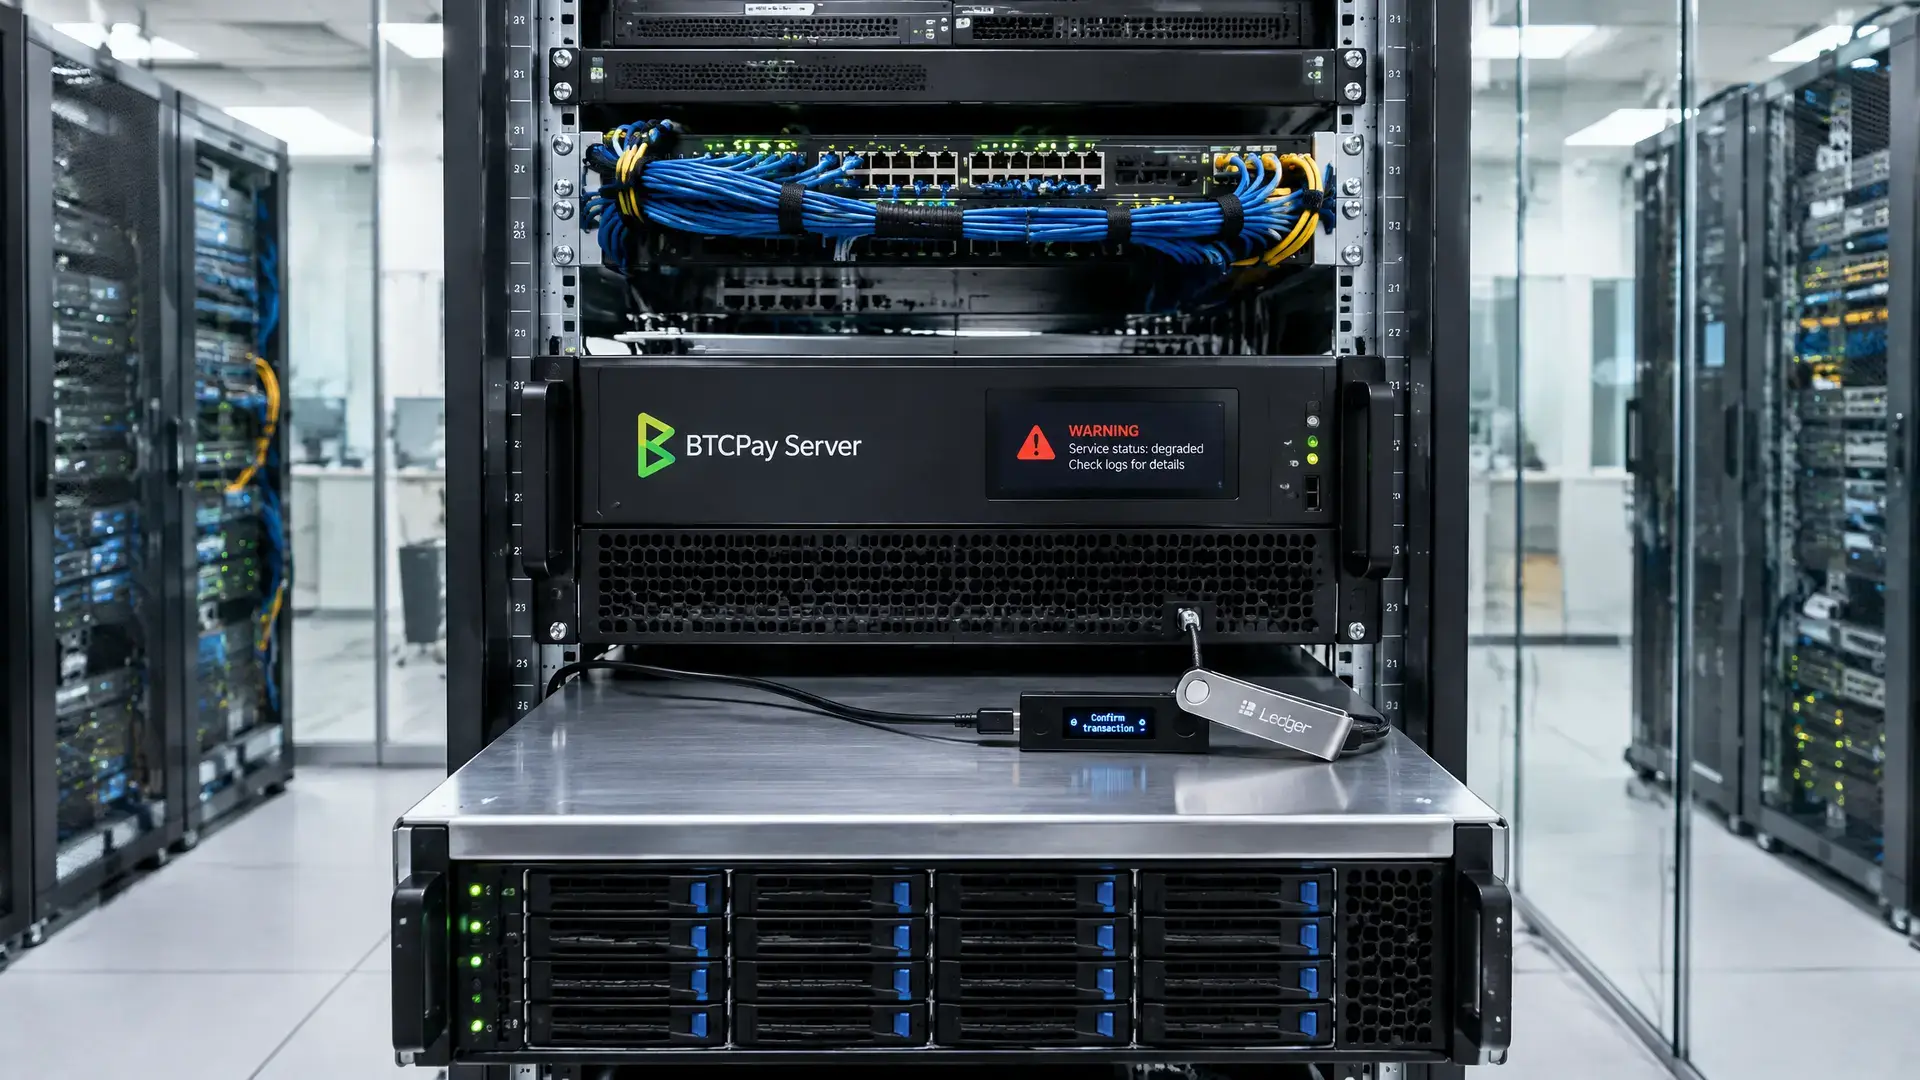
Les attaquants ont surtout ciblé des instances BTCPay Server sur d’anciennes versions ; le processeur de paiements Bitcoin open source a demandé aux opérateurs d’éteindre leurs serveurs après le vidage des hot wallets.
À retenir
- Des attaquants ont obtenu l’accès à des instances BTCPay Server obsolètes et y ont vidé des hot wallets.
- BTCPay Server a demandé aux opérateurs, le 1 novembre, d’éteindre leur instance tant que l’enquête se poursuit.
- Les versions 2.4.1 et antérieures sont touchées ; aucune alerte crédible de vidage n’est connue pour la version 2.4.7.
Des attaquants ont obtenu l’accès à des instances BTCPay Server obsolètes et y ont vidé des hot wallets. Selon l’équipe, les indices pointent vers des failles déjà présentes avant un correctif en août, tandis qu’aucun signalement crédible de vidage n’a été relevé pour la dernière version 2.4.7.
Des anciennes versions touchées
BTCPay Server a demandé le 1 novembre à tous les opérateurs d’éteindre leur instance jusqu’à la fin de l’enquête. Il est ensuite devenu plus clair que le vecteur d’attaque touche la version 2.4.1, parue le 23 juillet 2026, ainsi que tout ce qui est antérieur. Les dégâts concernent surtout les utilisateurs qui n’ont jamais effectué de mise à jour, tandis que le montant total des pertes n’est pas encore connu.
Le fondateur Nicolas Dorier a déclaré que l’attaquant s’est connecté en tant qu’admin sur les serveurs touchés, mais que la manière exacte dont cela s’est produit n’est pas encore établie. L’enquête a toutefois mis au jour des traces de vulnérabilités antérieures à la version 2.4.2. C’est important, car cette version avait déjà corrigé en août une faille critique permettant à des attaquants d’extraire à distance des données de nœuds Lightning et de vider des wallets associés.
Pourquoi les hot wallets sont vulnérables
BTCPay Server est un processeur de paiements Bitcoin open source que les marchands hébergent eux-mêmes. Dans une configuration de hot wallet, le serveur conserve lui-même les clés privées, ce qui permet au système d’envoyer des paiements sans que l’opérateur signe chaque transaction séparément. Si quelqu’un obtient l’accès admin à un tel serveur, il peut donc aussi déplacer les coins.
L’équipe indique que des hébergeurs comme LunaNode ont peut-être réagi rapidement en désactivant automatiquement les configurations clients sur les anciennes versions. Dorier utilise lui-même la version 2.4.7 avec un hot wallet, mais il a aussi averti que de grosses sommes n’ont rien à faire sur un serveur. Il a écrit qu’il ne faut pas y mettre plus que ce que l’on est prêt à perdre.
Un risque plus large pour l’infrastructure Bitcoin
Cette affaire s’inscrit dans une tendance plus large autour de l’infrastructure Bitcoin auto-hébergée. Core Lightning a récemment également averti que des attaquants ciblent des nœuds non corrigés. Pour les utilisateurs et les entreprises crypto européens, cela montre que la self-custody peut offrir davantage de contrôle et de confidentialité, mais qu’elle exige aussi une gestion rigoureuse des mises à jour et une réaction rapide aux alertes de sécurité.
Des nœuds Lightning vulnérables ont eux aussi récemment été pris pour cible, ce qui montre à quelle vitesse une infrastructure Bitcoin non corrigée devient une cible. L’affaire BTCPay Server souligne surtout qu’une installation unique ne suffit pas. Si le logiciel n’est pas mis à jour, une ancienne vulnérabilité peut encore, des mois plus tard, se traduire par une perte de Bitcoin.