

Un ancien wallet Ethereum échappe à une arnaque d’address poisoning
Le propriétaire a d’abord effectué un paiement test, évitant ainsi une attaque rapide d’address poisoning avec des adresses ressemblantes. L’incident souligne le risque persistant de phishing autour des anciens wallets Ethereum.
À retenir
- Un ancien wallet Ethereum de 2015 a envoyé des fonds pour la première fois lundi et a échappé à une arnaque d’address poisoning.
- Le propriétaire a d’abord effectué un paiement test de 0,05 ETH, puis a envoyé 2.154,94 ETH, soit environ 4,6 millions de dollars, vers la bonne adresse.
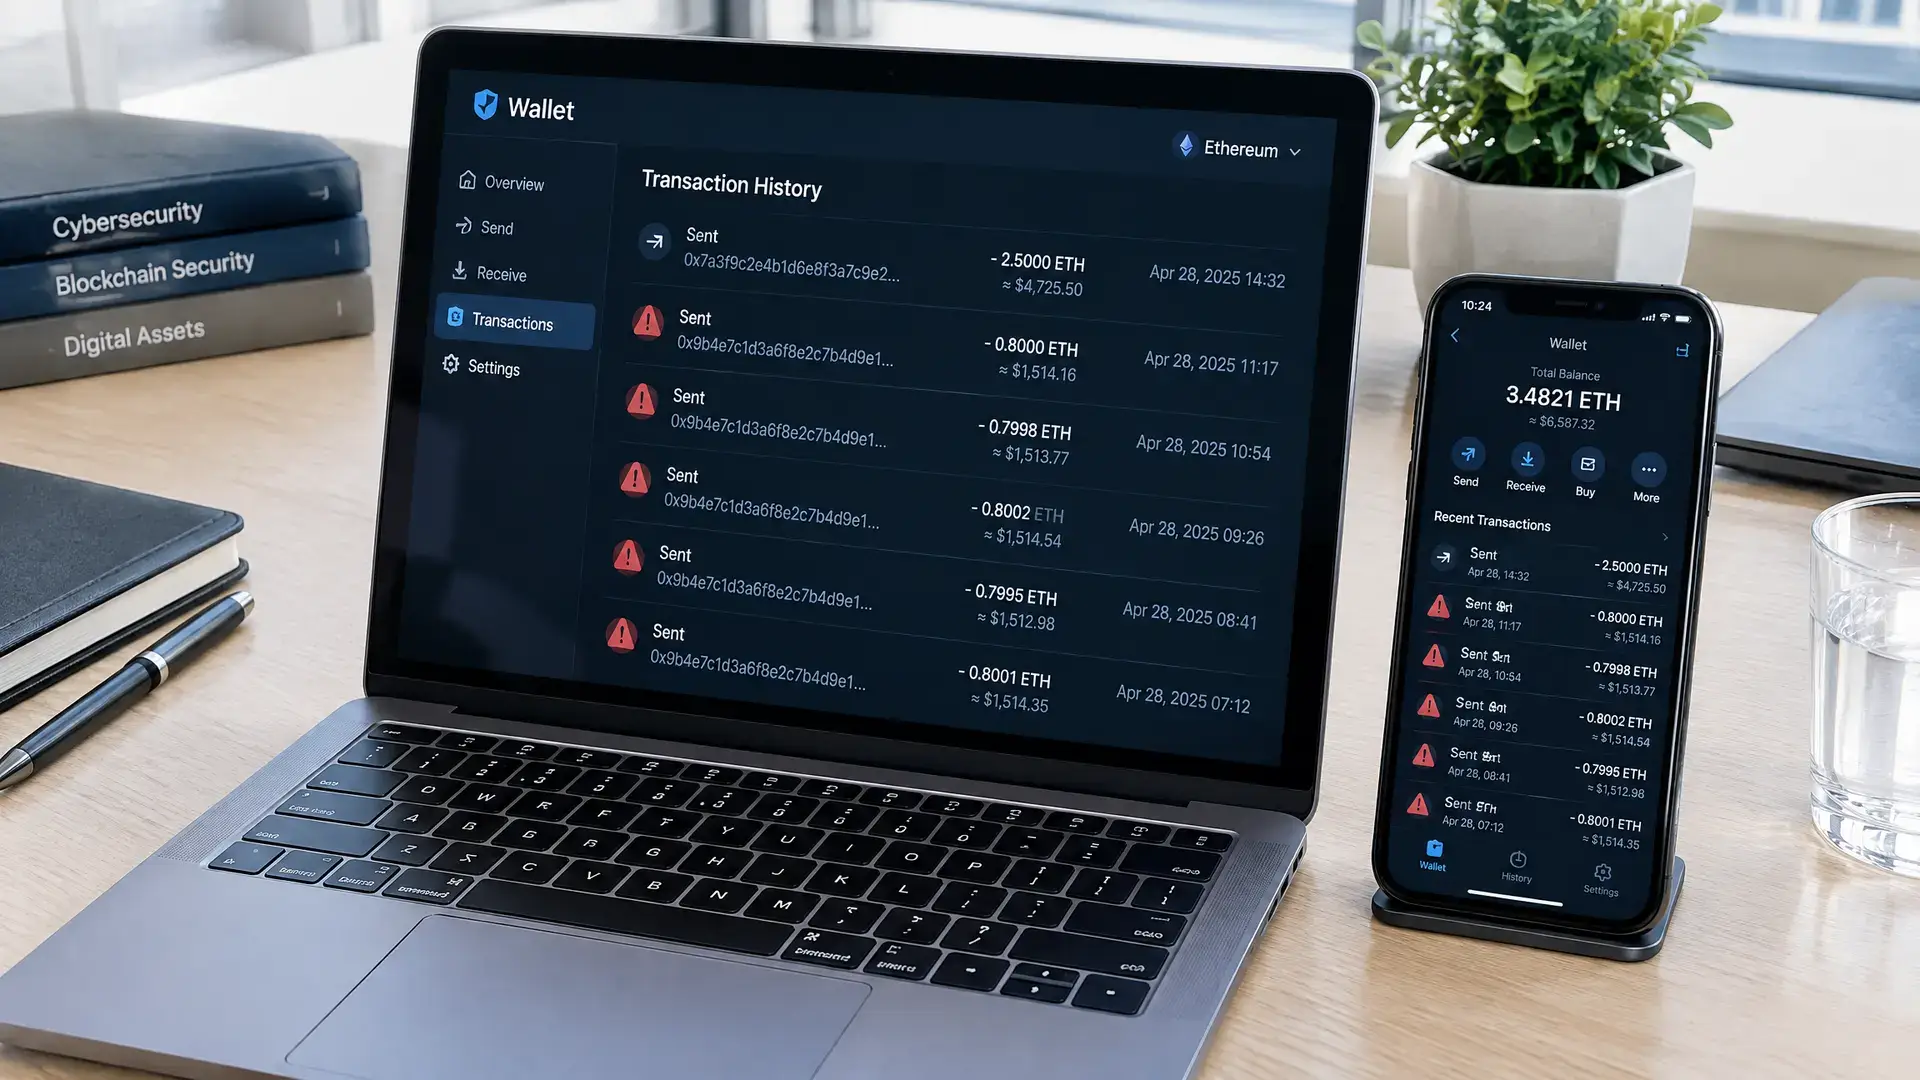
- Dans les trois minutes suivant le test, des adresses ressemblantes sont apparues dans l’historique des transactions, une technique connue où seuls les premiers et derniers caractères semblent correspondre.
Un ancien wallet Ethereum datant du lancement du réseau en 2015 a envoyé des fonds pour la première fois lundi et a ainsi échappé à une arnaque d’address poisoning mise en place en quelques minutes. Le propriétaire a finalement envoyé 2.154,94 ETH, pour une valeur d’environ 4,6 millions de dollars (4,1 millions d'euros), vers la bonne adresse.
Premier paiement test
Le wallet, 0x7dDd57165c87A2707f025DCFC2508c09834759Bc, a reçu ses premiers ether dans le bloc genesis d’Ethereum en juillet 2015 et a encore reçu 755 ETH en mars 2016. Jusqu’à lundi, l’adresse n’avait jamais rien envoyé. À 22:04 UTC, le propriétaire a d’abord effectué un paiement test de 0,05 ETH, d’une valeur d’environ 106 dollars (95 euros), vers une nouvelle adresse commençant par 0x1321beb8 et se terminant par 1A44.
Ce petit test a immédiatement attiré l’attention. Le traqueur blockchain Whale Alert a signalé le mouvement, après quoi l’ancienne adresse du wallet a reçu une série de petites transactions en ether dans les trois minutes. Selon les données, celles-ci provenaient de deux adresses ressemblantes qui semblaient presque identiques à l’adresse vers laquelle le propriétaire venait d’envoyer des fonds.
Comment fonctionne l’address poisoning
La technique s’appelle address poisoning. Les wallets n’affichent souvent que les premiers et derniers caractères d’une adresse, ce qui permet à une fausse adresse de ressembler à la vraie dans un historique de transactions. Si un utilisateur copie ensuite une adresse récente depuis cet historique, les fonds peuvent être envoyés au scammer.
Dans ce cas, les adresses ressemblantes ont été financées quelques minutes après le paiement test. Etherscan montre que les deux adresses ont été alimentées par des comptes portant le label Fake_Phishing, et que l’adresse la plus active a envoyé 43 de ces petits paiements. Le propriétaire ne s’est pas laissé piéger et a ensuite envoyé aussi 0,01 ETH dans un sens puis dans l’autre comme contrôle supplémentaire avant que le montant total ne soit transféré.
Pourquoi c’est important
L’address poisoning est devenue sur Ethereum un problème de sécurité récurrent. En janvier, Citi avait déjà averti que ce type de spam augmente le nombre de transactions sur le réseau, avec de nombreux paiements inférieurs à 1 dollar (0,89 euro). Des chercheurs en cybersécurité observent aussi que des bots suivent en continu de grands wallets restés longtemps inactifs et créent très rapidement des adresses ressemblantes dès qu’un tel wallet bouge. Le risque est donc particulièrement élevé pour les utilisateurs qui travaillent avec des adresses copiées et ne vérifient que les premiers et derniers caractères.