L’affaire OpenAI portée devant un tribunal fédéral après la découverte d’un enregistreur caché
OpenAI a utilisé ses modèles pour analyser l’appareil ; le FBI examine désormais une possible affaire d’espionnage autour de conversations internes sur l’IA et de secrets d’entreprise.
À retenir
- Un ancien ingénieur d’OpenAI est poursuivi aux États-Unis après la découverte d’un enregistreur caché dans une salle de réunion de l’entreprise.
- OpenAI affirme avoir utilisé ses modèles pour analyser l’appareil et identifier l’employé, avant que l’affaire ne soit transmise au FBI.
- La justice américaine considère l’affaire comme un possible dossier de contre-espionnage lié à des informations sensibles sur l’IA et l’entreprise.
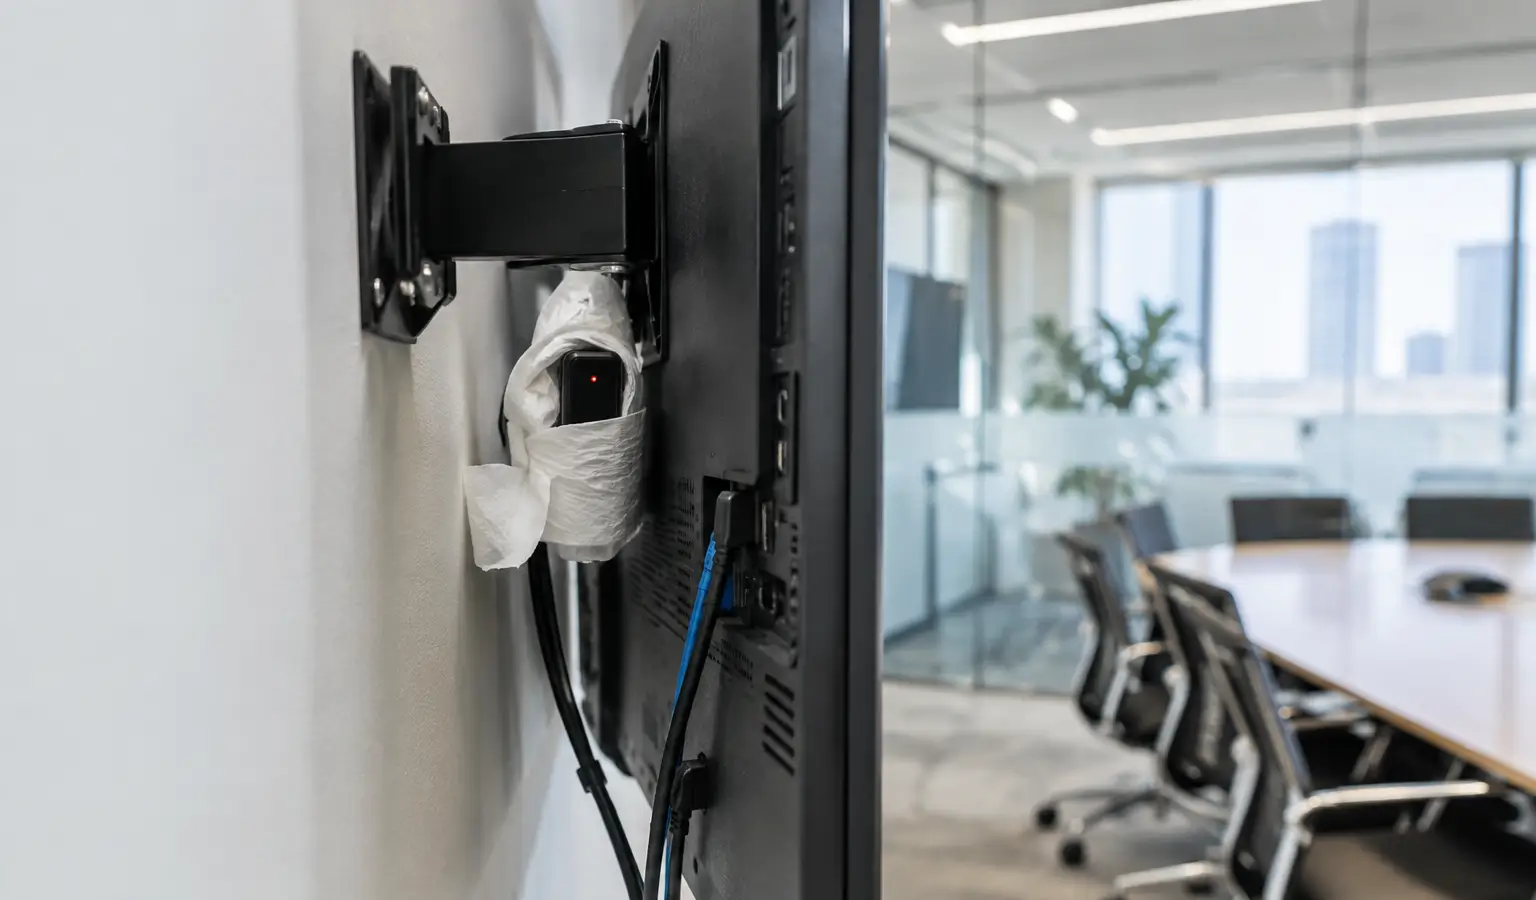
Un ancien ingénieur d’OpenAI comparaît devant un tribunal fédéral aux États-Unis après la découverte, dans une salle de réunion de l’entreprise, d’un enregistreur enveloppé dans du papier toilette et relié à un téléviseur. Selon l’acte d’accusation, Abdulrahman Alfozan, 35 ans, aurait placé l’appareil puis serait revenu plus tard derrière le téléviseur. OpenAI indique avoir utilisé ses modèles pour analyser l’appareil et identifier l’employé, avant de transmettre l’affaire au FBI.
Comment l’affaire a commencé
L’acte d’accusation retrace une chronologie qui commence dès juillet 2025, lorsque Alfozan travaillait selon les documents comme ingénieur chez OpenAI. Entre le 17 août et le 16 septembre, il aurait utilisé un outil de productivité pour demander des informations sur les salles de réunion, les agendas et les lieux où se réunissent les dirigeants. Des images de vidéosurveillance le placent, selon l’acte d’accusation, à proximité de la salle pendant 10 jours, alors qu’il n’y avait pas accès.
Un compte de chatbot qui serait lié à son conjoint joue également un rôle dans le dossier. Ce compte aurait demandé entre le 24 et le 30 septembre comment construire un enregistreur audio et comment chiffrer une carte SD. Les 27 et 28 septembre, ce même compte aurait aussi fait référence à l’adresse MAC de l’appareil retrouvé, un identifiant réseau du matériel.
Ce que disent OpenAI et la justice
OpenAI date l’installation de l’appareil autour du 28 septembre. Le 30 septembre, des employés ont trouvé l’enregistreur à l’arrière d’un téléviseur, emballé dans du papier toilette et branché sur le courant. Le 5 octobre, des caméras auraient montré Alfozan en train de regarder derrière le téléviseur. La sécurité a ensuite retrouvé un deuxième enregistreur similaire dans un sac qu’il avait laissé sur place.
La justice américaine présente l’affaire comme bien plus qu’un simple incident de sécurité interne. Selon l’acte d’accusation, la salle était régulièrement utilisée pour des discussions sur la recherche interne, les plans produits, le développement commercial et les contacts avec le gouvernement. Le ministère de la Justice rattache l’affaire à un mémorandum présidentiel sur l’avance américaine en super intelligence, le terme utilisé par le gouvernement pour désigner l’intelligence artificielle. Le directeur du FBI, Kash Patel, a qualifié la protection de cette innovation de priorité majeure de contre-espionnage.
OpenAI affirme par ailleurs n’avoir trouvé aucun indice montrant que la personne concernée a consulté ou exfiltré des poids de modèle, du code source ou des données clients. Alfozan a été licencié, est détenu dans l’attente d’une audience sur sa détention le 19 octobre et reste présumé innocent.
Pourquoi cela compte aussi au-delà d’OpenAI
Cette affaire montre à quelle vitesse la sécurité de l’IA et les questions classiques d’espionnage peuvent se rejoindre. Pour les lecteurs européens, l’élément le plus important est que les régulateurs et les services d’enquête considèrent de plus en plus l’IA comme une cible stratégique, et pas seulement comme un problème logiciel. Cela peut aussi avoir des conséquences sur la manière dont les entreprises protègent leurs salles de réunion, leurs outils internes et l’accès aux informations sensibles.
Les services de sécurité américains avaient déjà averti auparavant que l’IA de pointe peut accélérer les cyberattaques, car le délai entre la découverte d’une vulnérabilité et son exploitation se réduit sans cesse. Ce type d’incident n’est donc pas seulement un problème de sécurité interne, mais aussi une question plus large de résilience numérique.