

ZachXBT signale un possible vol de 106 millions de dollars au sein d’une entité de l’UE
ZachXBT observe des transferts rapides via USDC, ETH et Monero, avec l’utilisation de services d’instant-exchange comme Kyrrex et WellWallet. L’origine de l’entité de l’UE et la méthode d’attaque restent encore floues.
À retenir
- ZachXBT indique qu’une organisation inconnue de l’UE a peut-être perdu 106 millions de dollars le 1er novembre via des comptes sur plusieurs plateformes d’échange crypto.
- BeInCrypto a observé qu’environ 80 millions de dollars d’USDC ont été envoyés vers 11 wallets en 11 heures, dont une partie a été déplacée à nouveau en moins de trois minutes.
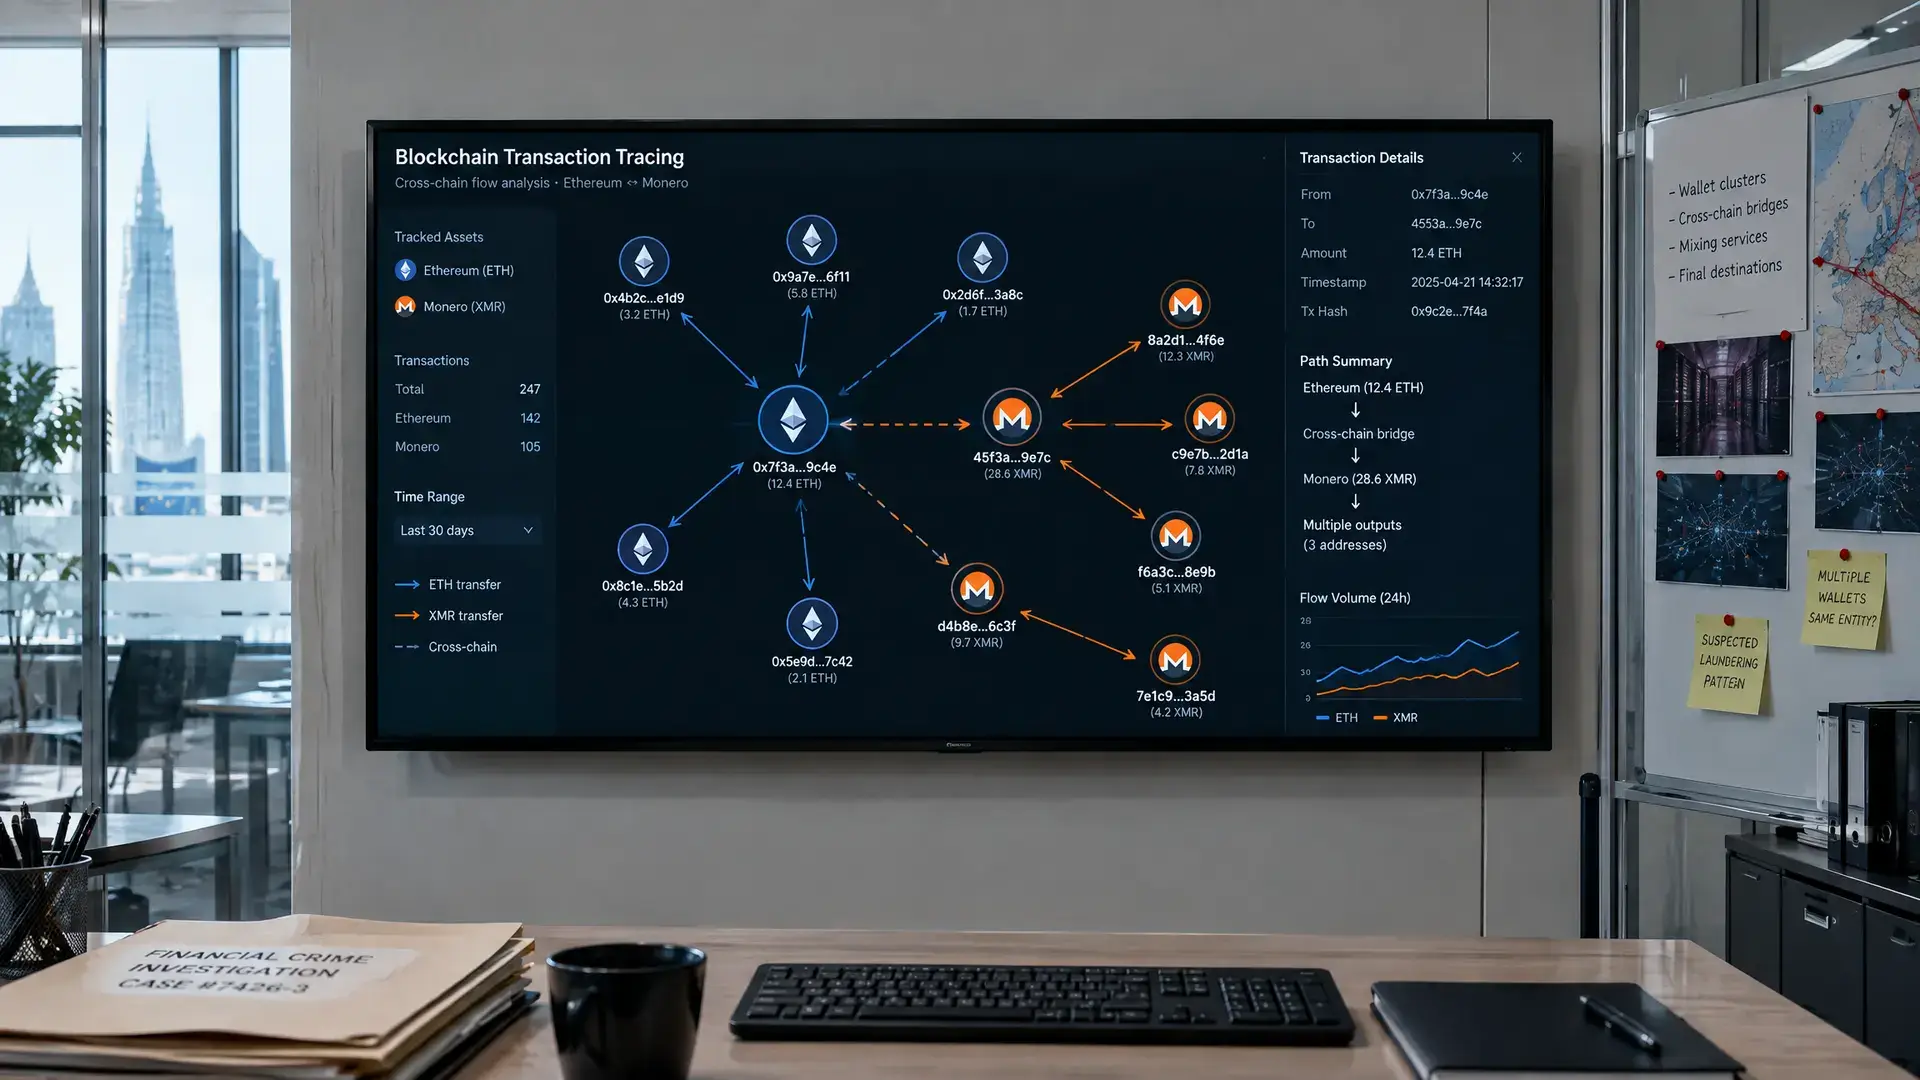
- Les fonds ont en partie été convertis en ETH et en Monero, ce qui complique le suivi des flux pour les chercheurs.
Une organisation inconnue au sein de l’Union européenne aurait perdu plus de 106 millions de dollars (94,5 millions d'euros) le 1er novembre via des comptes sur plusieurs exchanges crypto. Selon le chercheur en cybersécurité ZachXBT, les fonds ont ensuite été déplacés en quelques minutes, ce qui a rendu le suivi des flux plus difficile.
Flux de fonds très rapides
L’analyse des transactions Ethereum par BeInCrypto montre qu’environ 80 millions de dollars (71,3 millions d'euros) d’USDC ont été envoyés vers 11 wallets en 11 heures. Dans cinq de ces wallets, environ 9,6 millions de dollars (8,6 millions d'euros) ont ensuite été redirigés en moins de trois minutes. Le montant de 106 millions de dollars (94,5 millions d'euros) inclut aussi l’USDT, un stablecoin indexé sur le dollar, tout comme l’USDC.
Le pirate présumé aurait converti l’USDC en ETH, puis aurait eu recours à des services d’instant-exchange, notamment WellWallet et Kyrrex. Une partie des fonds a été convertie via Wagyu en Monero, une cryptomonnaie qui masque les détails des transactions et complique les enquêtes forensiques.
Pourquoi Monero compte
Monero utilise des techniques qui rendent les transactions moins visibles, comme les ring signatures et les stealth addresses. Cela complique le travail des chercheurs lorsqu’ils tentent de suivre les flux une fois les fonds transférés vers ce réseau. Dans ce cas, des montants ont aussi été envoyés d’une blockchain à une autre.
Fait notable, au moins cinq wallets signalés avaient déjà reçu auparavant de petits paiements provenant de la même source. Cela soulève des questions sur l’origine des comptes, mais ne dit encore rien sur le moment ni sur la manière précise dont une éventuelle intrusion a eu lieu.
Ce que cela signifie pour les utilisateurs
Aucune preuve publique n’indique pour l’instant que des clients ordinaires de l’UE utilisant des plateformes d’échange crypto aient été touchés par un hack plus large. Cette affaire montre toutefois à quelle vitesse des fonds volés peuvent circuler entre wallets, plateformes d’échange et outils de confidentialité. Pour les utilisateurs européens de crypto, l’essentiel est que ce type d’incident n’apparaît souvent que tardivement, alors que les fonds ont déjà été en grande partie déplacés. Lors d’incidents précédents sur des plateformes d’échange, on a aussi vu à quelle vitesse des attaquants peuvent disperser des fonds sur plusieurs blockchains et wallets, comme lors de la attaque cross-chain contre Coinsbuy.