

Luxor rimborsa i clienti dopo un attacco al mining di Bitcoin
Luxor dice che poco più di una dozzina di account sono stati colpiti tramite Commander, il software per gestire da remoto le macchine di mining. L’attacco ha portato a ricompense in Bitcoin deviate e riporta l’attenzione sulle intrusioni guidate dall’AI nel settore.
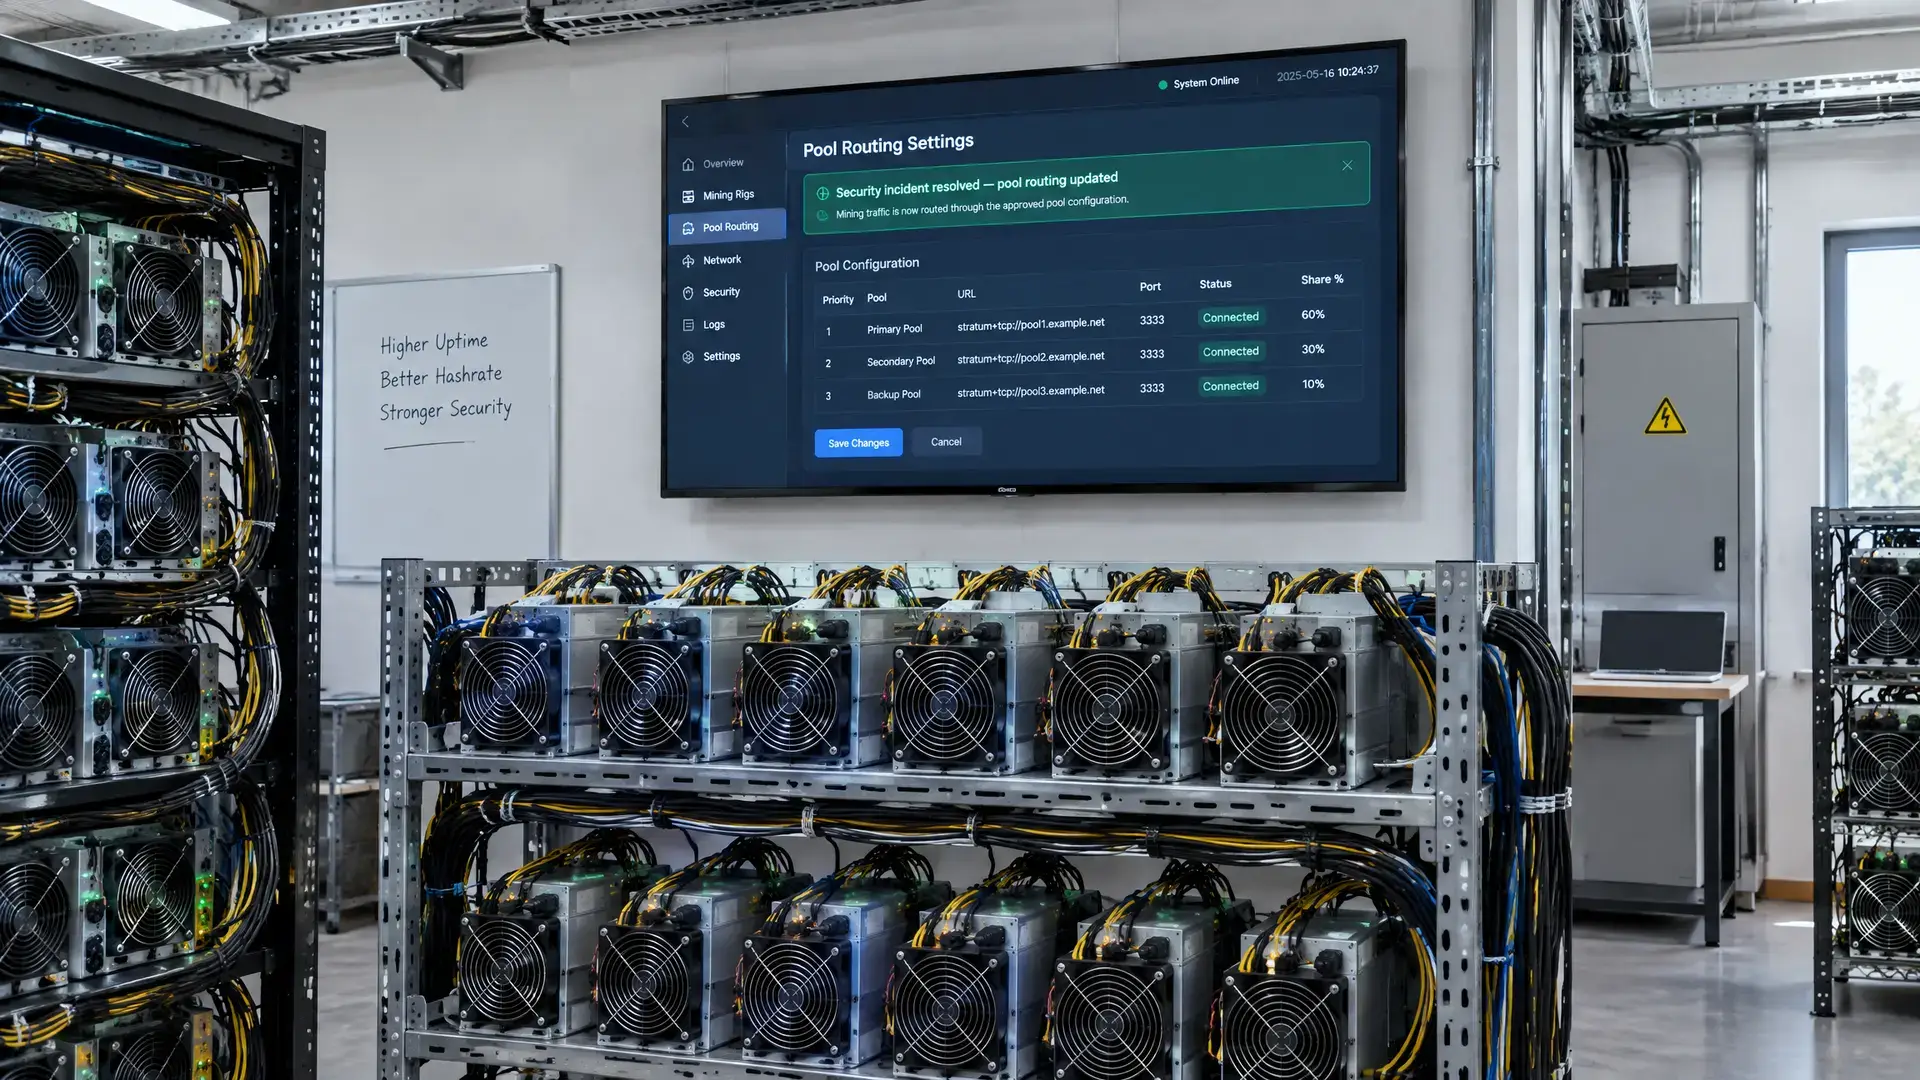
In breve
- Luxor rimborsa i clienti dopo che gli attaccanti, tramite il software di gestione, hanno deviato le macchine di mining e incassato le ricompense per sé.
- Secondo Luxor, sono stati colpiti poco più di una dozzina di account clienti; le macchine hanno continuato a funzionare mentre i proprietari pagavano i costi dell’elettricità.
- Luxor dice di aver patchato il software entro due ore e ha temporaneamente sospeso lo sviluppo della maggior parte delle nuove funzioni.
Fornitore di servizi di mining di Bitcoin Luxor rimborserà i clienti dopo che gli attaccanti, tramite il suo software di gestione, sono riusciti a deviare le macchine e a incassare così le ricompense per sé. Secondo l’azienda, sono stati colpiti poco più di una dozzina di account clienti. Le macchine hanno continuato a funzionare, mentre i proprietari hanno comunque pagato l’elettricità.
Come ha funzionato l’attacco
Luxor ha detto domenica che l’attacco è passato attraverso Commander, un software con cui gli operatori possono monitorare da remoto le loro macchine di mining e modificarne le impostazioni. Gli ingegneri hanno patchato lo strumento entro due ore e poi hanno iniziato a ripristinare le impostazioni originali delle macchine colpite.
Le macchine deviate sono state indirizzate a OCEAN, una mining pool in cui gli operatori uniscono la loro potenza di calcolo e le ricompense in Bitcoin con gli abbonati. Cambiando le impostazioni del pool e dei pagamenti di una macchina, qualcuno può far finire i proventi su un altro indirizzo senza spegnere l’hardware.
Questo chiarisce anche perché i primi report secondo cui l’attaccante non avrebbe guadagnato nulla erano troppo affrettati. Secondo le regole di pagamento di OCEAN, il contributo di lavoro inviato in precedenza può continuare a valere per future block rewards. Quindi le macchine non devono trovare da sole il blocco vincente per ricevere comunque il pagamento.
Cosa si sa ora
Un indirizzo che inizialmente era stato segnalato da CoreX Hosting, un mining host, ha già ricevuto tre ricompense per blocchi Bitcoin per un valore complessivo di circa 0,243 BTC, pari a circa $15.700 (€14.200), secondo i dati della blockchain. Quelle coin non erano ancora state spostate lunedì mattina, secondo un’analisi della rete.
Il CEO di Luxor, Nick Hansen, ha definito l’intrusione in un post su X un “sophisticated AI-enabled vector”, ma non ha spiegato come sia stata usata esattamente l’AI o come l’attaccante abbia ottenuto l’accesso. L’azienda ha anche detto di aver temporaneamente sospeso lo sviluppo della maggior parte delle nuove funzioni mentre reagisce a settimane di attacchi assistiti dall’AI, ruotando le chiavi di accesso, aggiornando i sistemi e chiudendo le vulnerabilità scoperte di recente.
Perché è importante
Il caso si inserisce in un’ondata più ampia di attacchi all’infrastruttura crypto in cui l’AI sembra avere un ruolo sempre più grande. Nel 2026 questi incidenti sono diventati più visibili, con segnalazioni di grandi perdite nel settore e una crescente attenzione verso strumenti di phishing e di intrusione che sono più accessibili anche per attaccanti meno esperti. Per i miner di Bitcoin e per altri soggetti che gestiscono macchine da remoto, questo mostra quanto in fretta un livello software possa diventare esso stesso una superficie d’attacco.
Anche altri servizi crypto self-hosted hanno mostrato di recente quanto possano essere vulnerabili i livelli di gestione. Per esempio, LNbits ha avvertito dopo attacchi ai server self-hosted che gli amministratori dovevano aggiornare rapidamente, ruotare le credenziali e, se necessario, ricostruire i sistemi potenzialmente compromessi.