Hacker nordcoreani infettano 30.000 dispositivi e rubano crypto
WaterPlum, conosciuto anche come Contagious Interview, ha ingannato gli sviluppatori tramite finte offerte di lavoro e ha rubato così chiavi dei wallet e dati del browser. L’FBI e la polizia giapponese collegano la campagna ad almeno 10,71 milioni di dollari in crypto.
In breve
- Un gruppo di hacker nordcoreani ha infettato più di 30.000 computer in oltre 100 paesi e ha rubato dati da più di 7.000 crypto wallet.
- Tra dicembre 2025 e luglio 2026, almeno 10,71 milioni di dollari di asset digitali sono finiti su wallet controllati dal gruppo.
- Il gruppo ha attirato le vittime con finte offerte di lavoro e malware, cosa particolarmente pericolosa per utenti crypto e sviluppatori.
Un gruppo di hacker nordcoreani ha infettato più di 30.000 computer in oltre 100 paesi e ha sottratto dati da più di 7.000 crypto wallet. Secondo l’Agenzia nazionale di polizia del Giappone e l’FBI, tra dicembre 2025 e luglio 2026 sono finiti almeno 10,71 milioni di dollari (€9,3 milioni) in asset digitali su wallet controllati dal gruppo. L’attacco mostra quanto rapidamente le finte candidature e il malware continuino a trasformarsi in un rischio diretto per utenti crypto e sviluppatori.
Le finte offerte di lavoro come esca
Il gruppo, che le autorità chiamano WaterPlum e che è noto anche come Contagious Interview, si spaccia per recruiter di aziende nel settore AI, crypto e NFT. Tramite social media, piattaforme di annunci di lavoro e marketplace per freelance, il gruppo contatta sviluppatori software e professionisti IT con offerte apparentemente interessanti.
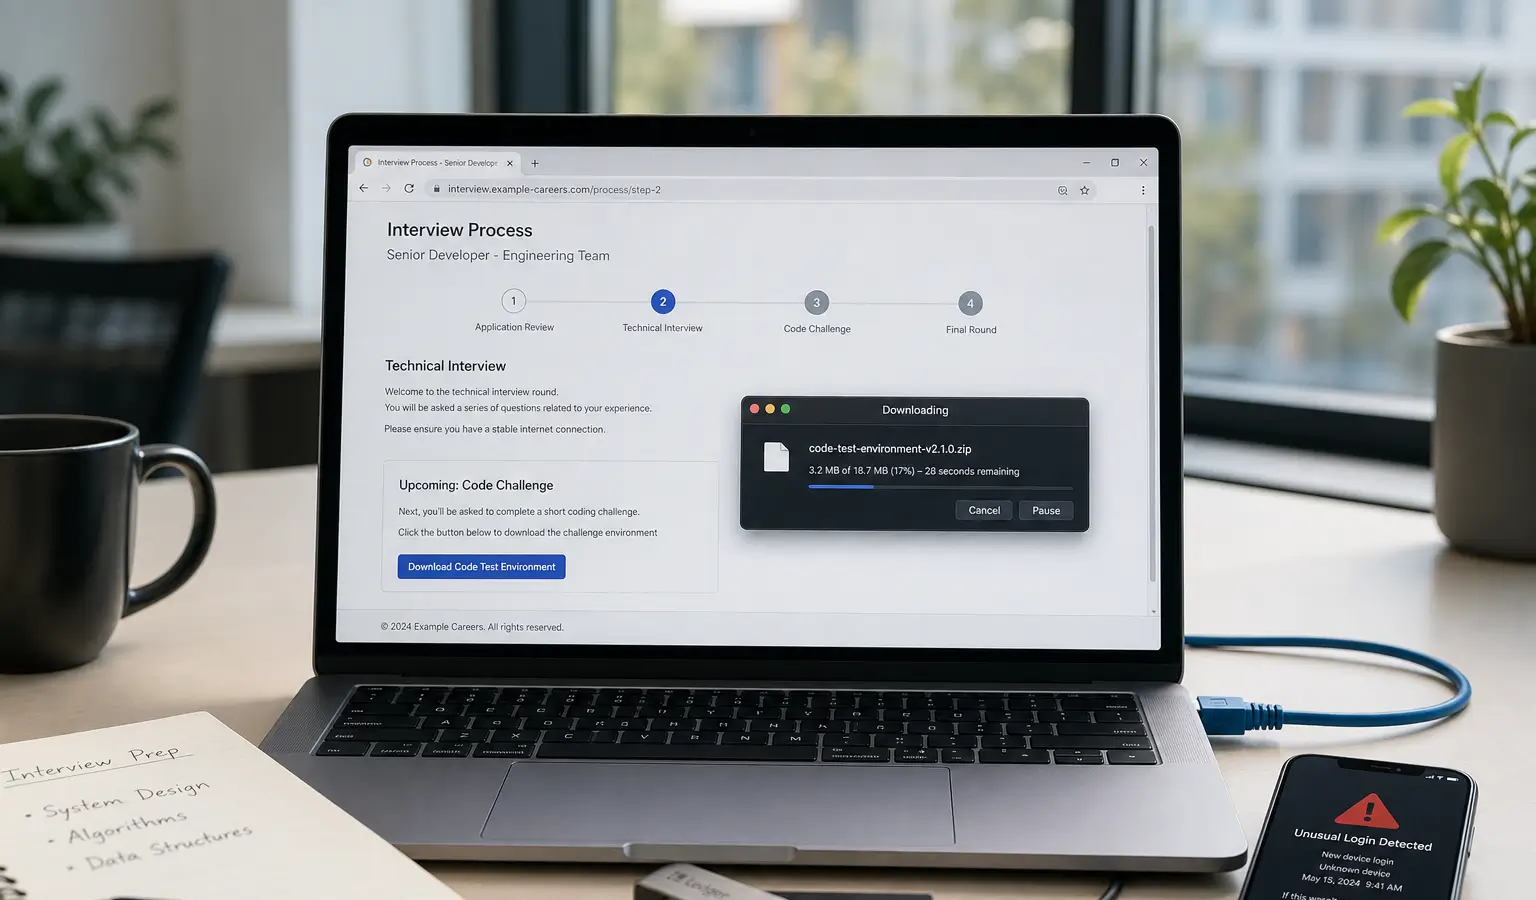
Poi le vittime ricevono un colloquio tecnico o un test di programmazione. Viene chiesto loro di scaricare file da siti di code-sharing, con la scusa che una videochiamata non funziona o che l’incarico lo richiede. Dentro quei file c’è malware che prova a rubare password del browser, screenshot, sequenze di tasti e le chiavi segrete di un crypto wallet.
Le autorità avvertono che questo tipo di attacchi è particolarmente pericoloso perché l’autore si comporta come un normale datore di lavoro. Per le vittime, il contatto sembra inizialmente legittimo, mentre il danno diventa visibile solo più tardi.
Un quadro più ampio di attacchi nordcoreani
Il caso rientra in un’ondata più ampia di attacchi informatici nordcoreani contro il settore crypto. In passato gli hacker nordcoreani erano già stati collegati a grandi furti, tra cui l’attacco a Bybit del febbraio 2025. Secondo stime precedenti, nel 2025 la Corea del Nord ha rubato in totale 2,02 miliardi di dollari (€1,8 miliardi) in crypto, pari a quasi il 60% di tutti i furti crypto segnalati quell’anno.
Questo chiarisce perché autorità di vigilanza e forze dell’ordine avvertono sempre più spesso sui social engineering invece che solo sulle falle tecniche. Gli aggressori non puntano solo ai wallet, ma anche alle persone che hanno accesso a codice, account e reti aziendali.
Perché è rilevante per l’Europa
Per utenti e aziende crypto europei questo è particolarmente rilevante perché l’attacco mostra quanto siano internazionali queste campagne. Il gruppo ha colpito vittime in più di 100 paesi e ha usato anche canali di recruiting giapponesi e internazionali. Per sviluppatori e team in Europa resta fondamentale fare attenzione a colloqui di lavoro non richiesti, file di test e software che arriva dall’esterno del proprio ambiente. Anche una precedente infiltrazione in MetaMask ha mostrato fin dove possono arrivare gli attori nordcoreani fingendosi sviluppatori o contractor legittimi.