

Vecchio wallet Ethereum sfugge a una truffa di address poisoning
Il proprietario ha prima fatto un pagamento di prova ed è così sfuggito a un attacco rapido di address poisoning con indirizzi simili. L’incidente mette in evidenza il rischio di phishing ancora molto presente intorno ai vecchi wallet Ethereum.
In breve
- Un vecchio wallet Ethereum del 2015 ha inviato denaro lunedì per la prima volta ed è sfuggito a una truffa di address poisoning.
- Il proprietario ha prima fatto un pagamento di prova di 0,05 ETH e poi ha inviato 2.154,94 ETH, circa $4,6 milioni, all’indirizzo corretto.
- Entro tre minuti dal test sono comparsi indirizzi simili nella cronologia delle transazioni, un trucco noto in cui sembrano corretti solo i primi e gli ultimi caratteri.
Un vecchio wallet Ethereum risalente al lancio della rete nel 2015 ha inviato denaro lunedì per la prima volta ed è sfuggito così a una truffa di address poisoning organizzata nel giro di pochi minuti. Alla fine il proprietario ha inviato 2.154,94 ETH, pari a circa $4,6 milioni (€4,1 milioni), all’indirizzo corretto.
Primo pagamento di prova
Il wallet, 0x7dDd57165c87A2707f025DCFC2508c09834759Bc, ha ricevuto il suo primo ether nel genesis block di Ethereum nel luglio 2015 e ha ricevuto altri 755 ETH nel marzo 2016. Fino a lunedì, l’indirizzo non aveva mai inviato nulla. Alle 22:04 UTC il proprietario ha prima fatto un pagamento di prova di 0,05 ETH, del valore di circa $106 (€95), verso un nuovo indirizzo che iniziava con 0x1321beb8 e finiva con 1A44.
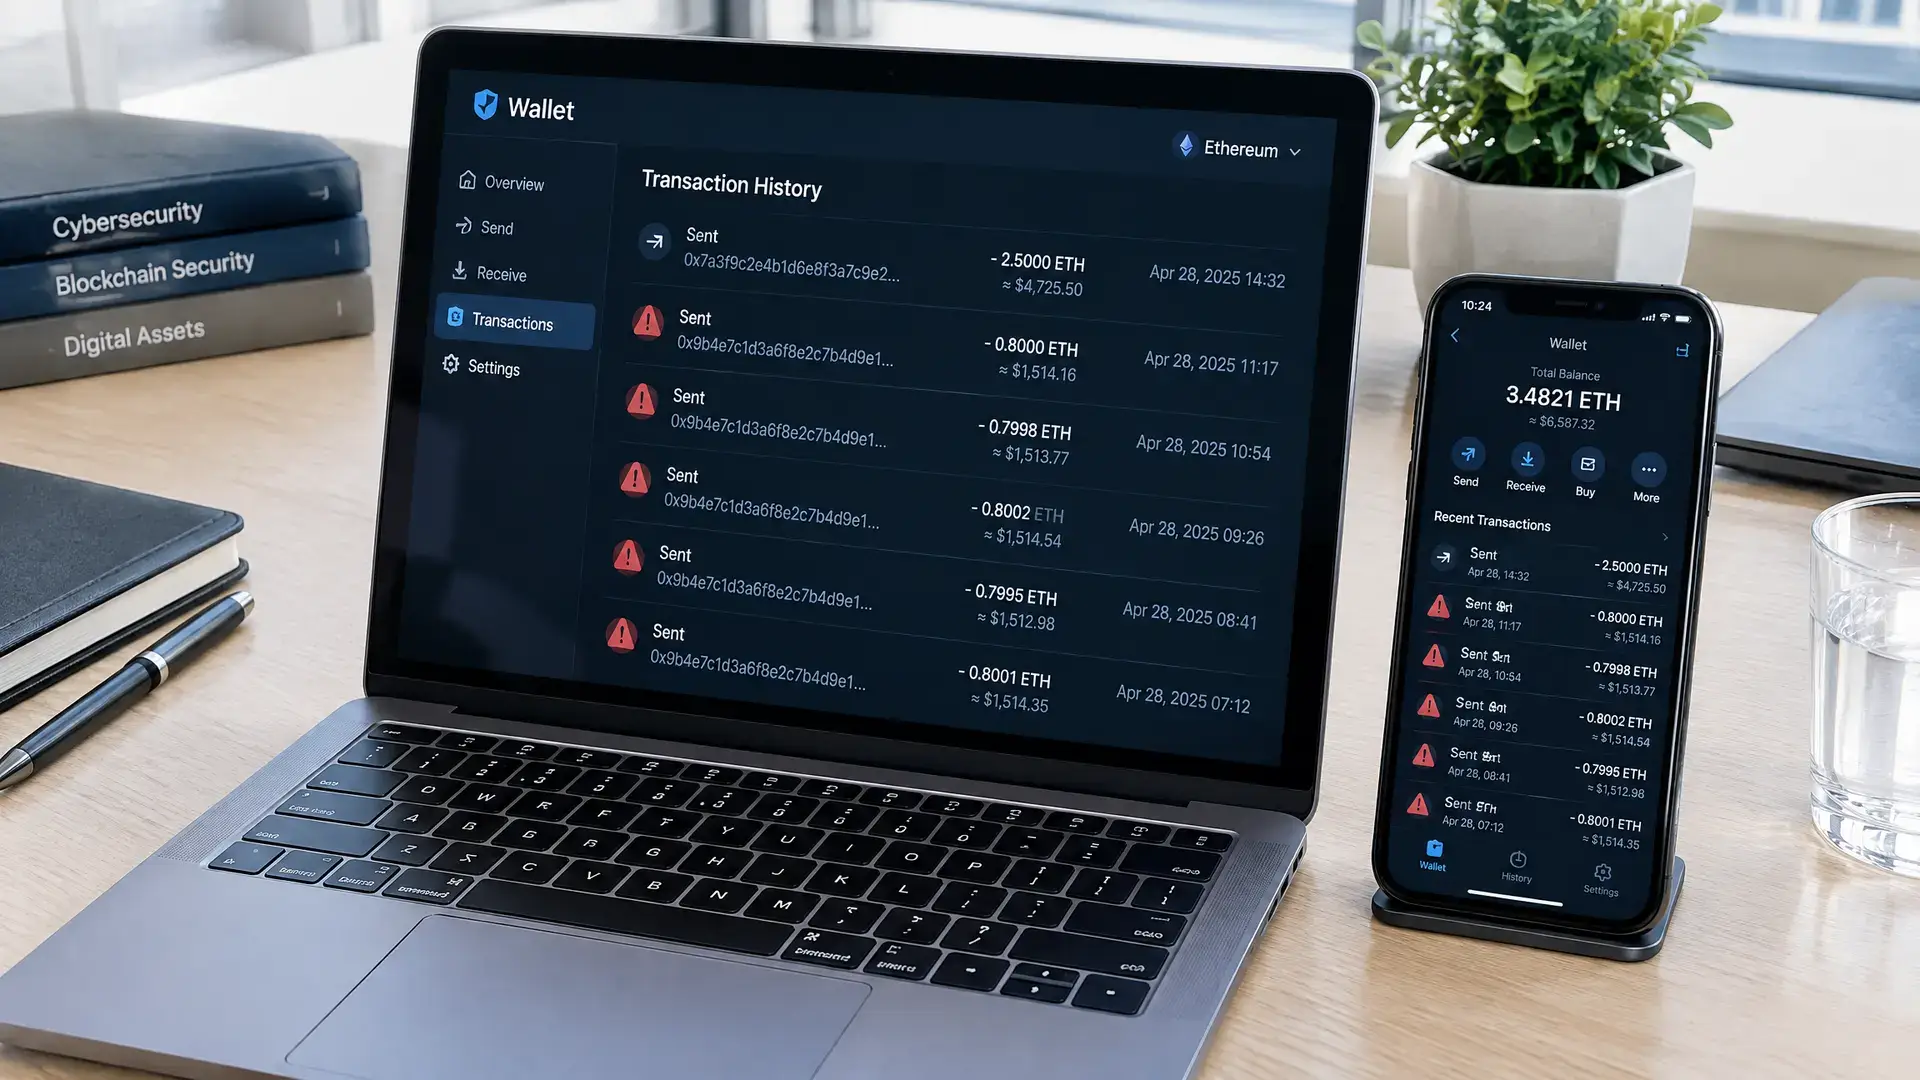
Quel piccolo test è stato notato subito. Il tracker Blockchain Whale Alert ha segnalato il movimento, dopo di che il vecchio indirizzo del wallet ha ricevuto entro tre minuti una serie di piccole transazioni in ether. Secondo i dati, provenivano da due indirizzi simili che sembravano quasi identici a quello verso cui il proprietario aveva appena inviato i fondi.
Come funziona l’address poisoning
Il trucco si chiama address poisoning. I wallet spesso mostrano solo i primi e gli ultimi caratteri di un indirizzo, così un indirizzo falso nella cronologia delle transazioni può sembrare quello vero. Se poi un utente copia un indirizzo recente da quella cronologia, il denaro può finire allo scammer.
In questo caso, gli indirizzi simili sono stati finanziati entro pochi minuti dal pagamento di prova. Etherscan mostra che entrambi gli indirizzi sono stati alimentati da account con l’etichetta Fake_Phishing, e l’indirizzo più attivo ha inviato 43 di questi piccoli pagamenti. Il proprietario non ci è cascato e in seguito ha anche inviato avanti e indietro 0,01 ETH come ulteriore controllo prima di trasferire l’importo completo.
Perché è importante
L’address poisoning su Ethereum è diventato un problema di sicurezza ricorrente. A gennaio Citi aveva già avvertito che questo tipo di spam fa aumentare il numero di transazioni sulla rete, con molti pagamenti inferiori a $1 (€0,89). Anche i ricercatori di sicurezza vedono che i bot seguono continuamente i grandi wallet rimasti inattivi a lungo e creano in fretta indirizzi simili non appena uno di questi wallet si muove. Questo rende il rischio particolarmente alto per gli utenti che lavorano con indirizzi copiati e controllano solo i caratteri iniziali e finali.