

Trezor elimina l'80% dei rivenditori dopo la violazione di Safe 5
Dopo nuovi impianti nei wallet Safe 5 tramite CryptoBilis, Trezor sta rafforzando la distribuzione; restano solo i rivenditori che soddisfano requisiti più severi.
In breve
- Trezor ha eliminato l'80% della sua rete di rivenditori dopo che sono stati trovati di nuovo impianti spia nei dispositivi Safe 5 venduti tramite il rivenditore malese CryptoBilis.
- Sono stati confermati tre dispositivi colpiti; il chip impiantato poteva intercettare le frasi di recupero durante la comunicazione tra il circuito principale e il display.
- Trezor ha rilasciato un aggiornamento firmware che rende il chip inutilizzabile e consiglia agli acquirenti di spostare comunque i fondi su un nuovo wallet.
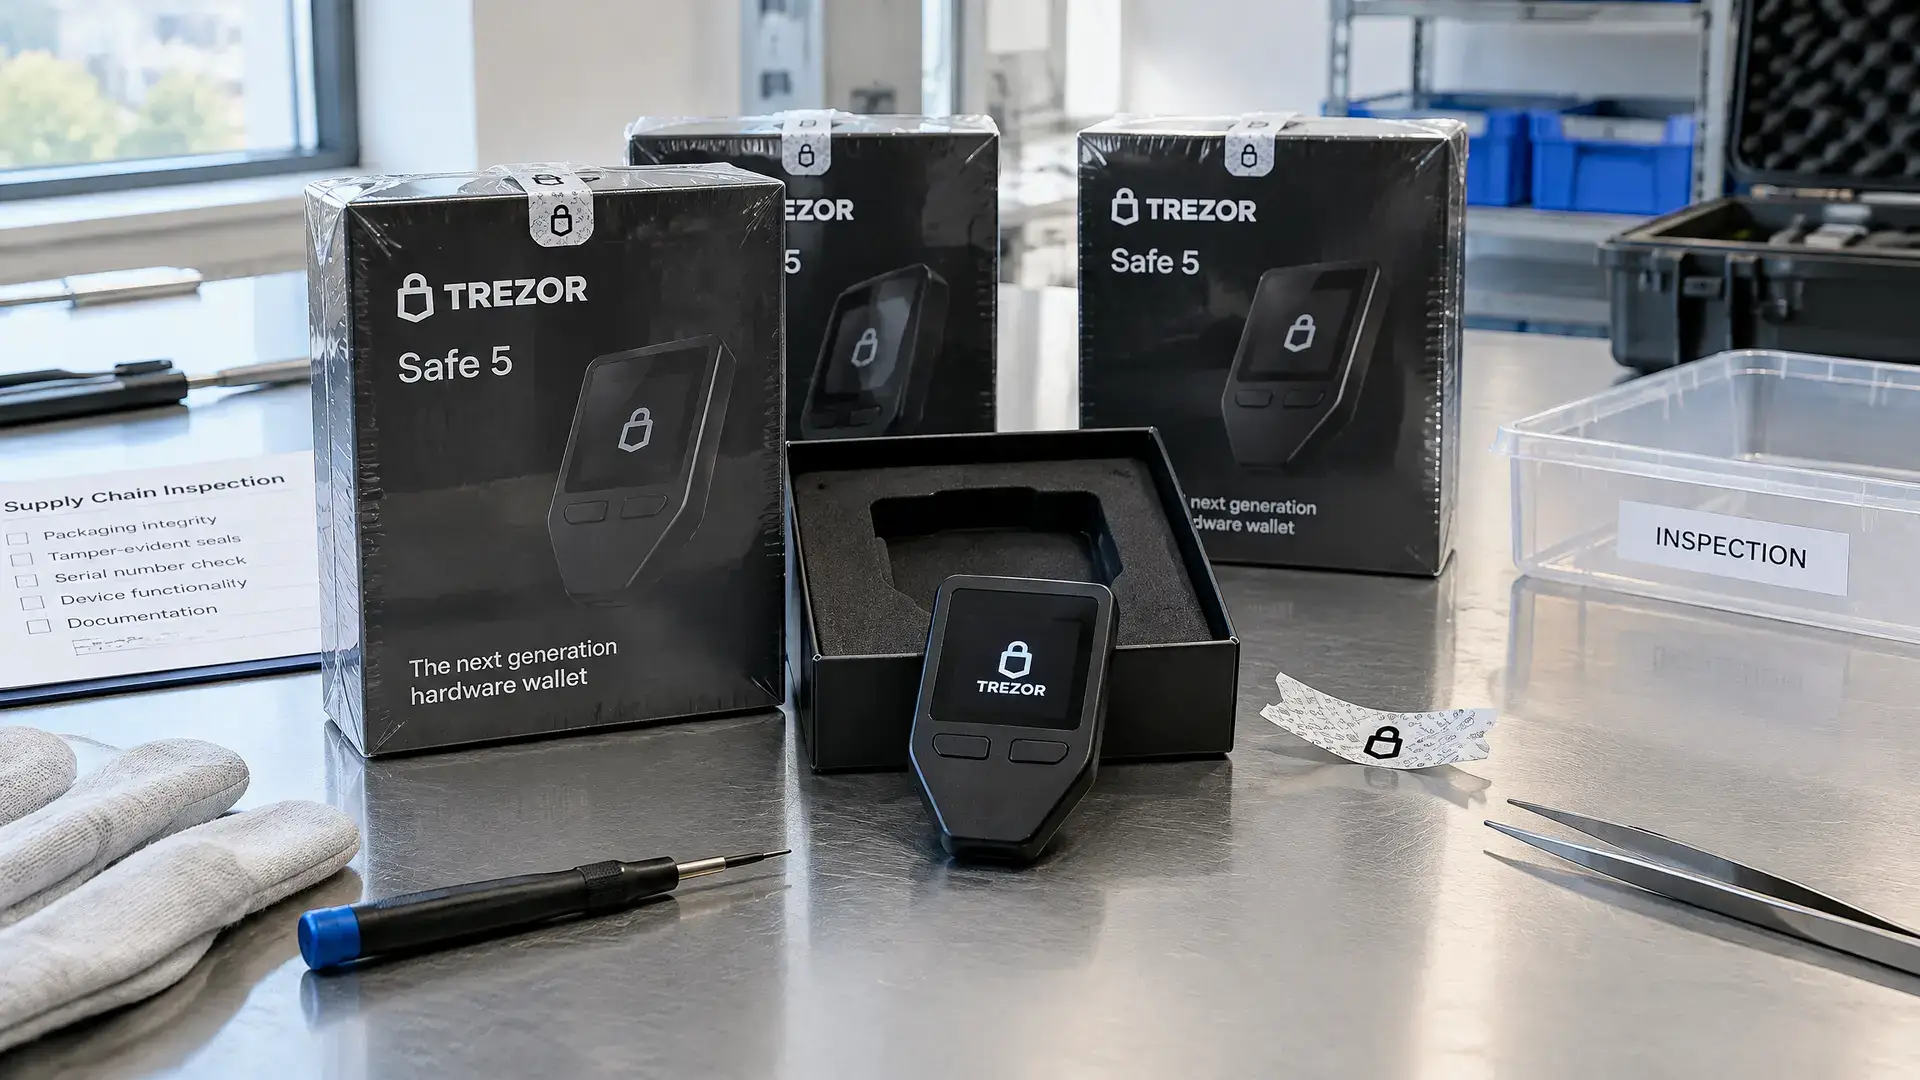
Trezor ha eliminato l'80% della sua rete di rivenditori dopo che sono stati trovati di nuovo impianti spia nei dispositivi Safe 5 venduti tramite il rivenditore malese CryptoBilis. L'azienda ha comunicato il 12 novembre che finora sono stati confermati tre dispositivi manomessi. Il caso mostra ancora una volta quanto possano essere vulnerabili hardware wallet quando i dispositivi vengono manomessi durante il trasporto.
Tre dispositivi confermati
I dispositivi colpiti sono stati acquistati tra il 20 agosto e il 23 settembre. Secondo Trezor, il chip impiantato ascolta la comunicazione tra il circuito principale e il display. Non appena il chip riconosce una sequenza specifica, inizia a catturare i dati. In questo modo la frase di recupero di un wallet può essere intercettata senza che l'utente veda nulla.
Trezor dice che questi nuovi ritrovamenti seguono l'indagine che l'azienda aveva annunciato il 30 ottobre. All'epoca, in un Safe 5 proveniente dalle scorte di CryptoBilis era già stato trovato software spia. L'hardware quindi non è un bersaglio solo dopo l'acquisto, ma anche durante la distribuzione.
La correzione firmware rende il chip inutilizzabile
L'azienda ha rilasciato l'11 novembre un aggiornamento firmware che, secondo Trezor, rende gli impianti inutilizzabili. La sequenza dei comandi verso il display è stata modificata, senza che l'utente noti alcun cambiamento sullo schermo. Il chip è ancora fisicamente presente nei dispositivi colpiti, ma non riesce più a riconoscere il trigger.
Chi ha comprato un Safe 5 tramite CryptoBilis deve comunque, secondo Trezor, spostare i fondi su un nuovo wallet. L'aggiornamento non può recuperare una frase di recupero già intercettata prima dell'11 novembre. Se il seed è già uscito dal wallet, è già finito nelle mani degli attaccanti. Gli acquirenti tramite CryptoBilis ricevono comunque in offerta un wallet sostitutivo gratuito.
Controlli più severi sulla distribuzione
Trezor ha anche inasprito i requisiti per acquisto, stoccaggio e accesso ai dispositivi. Solo il 20% dei partner commerciali ha soddisfatto queste nuove condizioni. Il resto è stato escluso dalla rete. Secondo l'azienda, quei rivenditori erano affidabili e non rappresentavano un pericolo diretto, ma Trezor vuole controllare il canale in modo più rigoroso.
Per gli utenti crypto europei questo è particolarmente rilevante, perché gli hardware wallet sono spesso considerati il modo più sicuro per custodire da soli le proprie crypto. Gli incidenti mostrano che non è solo il software a poter creare rischi, ma anche la catena fisica attorno a un dispositivo. Le segnalazioni precedenti su Ledger tramite lo stesso rivenditore avevano già chiarito che gli attacchi alla supply chain in questo ambito vengono presi molto sul serio.