Crypto-hacks schieten omhoog in september door Bitget en Liquid
Bitget en Liquid Network waren samen goed voor het merendeel van de $766 miljoen aan septemberverliezen. Het onderzoek wijst op een zero-day en onderstreept de druk op exchanges onder MiCA.
Korte samenvatting
- Crypto-hackverliezen stegen in september naar $766,49 miljoen, 462% meer dan in augustus.
- Bitget en Liquid Network waren samen goed voor ongeveer $707 miljoen, circa 92% van het maandtotaal.
- SlowMist meldde dat de Bitget-inbraak al op 31 augustus begon via een zero-day in software van een derde partij.
Crypto-hackverliezen liepen in september op tot $766,49 miljoen (€675 miljoen). Dat is een stijging van ongeveer 462% ten opzichte van de $136,3 miljoen (€120 miljoen) in augustus. Daarmee was september de slechtste maand van 2026 tot nu toe, vooral door twee grote incidenten bij Bitget en Liquid Network.
Twee incidenten domineren
Bitget verloor volgens PeckShield ongeveer $387 miljoen (€341 miljoen). Liquid Network kwam uit op circa $320 miljoen (€282 miljoen), al werd een groot deel daarvan later teruggegeven door de mensen achter de aanval, die zich presenteerden als white hats.
Samen waren die twee incidenten goed voor ongeveer $707 miljoen (€623 miljoen), ofwel zo'n 92% van het maandtotaal. De overige 53 hacks kostten samen nog eens ongeveer $59 miljoen (€52 miljoen). Daarmee ging september ruim voorbij aan april, toen de verliezen met $646,89 miljoen (€570 miljoen) al het hoogste maandtotaal van 2026 vormden.
PeckShield telde in september ook 55 grote hacks, meer dan de 50 in augustus. Daardoor was het niet alleen een dure, maar ook een drukke maand voor de cryptomarkt.
Bitget onderzocht aanval
Bitget schakelde blockchainbeveiliger SlowMist in om de diefstal uit zijn hot wallets te onderzoeken. Volgens het rapport, dat op 29 september actueel was, begon de inbraak al weken voordat er geld wegstroomde.
De eerste kwaadaardige activiteit dateert van 31 augustus. Een aanvaller misbruikte een zero-day in een beveiligingsproduct van een derde partij en wist daarmee toegang te krijgen tot hogere rechten. Onderzoekers vonden ook een aangepast opname-instrument tussen verwijderde bestanden.
SlowMist heeft geen dader genoemd. Bitget-topvrouw Gracy Chen wees eerder wel op vermoedelijke Noord-Koreaanse hackers.
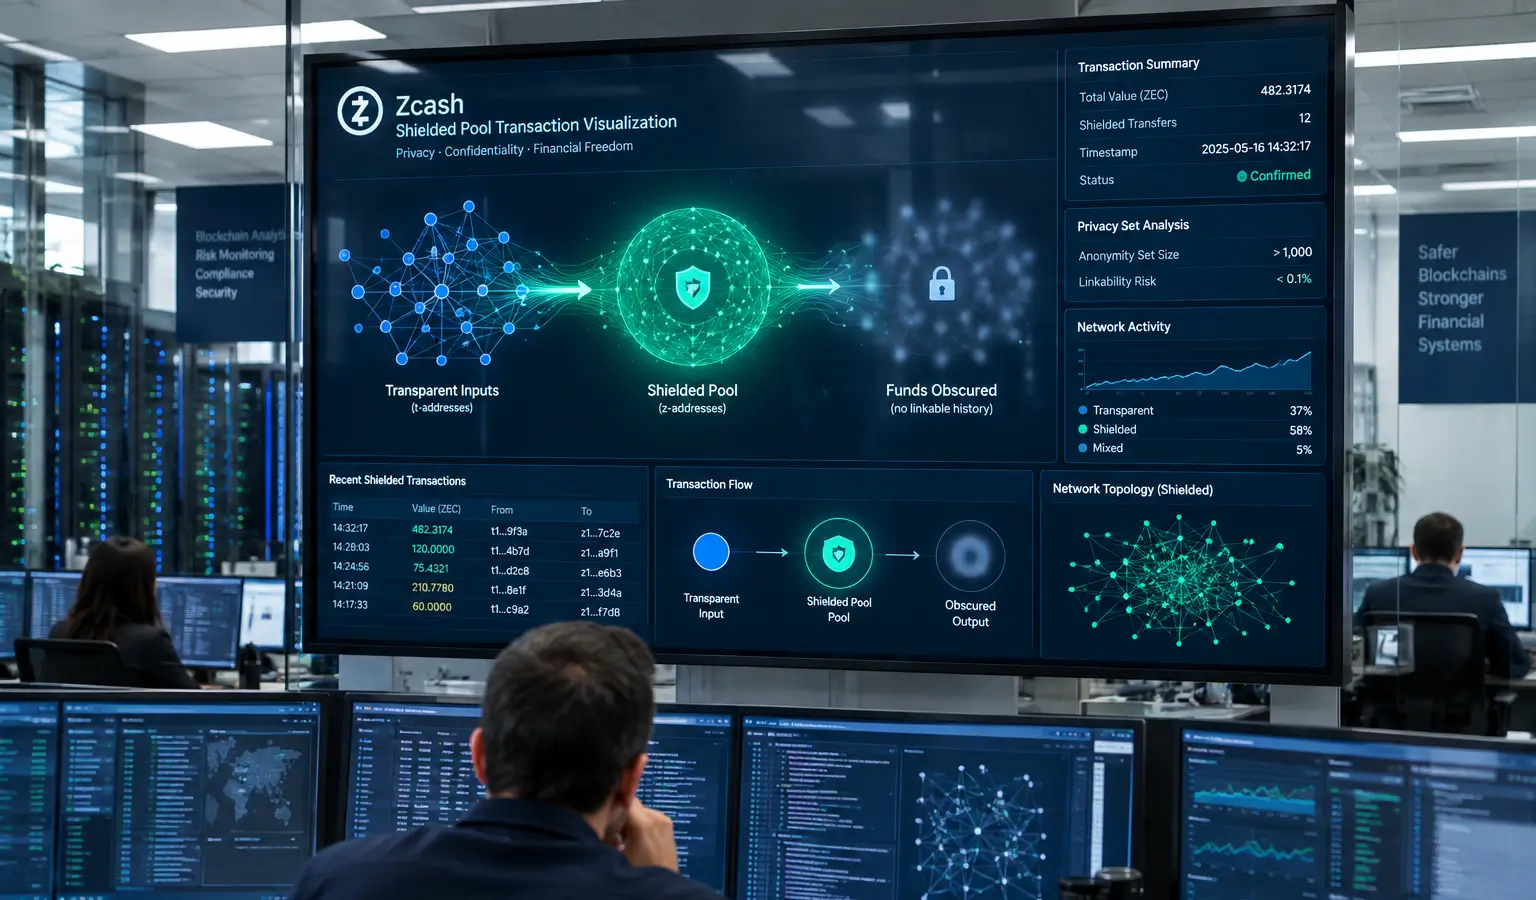
Ook de nasleep van de aanval bleef zichtbaar: een deel van de buit werd later via Zcash verplaatst om de geldstroom lastiger te volgen.
Waarom dit relevant is
De cijfers laten zien hoe groot de schade van beveiligingslekken bij crypto exchanges nog altijd kan zijn, zelfs bij partijen met een volwassen infrastructuur. Voor Europese crypto-investeerders is dat extra relevant, omdat MiCA juist strengere eisen stelt aan governance, kapitaal, interne controles en cybersecurity. De druk op platforms om hun beveiliging op orde te hebben, neemt daardoor verder toe.