

Ethereum onderzoekers willen quantumbeveiliging versnellen naar 2027
Ethlabs wil Hegotá herprioriteren rond quantumresistente handtekeningen en Frame Transactions. De discussie raakt ook wallets, exchanges en stablecoins op Ethereum.
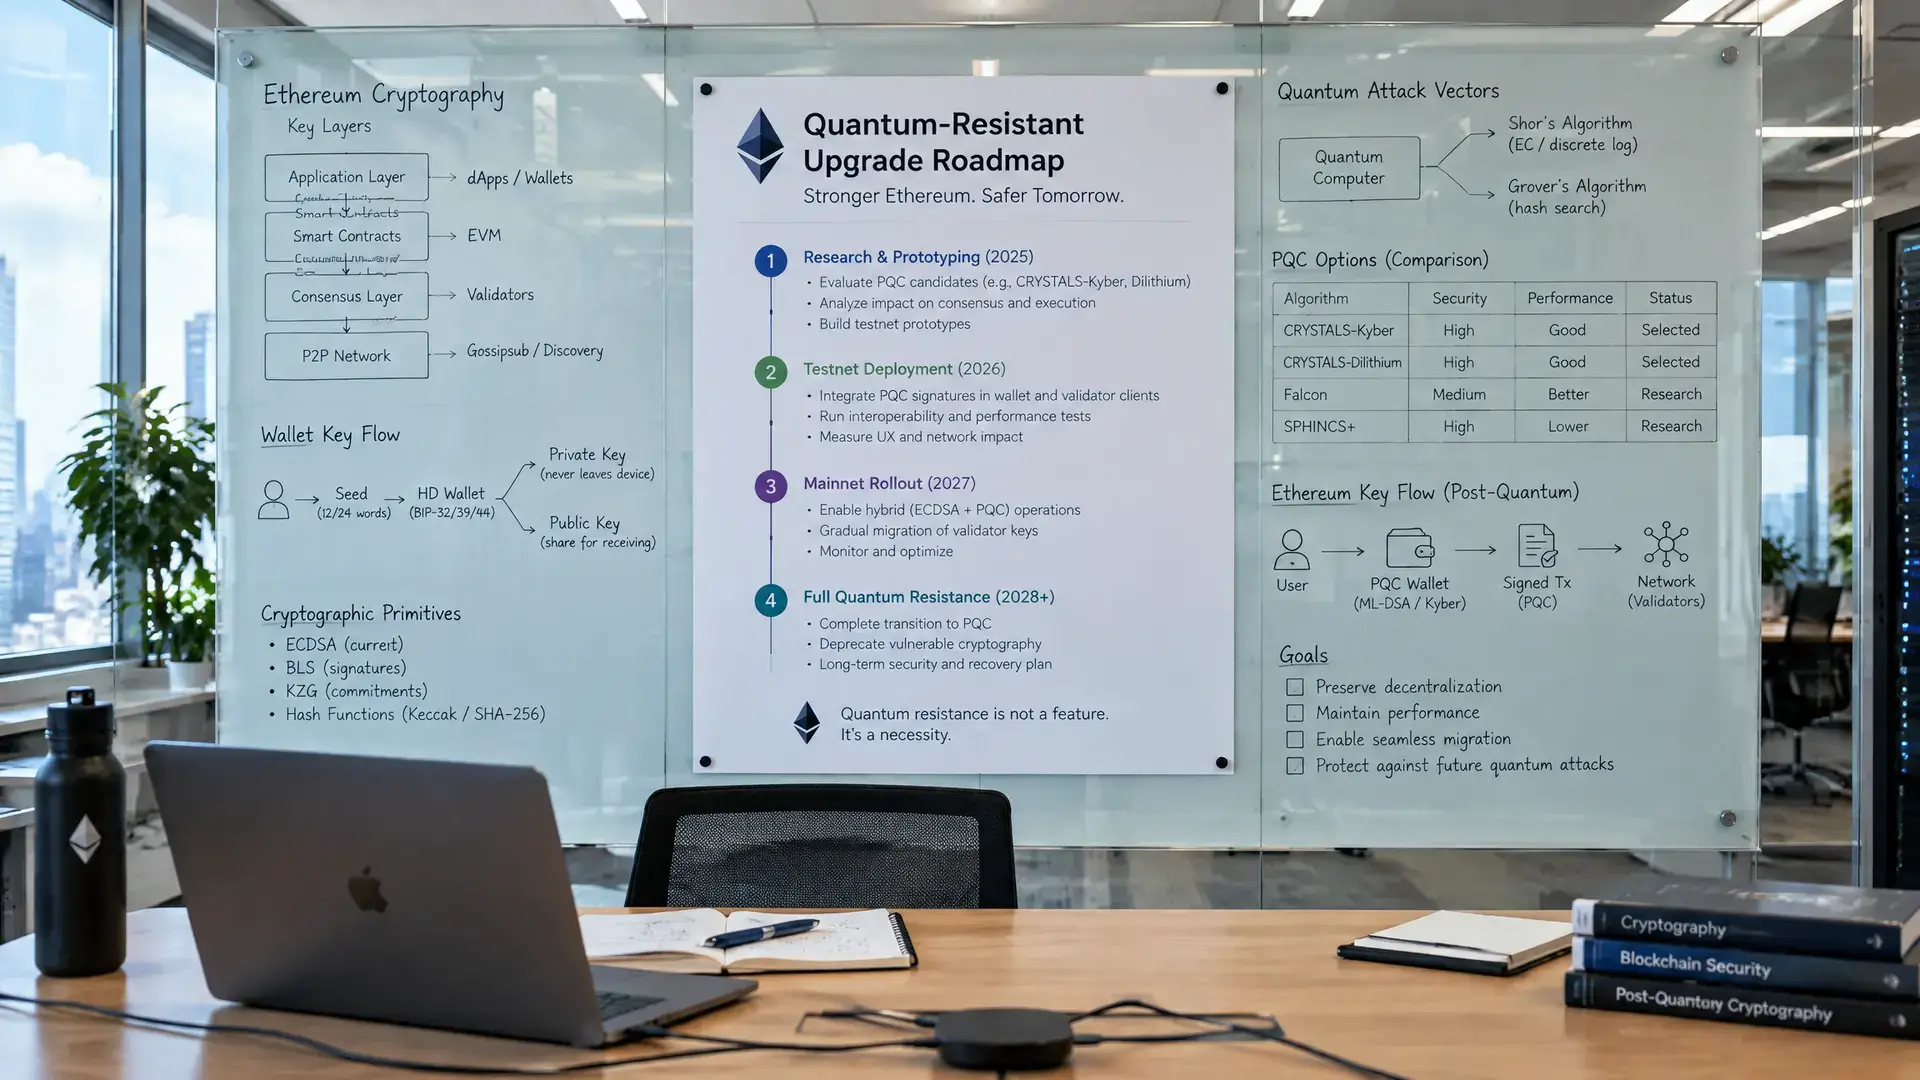
Korte samenvatting
- Ethlabs wil de planning voor quantumbeveiliging op Ethereum versnellen naar 2027 en trok het Hegotá-upgradevoorstel voor 2027 in.
- De onderzoekers willen Hegotá vooral bouwen rond Frame Transactions, zodat quantumresistente handtekeningen mogelijk worden en blootgestelde sleutels vervangen kunnen worden.
- Bestaande accounts zijn niet automatisch beschermd; walletsoftware en gebruikers moeten overstappen op nieuwe signing methods.
Ethereum-onderzoekers van Ethlabs willen de planning voor quantumbeveiliging versnellen en schuiven daarvoor zelfs een sneller blokvoorstel opzij. Het team heeft het voorstel voor de Hegotá-upgrade van 2027 ingetrokken en wil dat ontwikkelaars zich eerst richten op bescherming tegen quantumaanvallen, ruim voor de huidige doelstelling voor 2028.
Quantumrisico blijft centraal
De discussie draait om een kwetsbaarheid die iedereen raakt die ether, stablecoins of andere tokens op Ethereum houdt. Wallets gebruiken private digitale handtekeningen om transacties te bewijzen, maar een voldoende krachtige quantumcomputer zou in theorie de publieke sleutel kunnen gebruiken om de geheime sleutel af te leiden en een account leeg te trekken.
De Ethereum Foundation zegt al langer dat zo'n machine niet op korte termijn verwacht wordt. Toch kost het jaren om de cryptografie achter wallets, apps en validator nodes te vervangen. De protocolgroep van de foundation zette in september nog een doel voor december 2029, maar Ethlabs zegt dat dit inmiddels naar 2028 is verschoven en wil nu mikken op 2027.
Wat Ethlabs wil veranderen
De onderzoekers willen Hegotá vooral bouwen rond Frame Transactions, een al gepland onderdeel waarmee accounts zelf kunnen kiezen hoe ze betalingen goedkeuren. Dat moet ook quantumresistente handtekeningen mogelijk maken en blootgestelde sleutels vervangen. Maar dat betekent niet dat bestaande accounts meteen beschermd zijn. Walletsoftware moet de wijziging ondersteunen en houders moeten zelf overstappen op nieuwe signing methods.
Ethlabs vraagt daarnaast om FOCIL, een andere geplande Hegotá-functie, later in te voeren. Die functie moet validators meer grip geven op het opnemen van geldige transacties, waardoor het voor block builders lastiger wordt om specifieke gebruikers te censureren.
Waarom dit voor Europa telt
Voor Europese crypto-investeerders is dit relevant omdat de discussie laat zien hoe vroeg grote netwerken al nadenken over langetermijnbeveiliging. Quantumrisico's zijn nog niet direct zichtbaar in het dagelijks gebruik, maar de aanpassing van wallets en protocollen kan wel invloed hebben op hoe exchanges, custody-diensten en softwareleveranciers hun systemen inrichten. Ook Bitcoin-ontwikkelaars kijken naar een vergelijkbare overstap, wat aangeeft dat dit geen los Ethereum-probleem is maar een bredere vraag voor de cryptomarkt.