Noord-Koreaanse hackers infecteren 30.000 apparaten en stelen crypto
WaterPlum, ook bekend als Contagious Interview, misleidde ontwikkelaars via nepvacatures en stal zo walletsleutels en browsergegevens. De FBI en Japanse politie koppelen de campagne aan minstens $10,71 miljoen aan crypto.
Korte samenvatting
- Een Noord-Koreaanse hackgroep infecteerde meer dan 30.000 computers in ruim 100 landen en stal gegevens uit meer dan 7.000 crypto wallets.
- Tussen december 2025 en juli 2026 kwam minstens $10,71 miljoen (€9,3 miljoen) aan digitale assets terecht op wallets die de groep controleert.
- De groep lokte slachtoffers via nepvacatures en malware, wat vooral gevaarlijk is voor crypto-gebruikers en ontwikkelaars.
Een Noord-Koreaanse hackgroep heeft meer dan 30.000 computers in ruim 100 landen geïnfecteerd en gegevens uit meer dan 7.000 crypto wallets buitgemaakt. Volgens Japan’s National Police Agency en de FBI kwam er tussen december 2025 en juli 2026 minstens $10,71 miljoen (€9,3 miljoen) aan digitale assets terecht op wallets die de groep controleert. De aanval laat zien hoe nep-sollicitaties en malware nog altijd uit kunnen groeien tot een direct risico voor crypto-gebruikers en ontwikkelaars.
Nepvacatures als lokaas
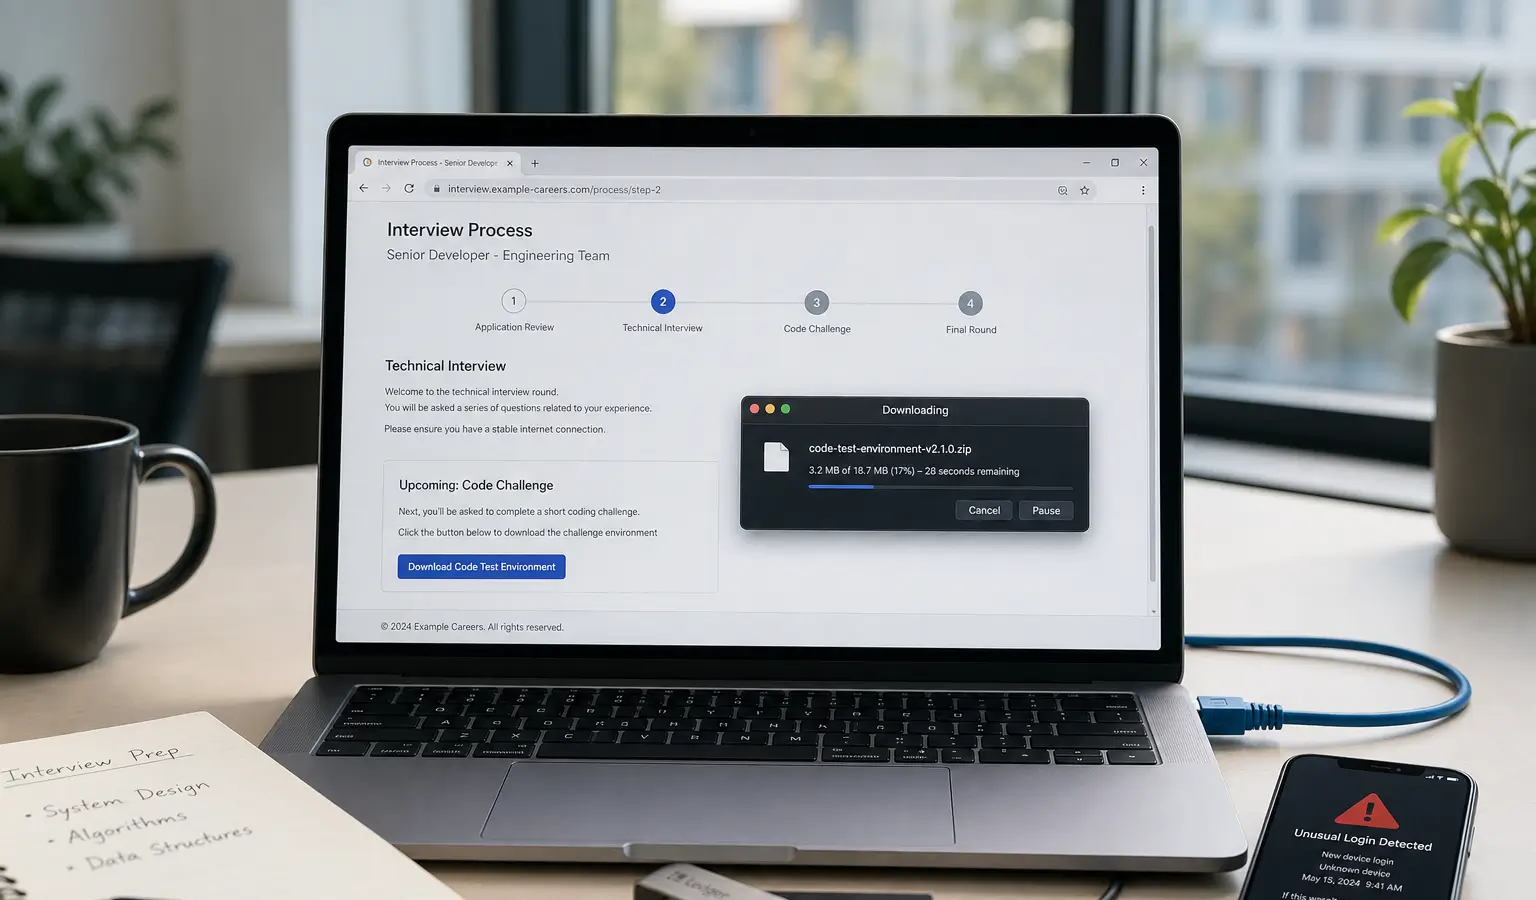
De groep, die door de autoriteiten WaterPlum wordt genoemd en ook bekendstaat als Contagious Interview, doet zich voor als recruiter voor bedrijven in AI, crypto en NFT’s. Via sociale media, vacatureplatformen en freelance marktplaatsen benadert de groep softwareontwikkelaars en IT’ers met ogenschijnlijk aantrekkelijke banen.
Daarna krijgen slachtoffers een technische interviewronde of een codeertest. Ze worden gevraagd bestanden te downloaden van code-sharing sites, zogenaamd omdat een videogesprek kapot is of omdat de opdracht dat vereist. In die bestanden zit malware die browserwachtwoorden, screenshots, toetsaanslagen en de geheime sleutels van een crypto wallet probeert te stelen.
De autoriteiten waarschuwen dat dit soort aanvallen vooral gevaarlijk is omdat de dader zich gedraagt als een normale werkgever. Voor slachtoffers lijkt het contact in eerste instantie legitiem, terwijl de schade pas later zichtbaar wordt.
Groter patroon van Noord-Koreaanse hacks
De zaak past in een bredere golf van Noord-Koreaanse cyberaanvallen op de cryptosector. Eerder werden Noord-Koreaanse hackers al gelinkt aan grote diefstallen, waaronder de aanval op Bybit in februari 2025. Volgens eerdere schattingen stal Noord-Korea in 2025 in totaal $2,02 miljard (€1,8 miljard) aan crypto, goed voor bijna 60% van alle gemelde cryptodiefstal dat jaar.
Dat maakt duidelijk waarom toezichthouders en opsporingsdiensten steeds vaker waarschuwen voor social engineering in plaats van alleen voor technische lekken. De aanvallers richten zich niet alleen op wallets, maar ook op mensen die toegang hebben tot code, accounts en bedrijfsnetwerken.
Waarom dit relevant is voor Europa
Voor Europese crypto-gebruikers en bedrijven is dit vooral relevant omdat de aanval laat zien hoe internationaal deze campagnes zijn. De groep trof slachtoffers in meer dan 100 landen en gebruikte ook Japanse en internationale wervingskanalen. Voor ontwikkelaars en teams in Europa blijft extra alertheid nodig bij ongevraagde sollicitatiegesprekken, testbestanden en software die van buiten de eigen omgeving komt. Ook een eerdere infiltratie bij MetaMask liet zien hoe ver Noord-Koreaanse actoren kunnen komen door zich als legitieme ontwikkelaars of contractors voor te doen.