

Oud Ethereum-wallet ontsnapt aan address poisoning-scam
De eigenaar deed eerst een testbetaling en ontweek zo een snelle address poisoning-aanval met lookalike-adressen. Het incident onderstreept het hardnekkige phishingrisico rond oude Ethereum-wallets.
Korte samenvatting
- Een oude Ethereum-wallet uit 2015 verstuurde maandag voor het eerst geld en ontweek een address poisoning-scam.
- De eigenaar deed eerst een testbetaling van 0,05 ETH en stuurde daarna 2.154,94 ETH, ongeveer $4,6 miljoen, naar het juiste adres.
- Binnen drie minuten na de test verschenen lookalike-adressen in de transactiegeschiedenis, een bekende truc waarbij alleen eerste en laatste tekens lijken te kloppen.
Een oude Ethereum-wallet die teruggaat tot de lancering van het netwerk in 2015 heeft maandag voor het eerst geld verstuurd en ontsnapte daarbij aan een address poisoning-scam die binnen minuten werd opgezet. De eigenaar stuurde uiteindelijk 2.154,94 ETH, goed voor ongeveer $4,6 miljoen (€4,1 miljoen), naar het juiste adres.
Eerste testbetaling
De wallet, 0x7dDd57165c87A2707f025DCFC2508c09834759Bc, kreeg zijn eerste ether in het genesis block van Ethereum in juli 2015 en ontving in maart 2016 nog eens 755 ETH. Tot maandag had het adres nooit iets verstuurd. Om 22:04 UTC deed de eigenaar eerst een testbetaling van 0,05 ETH, ter waarde van ongeveer $106 (€95), naar een nieuw adres dat begon met 0x1321beb8 en eindigde op 1A44.
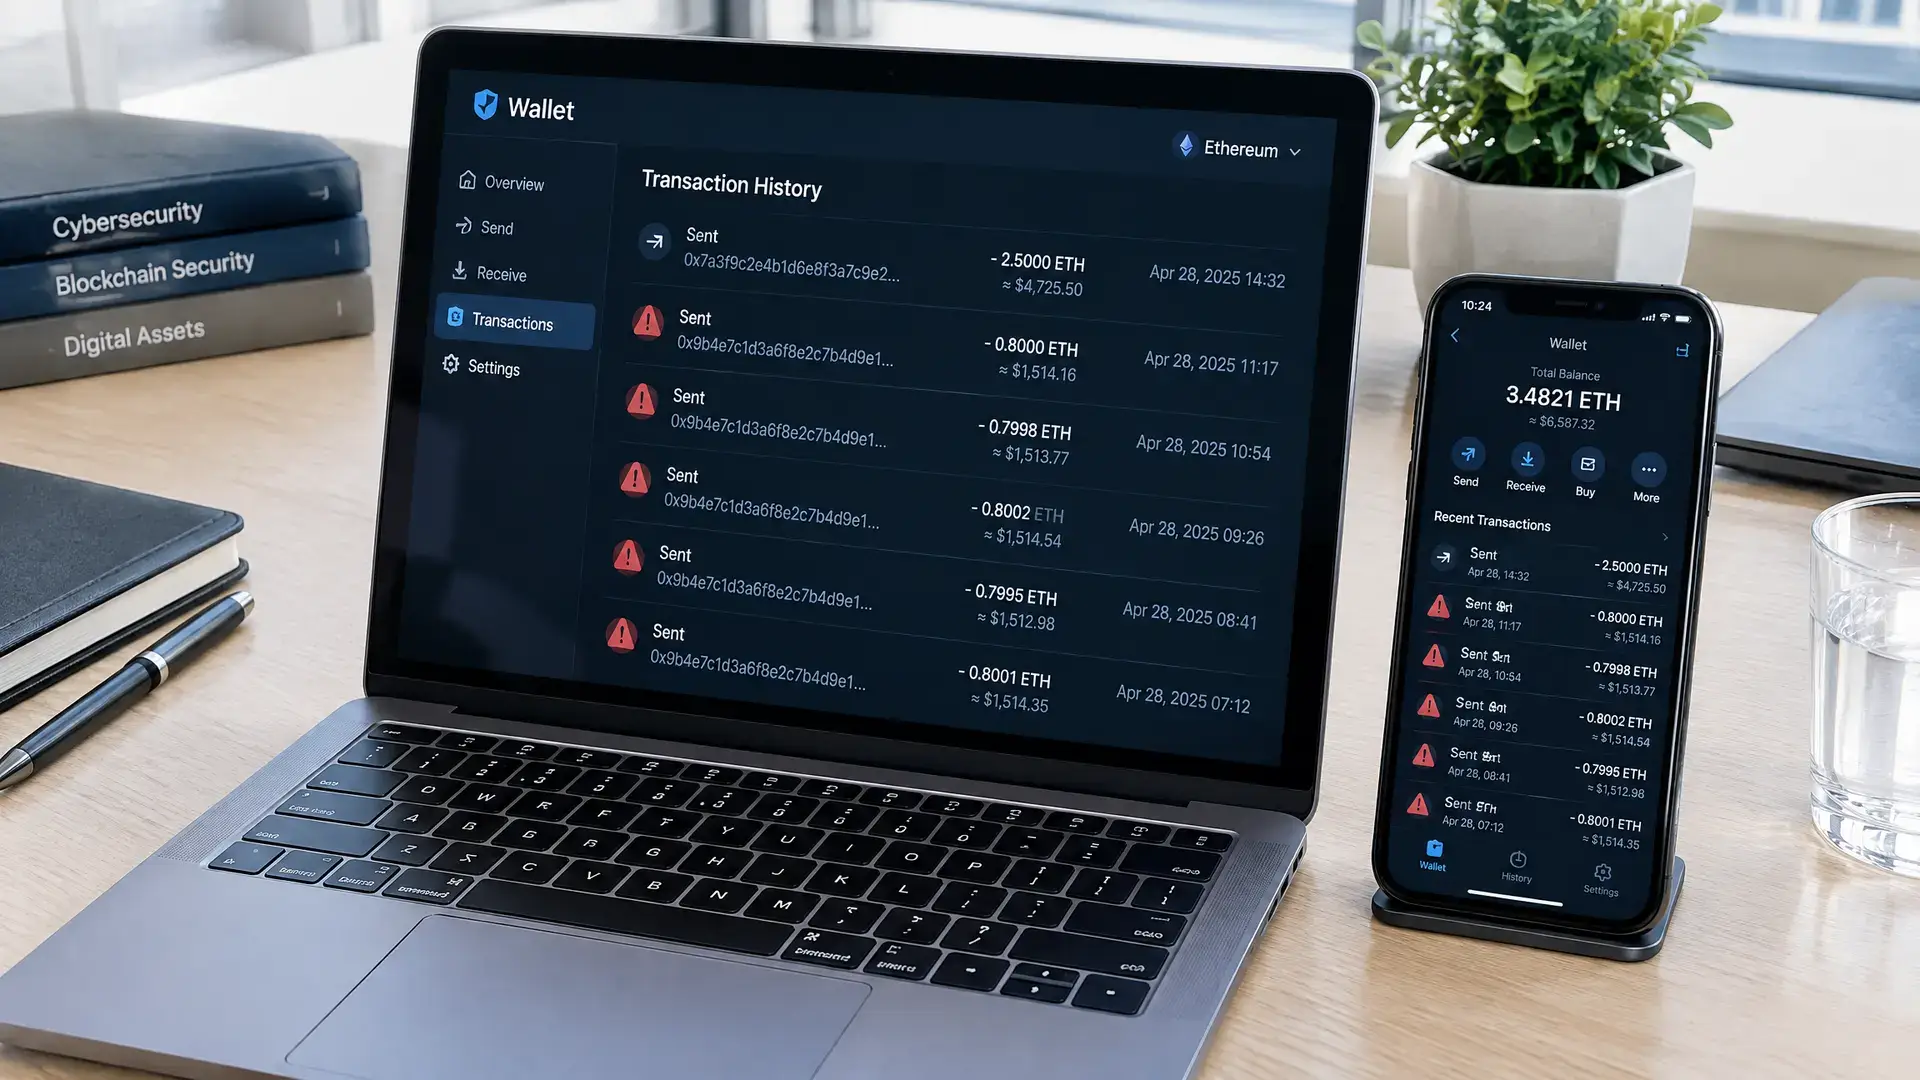
Die kleine test viel direct op. Blockchain tracker Whale Alert meldde de beweging, waarna het oude walletadres binnen drie minuten een reeks kleine ethertransacties kreeg. Volgens de data kwamen die van twee lookalike-adressen die bijna hetzelfde leken als het adres waar de eigenaar net naartoe had gestuurd.
Zo werkt address poisoning
De truc heet address poisoning. Wallets tonen vaak alleen de eerste en laatste tekens van een adres, waardoor een nep-adres in een transactiegeschiedenis op het echte adres kan lijken. Als een gebruiker daarna een recent adres uit die geschiedenis kopieert, kan het geld naar de scammer gaan.
In dit geval waren de lookalike-adressen binnen minuten na de testbetaling gefinancierd. Etherscan laat zien dat beide adressen werden gevoed door accounts die het label Fake_Phishing dragen, en het drukste adres stuurde 43 van zulke kleine betalingen. De eigenaar trapte er niet in en stuurde later ook nog 0,01 ETH heen en weer als extra controle voordat het volledige bedrag werd verstuurd.
Waarom dit relevant is
Address poisoning is op Ethereum uitgegroeid tot een terugkerend veiligheidsprobleem. In januari waarschuwde Citi al dat dit soort spam het aantal transacties op het netwerk opdrijft, met veel betalingen van minder dan $1 (€0,89). Ook beveiligingsonderzoekers zien dat bots continu grote, lang stilstaande wallets volgen en razendsnel lookalike-adressen aanmaken zodra zo'n wallet beweegt. Dat maakt het risico vooral groot voor gebruikers die met gekopieerde adressen werken en alleen de begin- en eindtekens controleren.