Verborgen chip in verzegelde Ledger-wallet zet hardware security onder druk
Een verborgen chip zou de 24 herstelwoorden kunnen onderscheppen, wat de risico’s van via derden gekochte hardware wallets vergroot. Ledger onderzoekt tegelijk meldingen van leeggehaalde wallets via een Maleisische wederverkoper.
Korte samenvatting
- Mark Karpelès meldt dat een verzegelde Ledger-wallet een verborgen circuit bevatte dat de 24 herstelwoorden kon stelen.
- Ledger’s Genuine Check bevestigt een echte security chip, maar ziet niet elke fysieke aanpassing rond die chip.
- Ledger onderzoekt ook leeggehaalde wallets via wederverkoper CryptoBilis en raadt aankoop via geautoriseerde verkopers aan.
Een verzegelde Ledger-hardware wallet bleek volgens voormalig Mt. Gox-topman Mark Karpelès toch een verborgen circuit te bevatten dat de 24 herstelwoorden kon stelen. Als dat klopt, kan een aanvaller een crypto wallet op afstand leegtrekken zonder het apparaat nog aan te raken. De zaak zet opnieuw vraagtekens bij de veiligheid van hardware wallets die via derden worden gekocht.
Verborgen chip achter het scherm
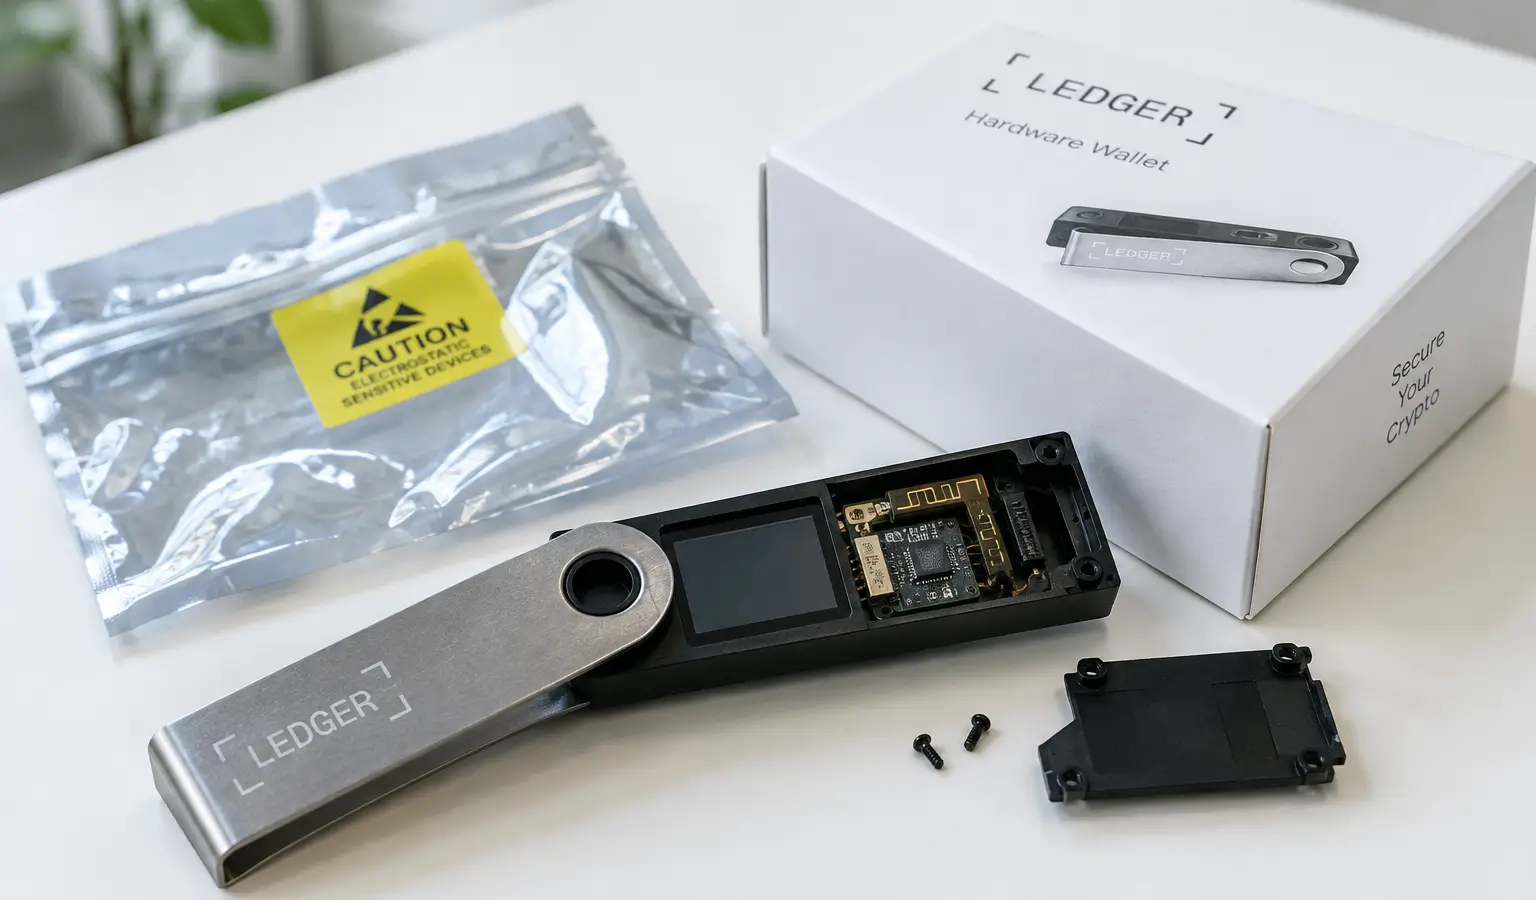
Karpelès zegt dat de doos nog dicht zat en dat de plastic seal intact was. Volgens hem zat achter het scherm, op de plek waar normaal opvulling hoort te zitten, een klein printplaatje met een antenne en een simkaartje. Daarmee zou de chip de herstelzin van 24 woorden kunnen doorsturen.
Die woorden zijn genoeg om toegang te krijgen tot de wallet en de inhoud weg te halen. Ledger’s Genuine Check bevestigt wel dat een apparaat een echte security chip bevat, maar kan niet elke fysieke aanpassing rond die chip zien. Dat is een beperking die Ledger zelf ook in zijn uitleg noemt.
Onderzoek naar lege wallets
De melding komt terwijl Ledger ook onderzoek doet naar berichten over leeggehaalde wallets via de Maleisische wederverkoper CryptoBilis. Het bedrijf heeft die partij gevraagd te stoppen met de verkoop en verzending van Ledger-apparaten. Onderzoekers schatten de schade eerst op meer dan $86 miljoen (€76,7 miljoen), terwijl een latere analyse van Bitquery uitkwam op $92,9 miljoen (€82,9 miljoen) over 311 wallets. Ledger heeft die bedragen niet bevestigd.
Karpelès zegt dat zijn apparaat van een andere verkoper kwam. Daarmee is niet vastgesteld dat dezelfde vorm van gemanipuleerde hardware achter de CryptoBilis-zaken zat. Wel past de zaak in een bredere reeks aanvallen op hardware wallets. In augustus 2026 wisten hackers bijvoorbeeld via een firmwarelek in Coldcard-wallets meer dan $130 miljoen (€116 miljoen) aan crypto weg te halen zonder fysiek contact met de apparaten. Ook de eerdere meldingen rond CryptoBilis laten zien hoe groot de schade kan zijn als de distributieketen van hardware wallets wordt misbruikt.
Waarom dit relevant is
Voor Europese crypto-gebruikers is vooral relevant dat een hardware wallet niet alleen om software draait, maar ook om de keten eromheen. Een verzegelde doos of een echte security chip sluit manipulatie niet automatisch uit als een apparaat onderweg of via een tussenpartij wordt aangepast. Ledger raadt zelf aan om via geautoriseerde verkopers te kopen, juist omdat de herkomst van het apparaat dan beter te volgen is.