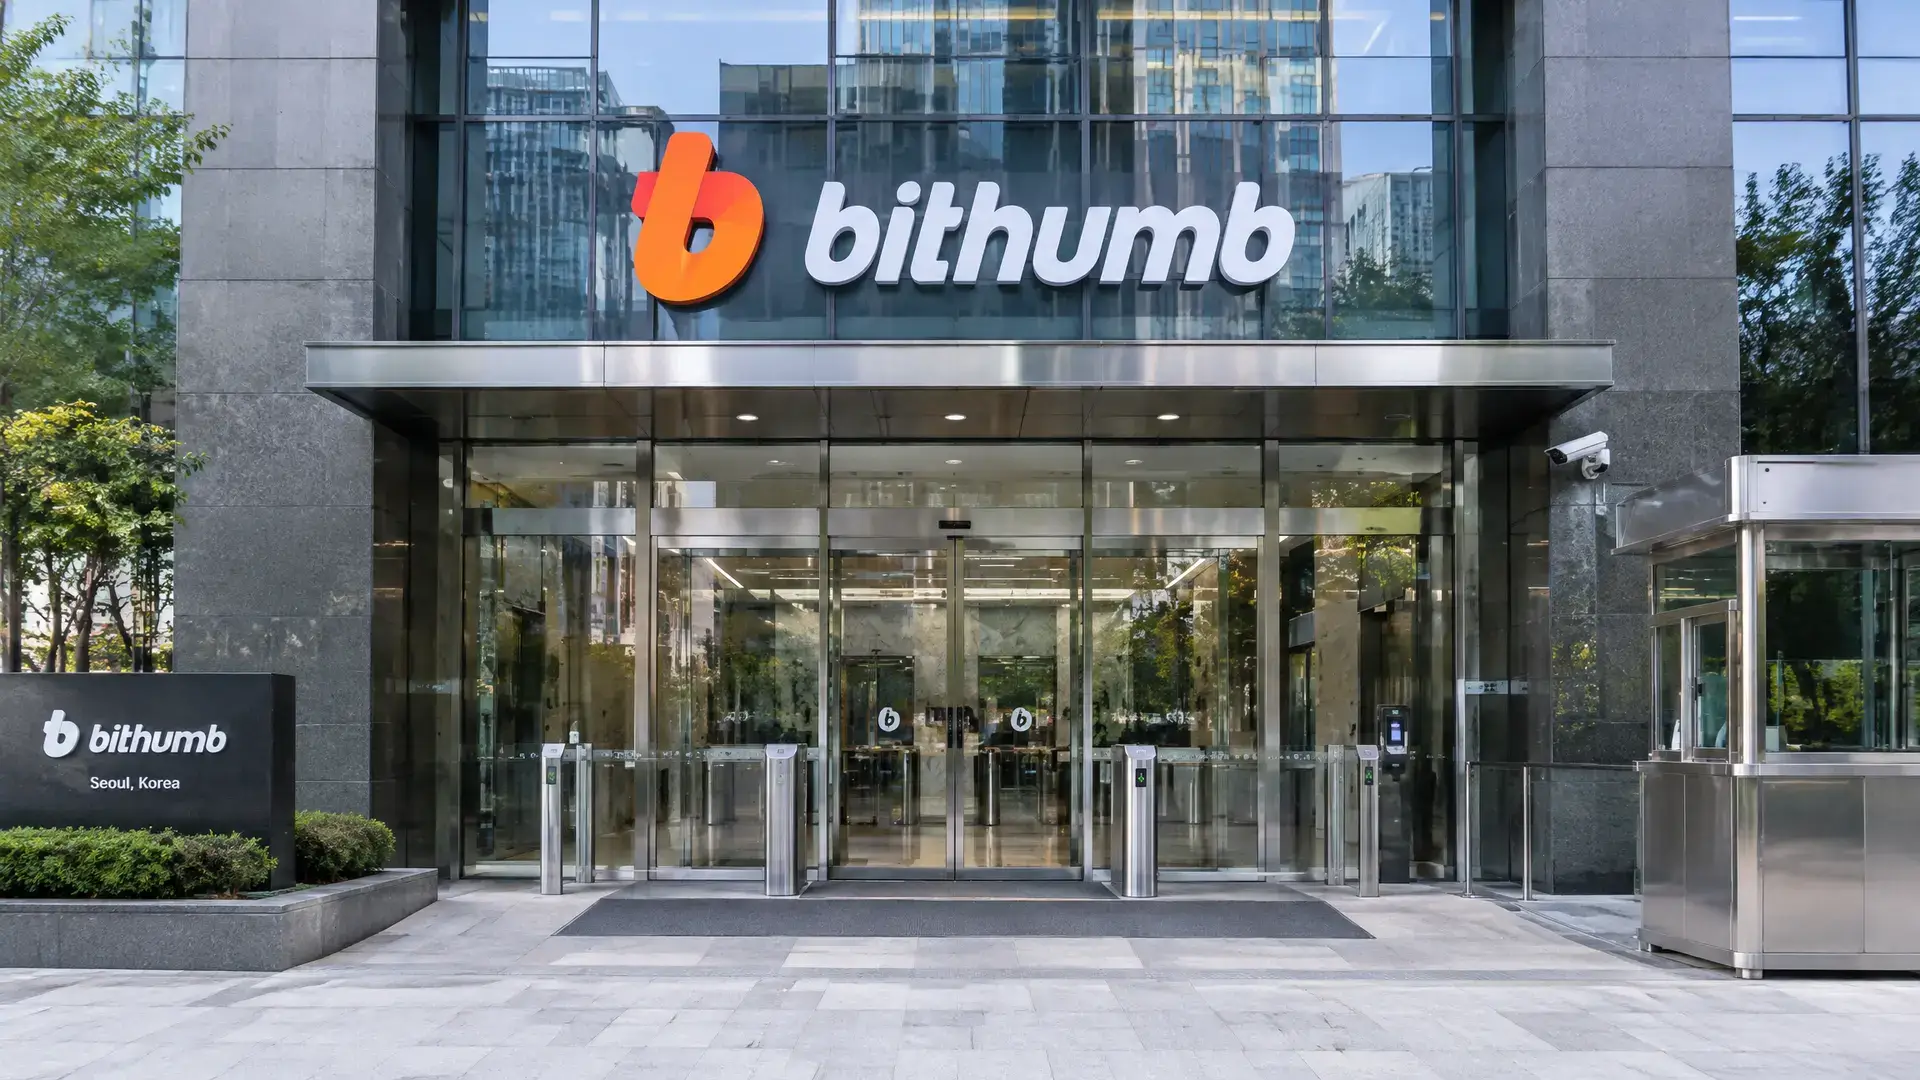
Bithumb zhakowany, gdy południowokoreański sektor finansowy mierzy się z atakami
Bithumb informuje, że doszło do włamania do wewnętrznego systemu mobilnego; środki klientów wydają się nienaruszone, ale KISA i nadzór badają wycieki danych.
Najważniejsze informacje
- Bithumb informuje, że osoba z zewnątrz uzyskała dostęp do wewnętrznego systemu mobilnego i mogła wykraść dane osobowe.
- Według giełdy, o ile wiadomo, nie doszło do utraty środków kryptowalutowych, a zaatakowany system jest odrębny od platformy handlowej.
- Atak wpisuje się w szerszą falę incydentów cybernetycznych w południowokoreańskich firmach finansowych, nad którymi regulatorzy sprawują wzmożony nadzór.
Bithumb poinformował, że osoba z zewnątrz uzyskała dostęp do wewnętrznego systemu mobilnego, z którego pracownicy korzystają do pracy i wysyłania wiadomości. Według południowokoreańskiej giełdy kryptowalut doszło przy tym do wycieku danych osobowych. Firma twierdzi, że o ile wiadomo, nie utracono żadnych środków kryptowalutowych, ale nadal bada, jak duża jest dokładnie skala szkód.
Naruszony system wewnętrzny
Atak wykryto we wtorek, a następnie zgłoszono go do Korea Internet & Security Agency oraz Personal Information Protection Commission, podały południowokoreańskie media. Bithumb powiedział Yonhap, że nadal ustala, jakie dokładnie dane zostały naruszone, w tym czy mogły zostać objęte dane członków.
Giełda podkreśliła, że zaatakowany system jest odrębny od platformy handlowej. Dzięki temu środki klientów nie powinny być dostępne poprzez to włamanie. Bithumb nie powiedział jeszcze, czy dotyczyło to wpłat lub wypłat ani ilu użytkowników mogło zostać poszkodowanych.
Więcej ataków w Korei Południowej
Sprawa nie jest odosobniona. Financial Supervisory Service wymienił w środę Bithumb jako jedną z trzech firm finansowych, które w tym czasie analizował. Daishin Securities poinformowało, że w wyniku ataku z zewnątrz wyciekły dane osobowe i kredytowe 38.490 klientów. Mirae Asset Global Investments podało, że zablokowało nietypowy dostęp do kilku systemów internetowych i że informacje inwestorów nie zostały naruszone.
Gubernator FSS Lee Chan-jin powiedział podczas spotkania z zarządami holdingów bankowych, że duże instytucje finansowe miały dzień wcześniej do czynienia z wieloma incydentami hakerskimi. Na początku tego miesiąca stwierdził już, że do 14 października cyberataki dotknęły 16 południowokoreańskich firm finansowych.
Dlaczego to ważne
Dla europejskich czytelników kryptowalut ta sprawa pokazuje, że nawet duże giełdy pozostają podatne na ataki wymierzone w systemy wewnętrzne, nawet jeśli sama platforma handlowa nie wydaje się bezpośrednio naruszona. W Korei Południowej dzieje się to dodatkowo na tle szerszej fali incydentów cybernetycznych w sektorze finansowym, przez co regulatorzy zwiększyli monitoring. Dla sektora krypto podkreśla to ponownie, jak ważne są zarządzanie dostępem, kontrole wewnętrzne i szybkie zgłaszanie incydentów.
Bithumb już wcześniej w tym roku otrzymał kolejny cios dla swojej kontroli wewnętrznej. W lutym giełda omyłkowo dopisała klientom 620.000 BTC, o wartości ponad 40 mld $ (35,9 mld €) w tamtym momencie, zamiast 620.000 wonów. Prezes Lee Jae-won powiedział wtedy, że firma była bardzo świadoma słabych punktów w wewnętrznej kontroli systemów.