

Google odkrywa autonomiczne narzędzie AI do hackingu z rosyjskim kodem
Google zauważył autonomiczne narzędzie hakerskie, które przeszukuje poprawki i samo pisze exploity. Okazuje się też, że firmy kryptowalutowe i środowiska deweloperskie są szczególnie narażone.
Najważniejsze informacje
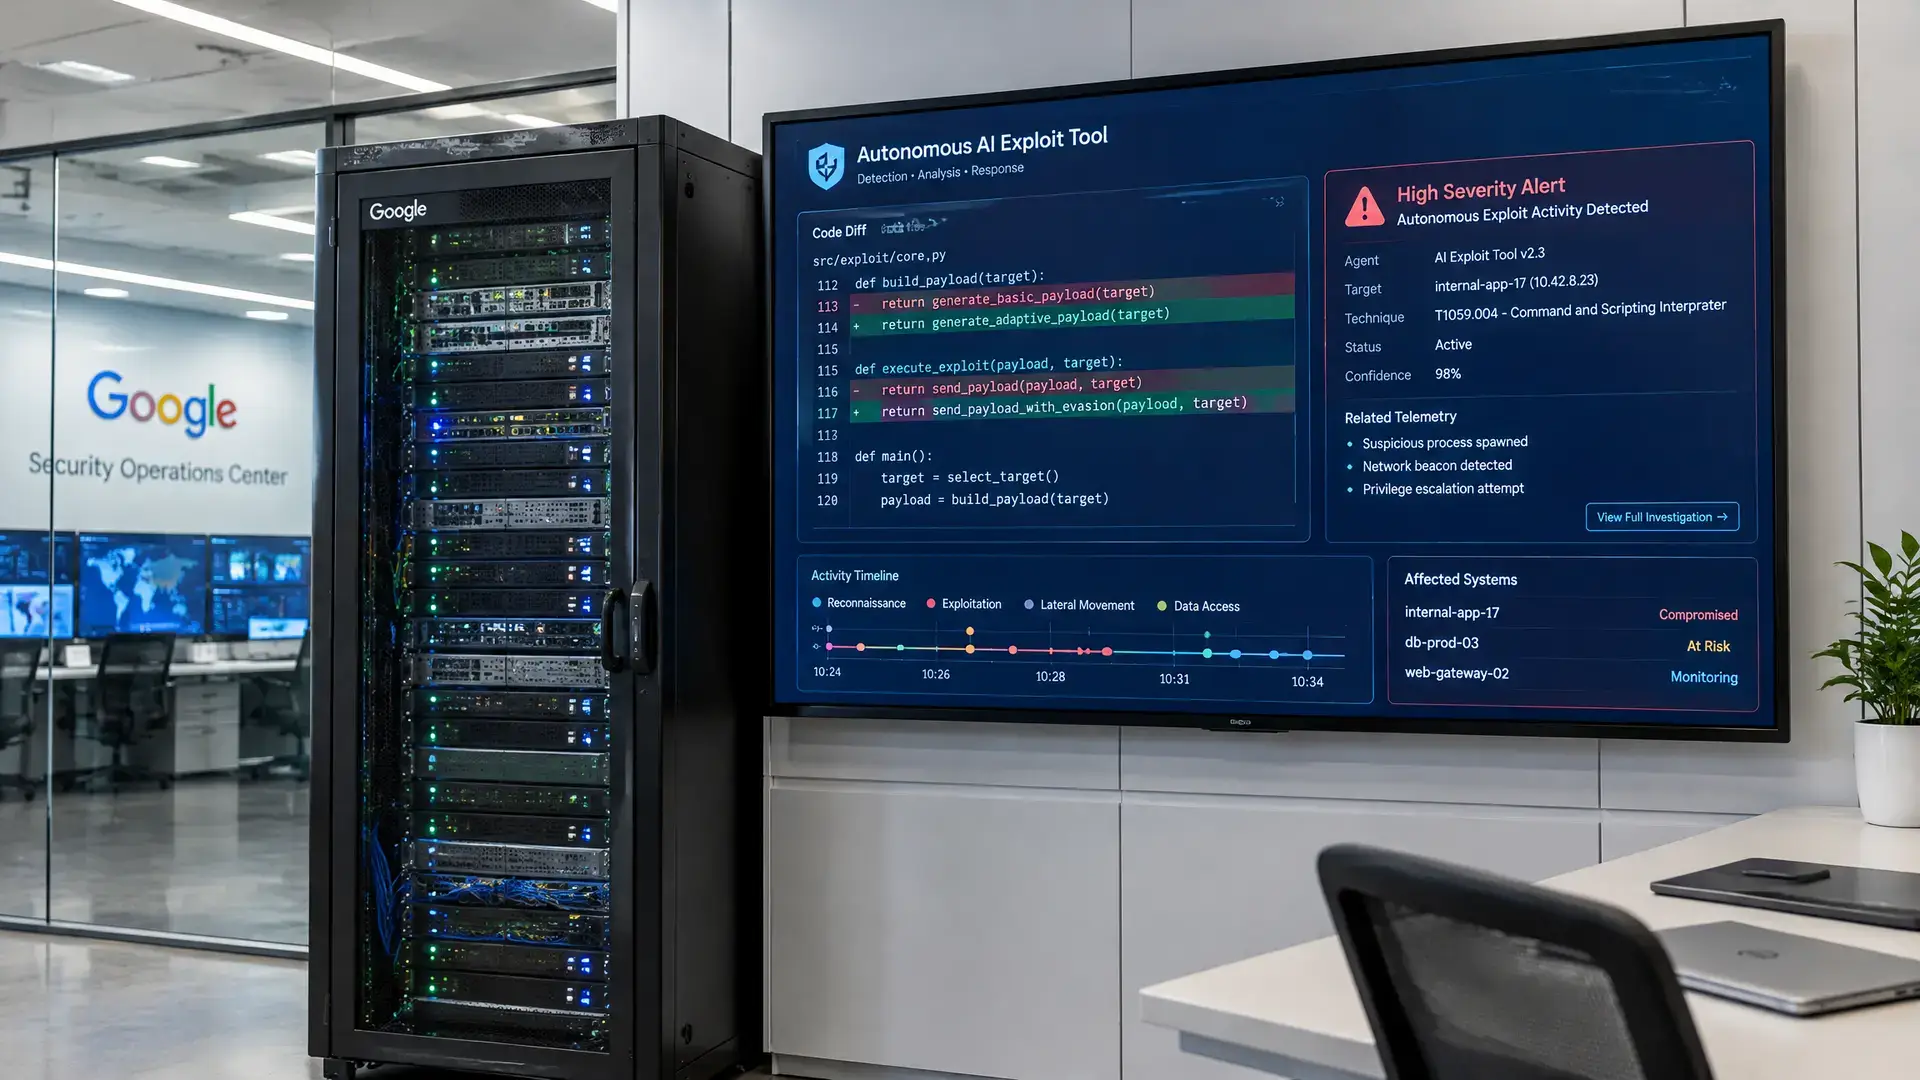
- Google odkrył exploit_agent, narzędzie hakerskie, które samodzielnie wykrywa błędy w oprogramowaniu, pisze exploity i uruchamia je bez udziału człowieka.
- Narzędzie działało na otwartym serwerze stagingowym i zawierało skrypty do rozpoznania, brute-forcingu, webshelli oraz zbierania danych ofiar.
- Google zauważył też, że północnokoreańscy aktorzy używali AI podczas intruzji w firmach kryptowalutowych w Ameryce Północnej i Europie.
Google odkrył narzędzie hakerskie, które samodzielnie wyszukuje i wykorzystuje błędy w oprogramowaniu, bez udziału człowieka. Odkrycie pokazuje, jak szybko autonomiczni agenci AI zaczynają odgrywać rolę w cyberatakach, także w firmach kryptowalutowych i innych usługach online.
Jak działał exploit_agent
Według Google narzędzie znajdowało się na otwartym serwerze stagingowym, czyli systemie, którego atakujący używają do przechowywania i przygotowywania swoich zasobów. Google nazwał to narzędzie exploit_agent. Oprogramowanie łączyło się z wieloma dużymi modelami językowymi, w tym modelami komercyjnymi i lokalnymi wariantami, oraz monitorowało popularne oprogramowanie webowe pod kątem poprawek.
Gdy tylko pojawiała się aktualizacja, narzędzie porównywało kod przed i po zmianie, aby znaleźć słaby punkt. Następnie automatycznie pisało exploit i go uruchamiało. Google twierdzi, że po raz pierwszy zobaczył, jak atakujący w pełni zautomatyzowali ten proces, od znalezienia luki po jej wykorzystanie.
Więcej niż tylko exploit
Na tym samym serwerze znajdowały się też skrypty do wewnętrznego rozpoznania po włamaniu. Dzięki nim narzędzie mogło mapować sieć, zgadywać hasła metodą brute-forcingu i umieszczać webshelle, aby atakujący mógł później ponownie uzyskać dostęp. Google znalazł tam również dane ofiar, z których wynikało, że operator celował we francuskie strony internetowe z branży mediów, rozrywki i edukacji.
Serwer zawierał ponadto rosyjskie komentarze. Google przetłumaczył je jako instrukcje do automatycznego wykorzystywania luk z użyciem kluczy API LLM, co pokazuje, jak bezpośrednio AI zostało użyte w łańcuchu ataku. W praktyce sprawia to, że cyberataki są szybsze i trudniejsze do zatrzymania, ponieważ luki mogą być wykorzystywane już krótko po wydaniu poprawki.
Znaczenie dla firm kryptowalutowych
Google podaje też, że w swoich badaniach zauważył północnokoreańskich aktorów, którzy używali AI podczas intruzji w firmach kryptowalutowych w Ameryce Północnej i Europie. Dla sektora krypto ma to duże znaczenie, ponieważ atakujący nie celują wyłącznie w portfele czy giełdy, ale także w środowiska deweloperskie, repozytoria kodu i tokeny dostępu. Już wcześniej amerykańscy regulatorzy i badacze ostrzegali, że autonomiczne narzędzia AI mogą znacząco przyspieszyć tempo ataków.