

Stary portfel Ethereum uniknął oszustwa typu address poisoning
Właściciel najpierw wykonał płatność testową i w ten sposób ominął szybki atak address poisoning z adresami podobnymi do oryginału. Incydent podkreśla uporczywe ryzyko phishingu wokół starych portfeli Ethereum.
Najważniejsze informacje
- Stary portfel Ethereum z 2015 roku w poniedziałek po raz pierwszy wysłał środki i uniknął oszustwa typu address poisoning.
- Właściciel najpierw wykonał płatność testową 0,05 ETH, a następnie wysłał 2.154,94 ETH, czyli około 4,6 mln $, na właściwy adres.
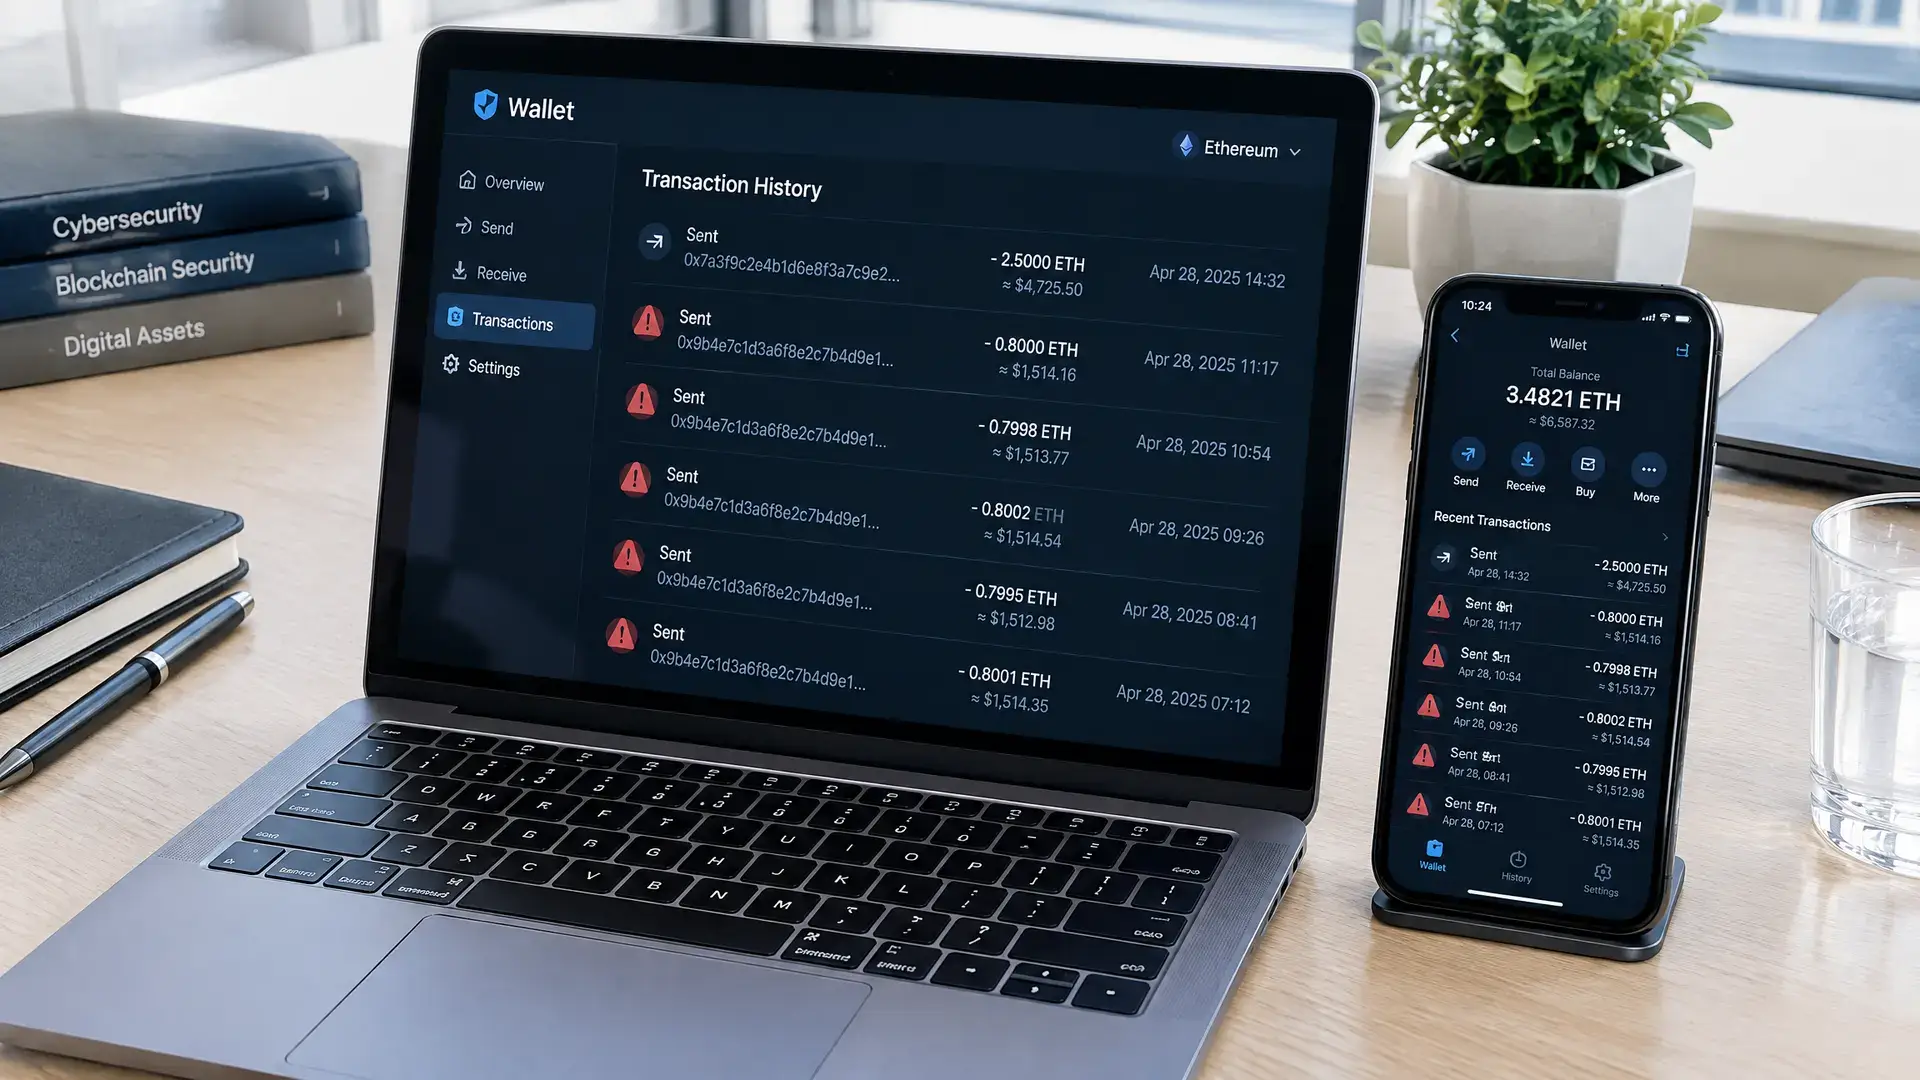
- W ciągu trzech minut od testu w historii transakcji pojawiły się adresy podobne do oryginału, znany trik, w którym zgadzają się tylko pierwsze i ostatnie znaki.
Stary portfel Ethereum, którego historia sięga uruchomienia sieci w 2015 roku, w poniedziałek po raz pierwszy wysłał środki i tym samym uniknął oszustwa typu address poisoning-scam, które przygotowano w ciągu kilku minut. Właściciel ostatecznie wysłał 2.154,94 ETH, warte około 4,6 mln $ (4,1 mln €), na właściwy adres.
Pierwsza płatność testowa
Portfel 0x7dDd57165c87A2707f025DCFC2508c09834759Bc otrzymał swój pierwszy ether w bloku genezy Ethereum w lipcu 2015 roku, a w marcu 2016 roku otrzymał jeszcze 755 ETH. Do poniedziałku ten adres nigdy niczego nie wysłał. O 22:04 UTC właściciel najpierw wykonał płatność testową 0,05 ETH, o wartości około 106 $ (95 €), na nowy adres zaczynający się od 0x1321beb8 i kończący się na 1A44.
Ta niewielka próba od razu zwróciła uwagę. Tracker blockchain Whale Alert zgłosił ruch, po czym stary adres portfela w ciągu trzech minut otrzymał serię niewielkich transakcji etherem. Według danych pochodziły one z dwóch adresów podobnych do oryginału, które niemal identycznie wyglądały jak adres, na który właściciel właśnie wysłał środki.
Jak działa address poisoning
Ten trik nazywa się address poisoning. Portfele często pokazują tylko pierwsze i ostatnie znaki adresu, przez co fałszywy adres w historii transakcji może wyglądać jak prawdziwy. Jeśli użytkownik później skopiuje z tej historii niedawny adres, środki mogą trafić do oszusta.
W tym przypadku adresy podobne do oryginału zostały sfinansowane w ciągu kilku minut po płatności testowej. Etherscan pokazuje, że oba adresy były zasilane przez konta oznaczone etykietą Fake_Phishing, a najbardziej aktywny adres wysłał 43 takie niewielkie płatności. Właściciel nie dał się nabrać i później wysłał jeszcze 0,01 ETH tam i z powrotem jako dodatkową kontrolę, zanim przesłano pełną kwotę.
Dlaczego to ma znaczenie
Address poisoning na Ethereum stało się powracającym problemem bezpieczeństwa. W styczniu Citi ostrzegł już, że tego typu spam podbija liczbę transakcji w sieci, przy czym wiele płatności ma wartość poniżej 1 $ (0,89 €). Również badacze bezpieczeństwa widzą, że boty nieustannie śledzą duże, od dawna nieaktywne portfele i błyskawicznie tworzą adresy podobne do oryginału, gdy taki portfel się poruszy. To sprawia, że ryzyko jest szczególnie duże dla użytkowników, którzy pracują ze skopiowanymi adresami i sprawdzają tylko pierwsze oraz ostatnie znaki.