Project Eleven i Quantus testują custody odporne na komputery kwantowe
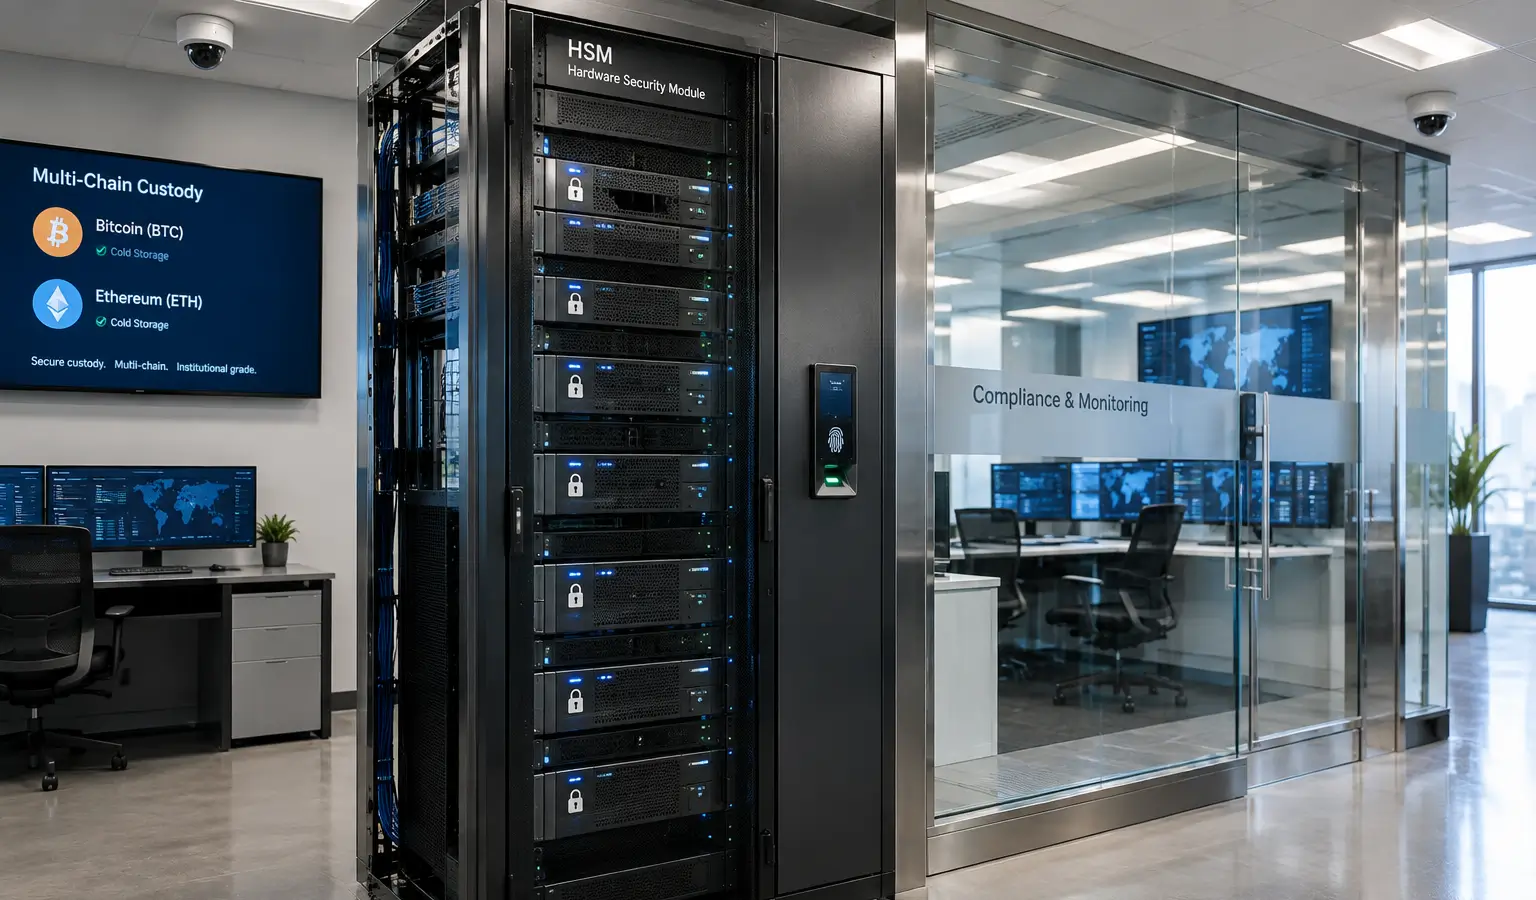
Współpraca koncentruje się na instytucjonalnym przechowywaniu Bitcoina i innych aktywów z wykorzystaniem hardware security modules, audit trail i post-quantum cryptografie. W ten sposób strony chcą być przygotowane na różne standardy blockchainów.
Najważniejsze informacje
- Project Eleven i Quantus chcą w pierwszym kwartale 2027 roku połączyć swoje systemy, aby zapewnić quantum-safe instytucjonalne custody.
- Instytucje mają móc zarządzać kluczami Quantus za pomocą hardware security modules, wewnętrznych zatwierdzeń i procesów audytowych.
- Branża przygotowuje się na post-quantum cryptografie, ponieważ wiele blockchainów może zacząć stosować różne standardy bezpieczeństwa.
Deweloperzy Bitcoina dyskutują o tym, kiedy sieć powinna przygotować się na quantum computing, podczas gdy Project Eleven i Quantus już teraz pracują nad instytucjonalnym custody, które ma być odporne na nowe wymagania kryptograficzne. Obie firmy chcą połączyć swoje systemy w pierwszym kwartale 2027 roku, aby instytucje mogły zarządzać kluczami Quantus za pomocą sprzętowych modułów security, wewnętrznych zatwierdzeń i procesów audytowych.
Custody musi się zmienić razem z rynkiem
Problem nie dotyczy tylko jednego blockchaina. Banki i custodiani mogą potrzebować obsługi wielu form post-quantum cryptografie, jeśli różne sieci wybiorą własne standardy bezpieczeństwa. To utrudnia key management, zwłaszcza gdy jedna instytucja przechowuje jednocześnie Bitcoin, Ethereum i inne aktywa.
Project Eleven twierdzi, że jego platforma Strongpoint została zbudowana właśnie po to, by oddzielić warstwę kontroli custodianu od signature scheme bazowego chaina. W praktyce oznacza to, że instytucja może zachować swój proces zatwierdzania, sprzętowe przechowywanie kluczy i audit trail, nawet jeśli sieć przejdzie na inną kryptografię.
Dlaczego dzieje się to teraz
Obawy wpisują się w szerszą dyskusję o bezpieczeństwie kwantowym w krypto. Quantum computing stanowi przede wszystkim zagrożenie dla systemów kluczy publicznych, takich jak kryptografia krzywych eliptycznych, która dziś jest nadal szeroko używana do transakcji i podpisów cyfrowych. Część branży już teraz przygląda się więc post-quantum cryptografie, ponieważ przejście na nowe standardy, migracja istniejących kluczy i dostosowanie systemów do wielu blockchainów wymaga dużo pracy.
W tej dyskusji znaczenie ma też model harvest now, decrypt later. Zakłada on, że atakujący mogą już teraz gromadzić zaszyfrowane dane, aby odszyfrować je później, gdy komputery kwantowe staną się wystarczająco wydajne. To sprawia, że moment przygotowań jest ważny, nawet jeśli nadal nie wiadomo, kiedy naprawdę pojawią się komputery zdolne złamać Bitcoin lub Ethereum. Wcześniej Europol ostrzegał już, że portfele będą prawdopodobnie pierwszym celem takich ataków, a nie sam blockchain.
Skutki dla instytucji
Dla europejskich firm z sektora krypto i zarządzania aktywami ma to znaczenie, ponieważ custody to nie tylko przechowywanie, ale też kontrola, audyt i zgodność regulacyjna. Jeśli blockchainy w przyszłości wybiorą różne quantum-safe standardy, może to zwiększyć złożoność operacyjną po stronie instytucji. Project Eleven i Quantus pokazują, że branża już teraz zastanawia się, jak utrzymać tę zmianę pod kontrolą, bez konieczności całkowitej przebudowy istniejących procesów.