Ukryty chip w zapieczętowanym portfelu Ledger wywiera presję na bezpieczeństwo sprzętowe
Ukryty chip mógł przechwycić 24 słowa odzyskiwania, co zwiększa ryzyko związane z zakupem portfeli sprzętowych od osób trzecich. Ledger jednocześnie bada zgłoszenia o opróżnionych portfelach sprzedawanych przez malezyjskiego odsprzedawcę.
Najważniejsze informacje
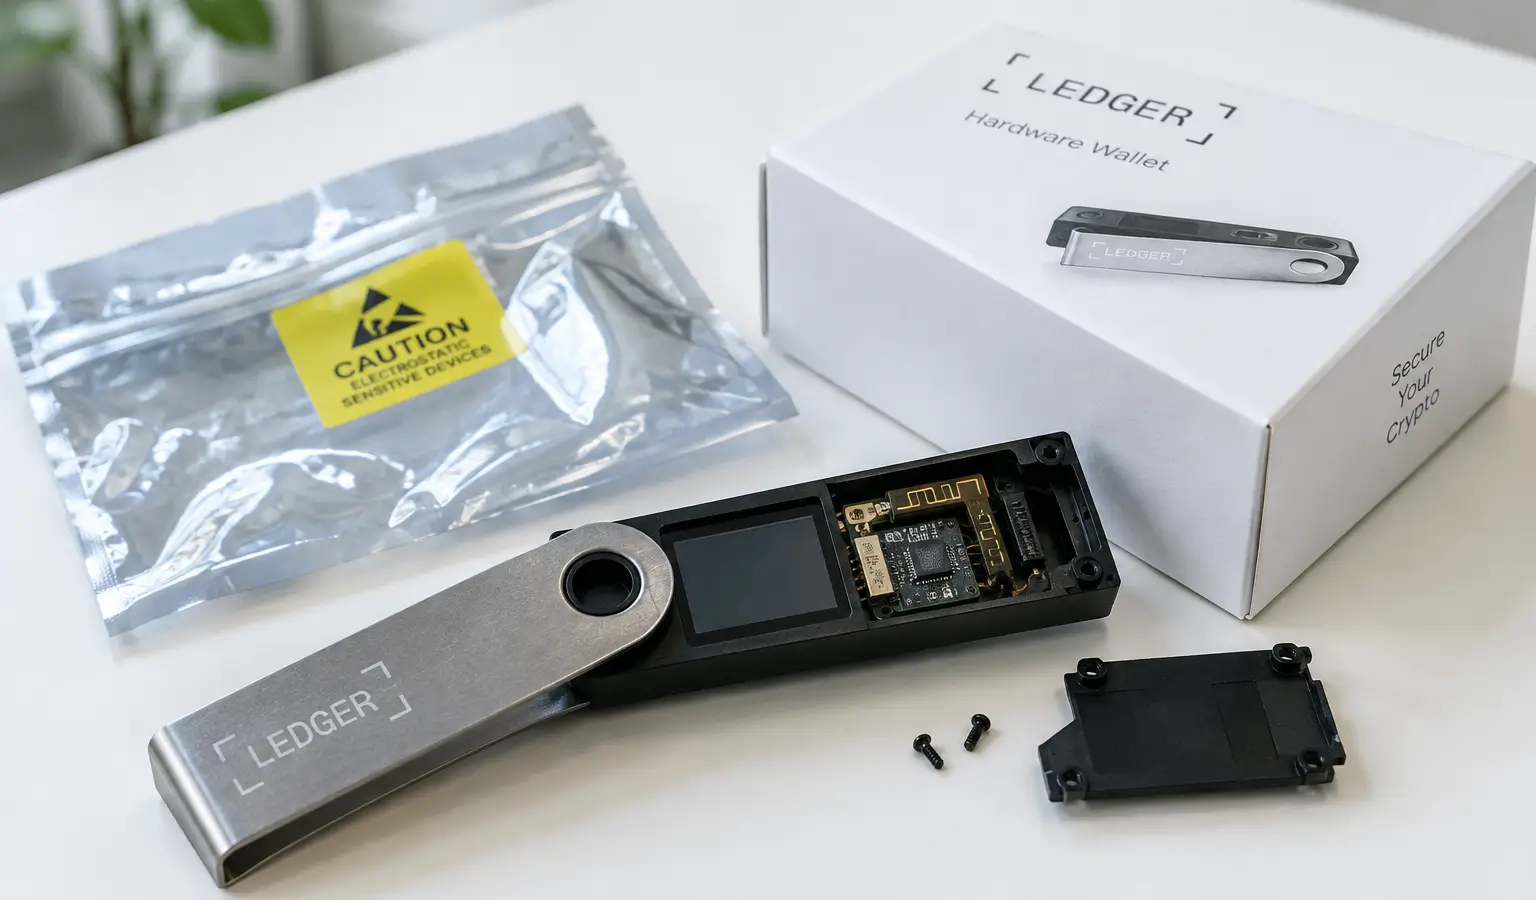
- Mark Karpelès informuje, że zapieczętowany portfel Ledger zawierał ukryty układ, który mógł ukraść 24 słowa odzyskiwania.
- Genuine Check firmy Ledger potwierdza obecność prawdziwego układu bezpieczeństwa, ale nie wykrywa każdej fizycznej modyfikacji wokół tego układu.
- Ledger bada też opróżnione portfele sprzedawane przez odsprzedawcę CryptoBilis i zaleca zakup u autoryzowanych sprzedawców.
Zapieczętowany portfel sprzętowy Ledger okazał się według byłego szefa Mt. Gox Marka Karpelèsa mimo wszystko zawierać ukryty układ, który mógł ukraść 24 słowa odzyskiwania. Jeśli to się potwierdzi, atakujący może zdalnie opróżnić portfel kryptowalutowy bez ponownego dotykania urządzenia. Sprawa ponownie stawia pod znakiem zapytania bezpieczeństwo portfeli sprzętowych kupowanych przez pośredników.
Ukryty chip za ekranem
Karpelès twierdzi, że pudełko było nadal zamknięte, a plastikowa plomba nienaruszona. Według niego za ekranem, w miejscu, gdzie normalnie powinna znajdować się wypełniająca pianka, znajdowała się mała płytka drukowana z anteną i kartą SIM. Dzięki temu chip mógłby przesyłać frazę odzyskiwania składającą się z 24 słów.
Te słowa wystarczą, by uzyskać dostęp do portfela i wyprowadzić z niego środki. Genuine Check firmy Ledger potwierdza wprawdzie, że urządzenie zawiera prawdziwy układ bezpieczeństwa, ale nie jest w stanie wykryć każdej fizycznej modyfikacji wokół tego układu. To ograniczenie, o którym Ledger wspomina również we własnym wyjaśnieniu.
Śledztwo w sprawie pustych portfeli
Zgłoszenie pojawia się w momencie, gdy Ledger prowadzi też dochodzenie w sprawie doniesień o opróżnionych portfelach sprzedawanych przez malezyjskiego odsprzedawcę CryptoBilis. Firma poprosiła tę stronę o wstrzymanie sprzedaży i wysyłki urządzeń Ledger. Badacze początkowo szacowali straty na ponad $86 milionów (€76,7 miliona), podczas gdy późniejsza analiza Bitquery wskazała $92,9 miliona (€82,9 miliona) w przypadku 311 portfeli. Ledger nie potwierdził tych kwot.
Karpelès twierdzi, że jego urządzenie pochodziło od innego sprzedawcy. Nie ustalono więc, czy za sprawami CryptoBilis stał ten sam rodzaj zmanipulowanego sprzętu. Sprawa wpisuje się jednak w szerszą serię ataków na portfele sprzętowe. W sierpniu 2026 roku hakerzy zdołali na przykład wyprowadzić ponad $130 milionów (€116 milionów) w kryptowalutach bez fizycznego kontaktu z urządzeniami, wykorzystując lukę w oprogramowaniu układowym portfeli Coldcard. Również wcześniejsze doniesienia dotyczące CryptoBilis pokazują, jak duże mogą być straty, gdy łańcuch dystrybucji portfeli sprzętowych zostanie wykorzystany.
Dlaczego to ma znaczenie
Dla europejskich użytkowników kryptowalut istotne jest przede wszystkim to, że portfel sprzętowy to nie tylko kwestia oprogramowania, ale też całego otoczenia wokół niego. Zapieczętowane pudełko lub prawdziwy układ bezpieczeństwa nie wykluczają automatycznie manipulacji, jeśli urządzenie zostało zmodyfikowane w transporcie albo przez pośrednika. Ledger sam zaleca zakup u autoryzowanych sprzedawców, właśnie dlatego, że pochodzenie urządzenia można wtedy lepiej prześledzić.