

Trezor usuwa 80% resellerów po włamaniu do Safe 5
Po wykryciu nowych implantów w portfelach Safe 5 sprzedanych za pośrednictwem CryptoBilis Trezor zaostrza dystrybucję; pozostaną tylko resellerzy spełniający surowsze wymagania.
Najważniejsze informacje
- Trezor usunął 80 procent swojej sieci resellerów po tym, jak ponownie wykryto implanty szpiegowskie w urządzeniach Safe 5 sprzedanych przez malezyjskiego resellera CryptoBilis.
- Potwierdzono trzy dotknięte urządzenia; chip z implantem mógł przechwytywać frazy odzyskiwania podczas komunikacji między układem głównym a wyświetlaczem.
- Trezor opublikował aktualizację firmware, która unieruchamia chip, i zaleca kupującym mimo to przenieść środki do nowego portfela.
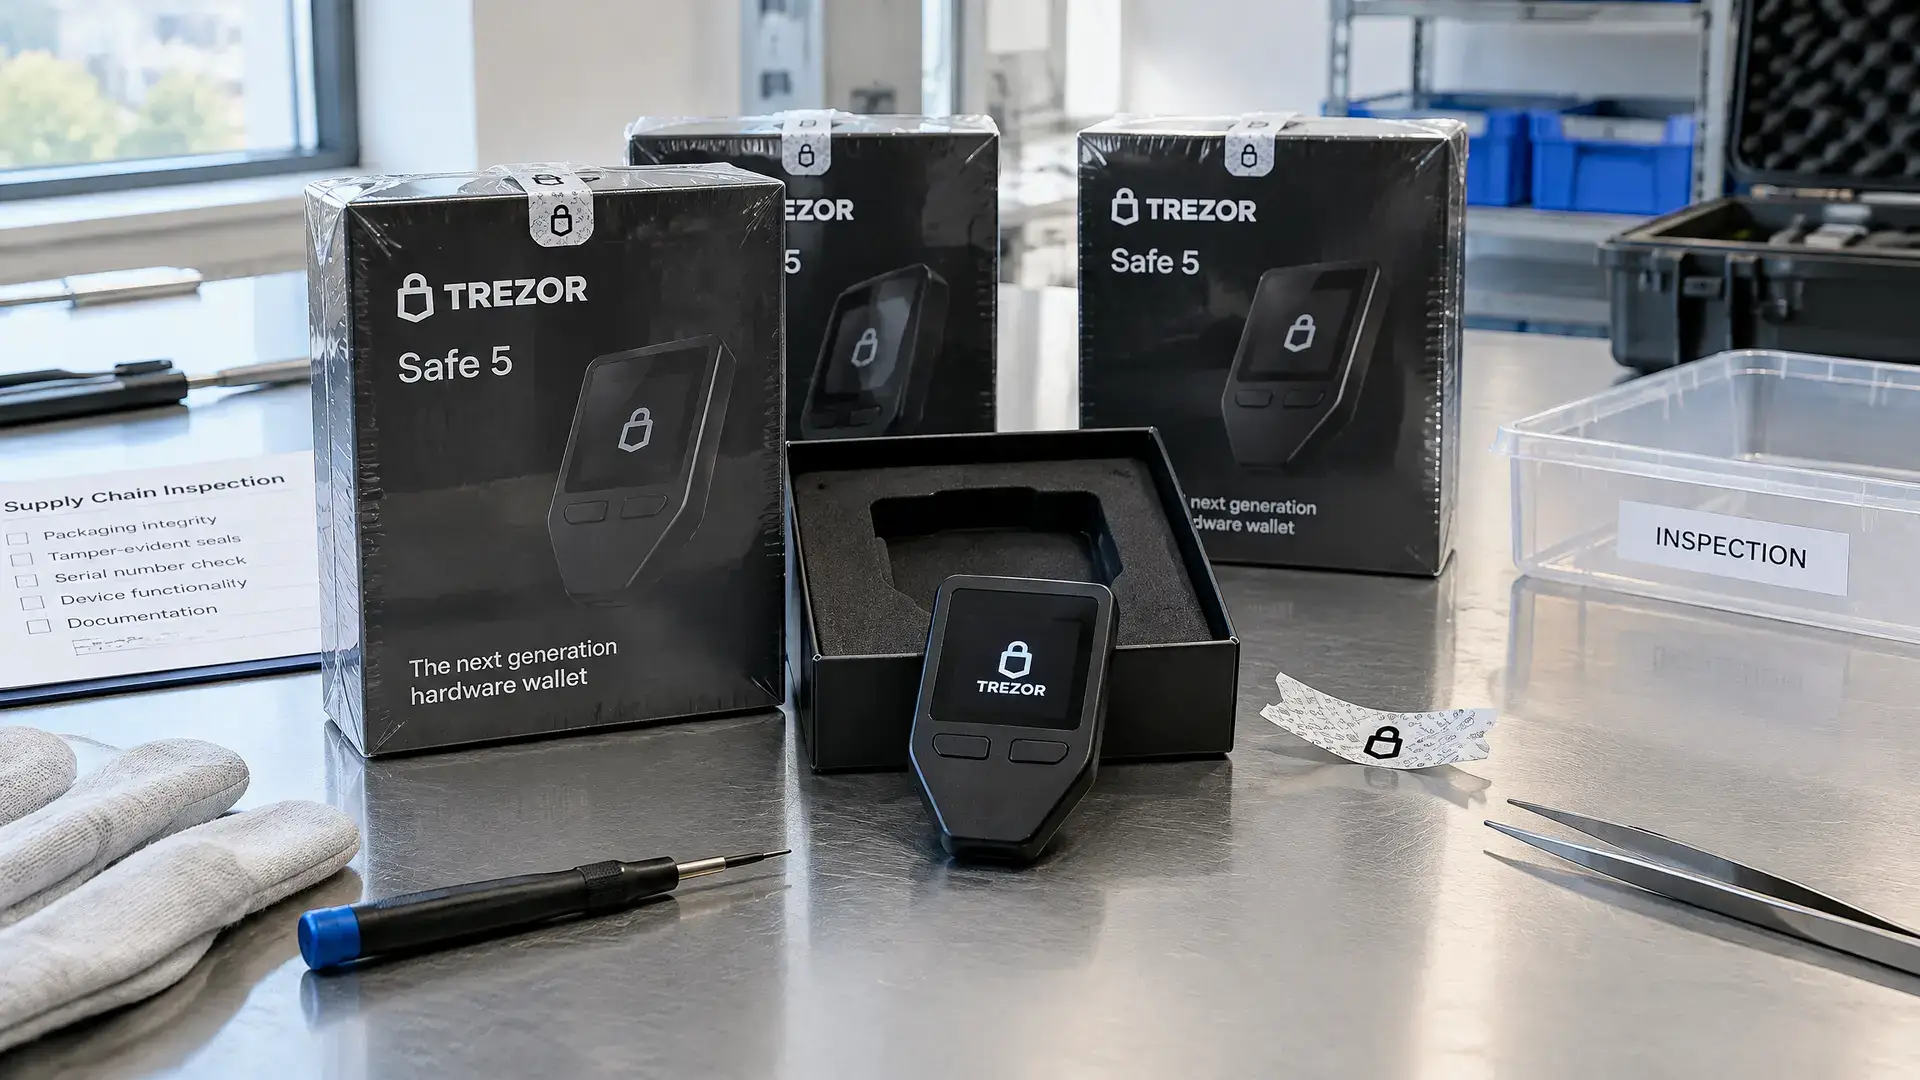
Trezor usunął 80 procent swojej sieci resellerów po tym, jak ponownie wykryto implanty szpiegowskie w urządzeniach Safe 5 sprzedanych przez malezyjskiego resellera CryptoBilis. Firma poinformowała 12 listopada, że potwierdzono już trzy urządzenia z implantami. Sprawa po raz kolejny pokazuje, jak podatne mogą być portfele sprzętowe, jeśli urządzenia zostaną zmanipulowane w trakcie transportu.
Potwierdzono trzy urządzenia
Dotknięte urządzenia zostały kupione między 20 sierpnia a 23 września. Według Trezor chip z implantem podsłuchuje komunikację między układem głównym a wyświetlaczem. Gdy chip rozpozna określoną sekwencję, zaczyna przechwytywać dane. W ten sposób fraza odzyskiwania z portfela może zostać przechwycona, a użytkownik niczego nie zauważy.
Trezor twierdzi, że te nowe odkrycia są następstwem dochodzenia, które firma ogłosiła 30 października. Wtedy w jednym Safe 5 z zapasów CryptoBilis wykryto już oprogramowanie szpiegujące. Sprzęt sam w sobie jest więc celem nie tylko po zakupie, ale także na etapie dystrybucji.
Poprawka firmware unieruchamia chip
Firma opublikowała 11 listopada aktualizację firmware, która według Trezor unieruchamia implanty. Zmieniono przy tym kolejność poleceń wysyłanych do wyświetlacza, bez żadnej widocznej zmiany dla użytkownika. Chip nadal fizycznie znajduje się w dotkniętych urządzeniach, ale nie może już rozpoznać wyzwalacza.
Osoby, które kupiły Safe 5 przez CryptoBilis, powinny według Trezor mimo to przenieść środki do nowego portfela. Aktualizacja nie może odzyskać frazy odzyskiwania przechwyconej przed 11 listopada. Jeśli seed raz opuścił portfel, jest już w rękach atakujących. Kupującym przez CryptoBilis oferowany jest jednak bezpłatny portfel zastępczy.
Surowsza kontrola dystrybucji
Trezor zaostrzył też wymagania dotyczące zakupu, przechowywania i dostępu do urządzeń. Tylko 20 procent partnerów handlowych spełniło te nowe warunki. Reszta znika z sieci. Według firmy resellerzy ci byli wiarygodni i nie stanowili bezpośredniego zagrożenia, ale Trezor chce ściślej kontrolować ten kanał.
Dla europejskich użytkowników krypto jest to szczególnie istotne, ponieważ portfele sprzętowe są często uznawane za najbezpieczniejszy sposób samodzielnego przechowywania kryptowalut. Incydenty pokazują, że ryzyko może wynikać nie tylko z oprogramowania, ale także z fizycznego łańcucha wokół urządzenia. Wcześniejsze zgłoszenia dotyczące Ledger za pośrednictwem tego samego resellera już wcześniej pokazały, że ataki na łańcuch dostaw są w tym obszarze traktowane bardzo poważnie.