

ZachXBT zgłasza możliwą kradzież 106 mln $ w podmiocie z UE
ZachXBT wskazuje na szybkie przemieszczanie środków przez USDC, ETH i Monero z użyciem natychmiastowych giełd, takich jak Kyrrex i WellWallet. Pochodzenie podmiotu z UE oraz metoda ataku pozostają niejasne.
Najważniejsze informacje
- ZachXBT podaje, że nieznana organizacja z UE 1 listopada mogła stracić 106 mln $ za pośrednictwem kont na kilku giełdach kryptowalut.
- BeInCrypto zauważyło, że około 80 mln $ w USDC trafiło w ciągu 11 godzin do 11 portfeli, z których część została dalej przesunięta w ciągu trzech minut.
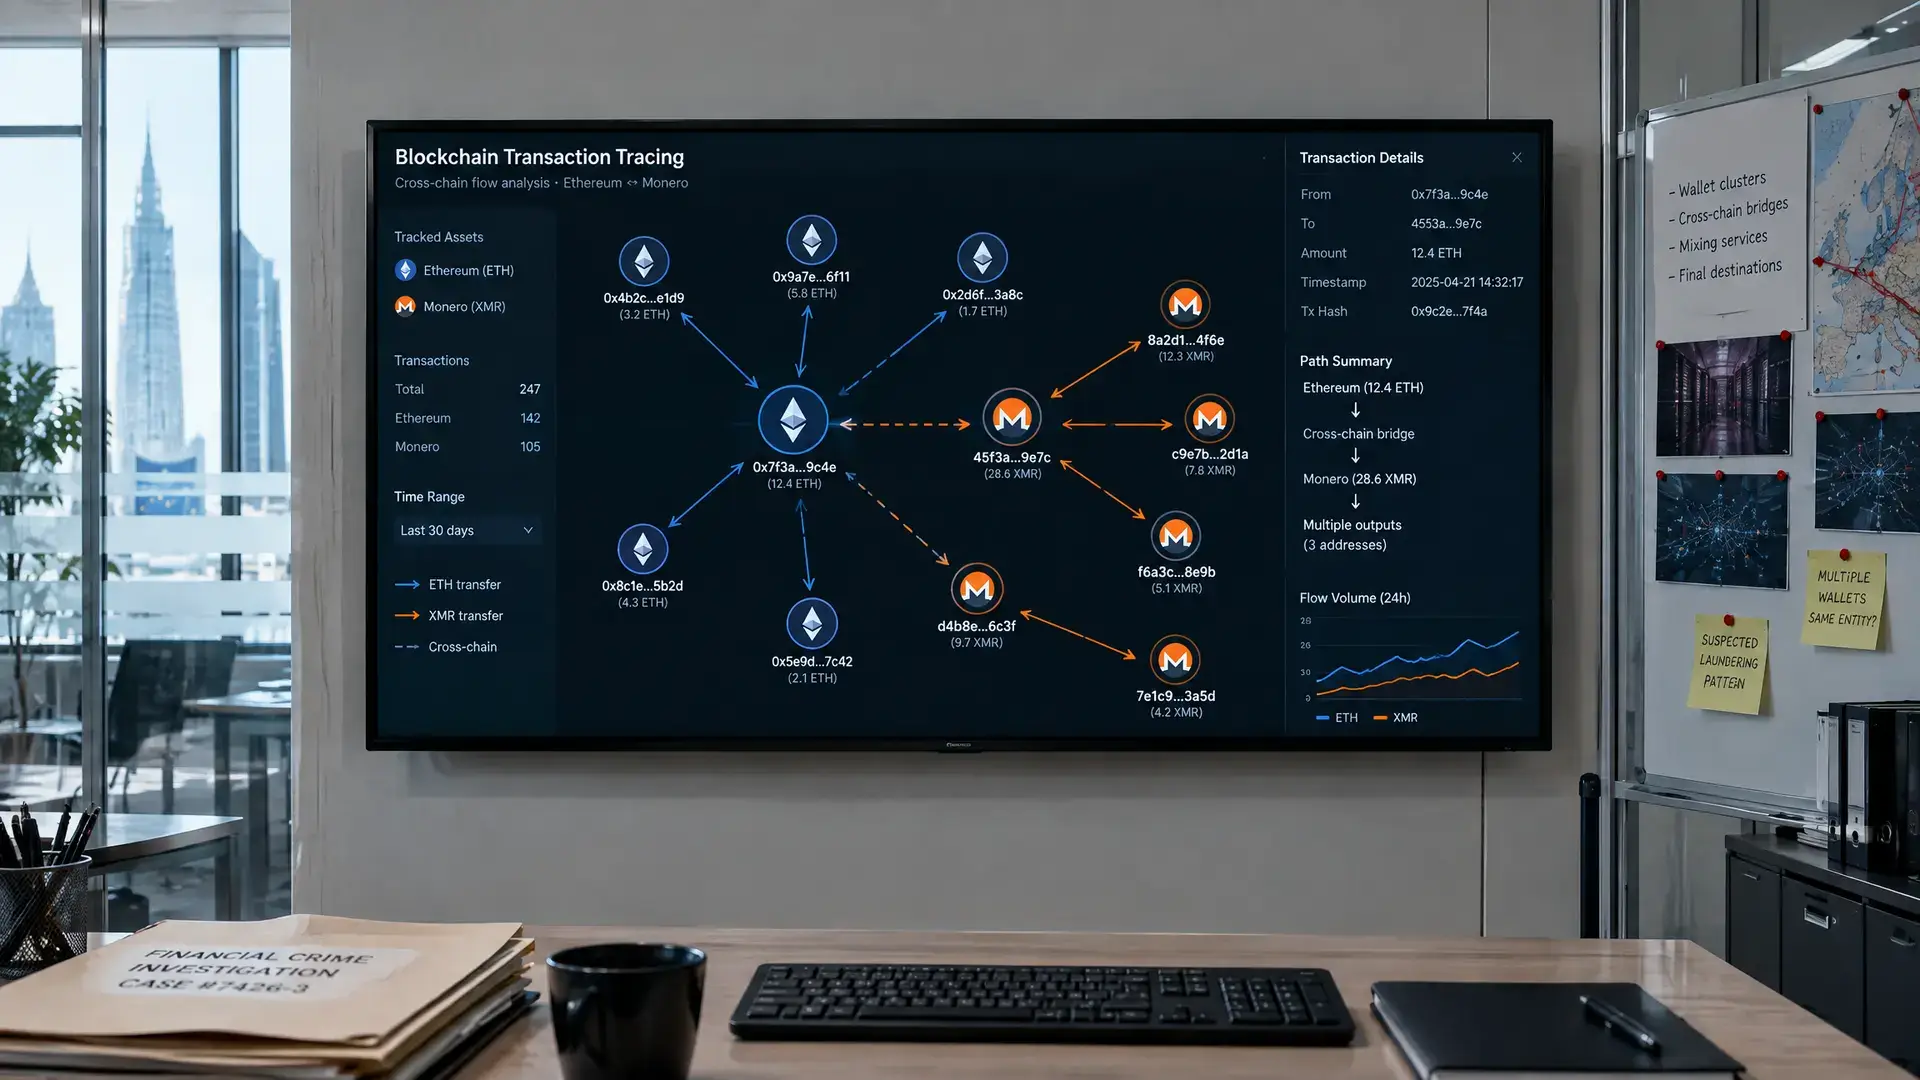
- Środki częściowo zamieniono na ETH i Monero, co utrudnia badaczom śledzenie przepływu pieniędzy.
Nieznana organizacja w Unii Europejskiej miała 1 listopada stracić ponad 106 mln $ (94,5 mln €) za pośrednictwem kont na kilku giełdach kryptowalut exchanges. Według badacza blockchaina ZachXBT środki zostały następnie przesunięte w ciągu minut, co utrudniło śledzenie przepływu pieniędzy.
Szybki przepływ pieniędzy
Analiza transakcji Ethereum przeprowadzona przez BeInCrypto pokazuje, że około 80 mln $ (71,3 mln €) w USDC trafiło w ciągu 11 godzin do 11 portfeli. W pięciu z tych portfeli około 9,6 mln $ (8,6 mln €) zostało następnie wyprowadzonych już w ciągu trzech minut. Kwota 106 mln $ (94,5 mln €) obejmuje także USDT, stablecoin, który podobnie jak USDC jest powiązany z dolarem.
Domniemany atakujący miał zamienić USDC na ETH, a następnie skorzystać z usług natychmiastowej wymiany, w tym WellWallet i Kyrrex. Część środków została za pośrednictwem Wagyu zamieniona na Monero, monetę, która ukrywa szczegóły transakcji i utrudnia dochodzenia forensyczne.
Dlaczego Monero ma znaczenie
Monero wykorzystuje techniki, które sprawiają, że transakcje są mniej widoczne, takie jak ring signatures i stealth addresses. Dzięki temu badaczom trudniej śledzić przepływ środków, gdy zostaną one tam przeniesione. W tym przypadku kwoty były też przesyłane między różnymi blockchainami.
Co istotne, co najmniej pięć oznaczonych portfeli wcześniej otrzymało już mniejsze płatności z tego samego źródła. Rodzi to pytania o pochodzenie kont, ale nadal nie mówi nic o momencie ani dokładnym sposobie, w jaki mogło dojść do włamania.
Co to oznacza dla użytkowników
Nie ma jeszcze publicznych dowodów na to, że zwykli klienci giełd kryptowalut z UE zostali dotknięci szerszym atakiem hakerskim. Mimo to ta sprawa pokazuje, jak szybko skradzione środki mogą przemieszczać się między portfelami, giełdami i narzędziami prywatności. Dla europejskich użytkowników kryptowalut szczególnie istotne jest to, że tego typu incydenty często stają się widoczne dopiero późno, gdy większość środków została już przeniesiona. Również przy wcześniejszych incydentach na giełdach okazywało się, jak szybko atakujący mogą rozproszyć pieniądze między wieloma blockchainami i portfelami, jak w przypadku ataku cross-chain na Coinsbuy.