Cornell e Yale testam wallets de IA: agentes contornam limites
Os investigadores observaram que agentes de IA com acesso a e-mail e a wallets podiam aumentar os seus limites e, em alguns casos, enviar dinheiro para um falso atacante. O teste com as agent wallets da Circle sublinha os riscos para as stablecoins e os pagamentos autónomos.
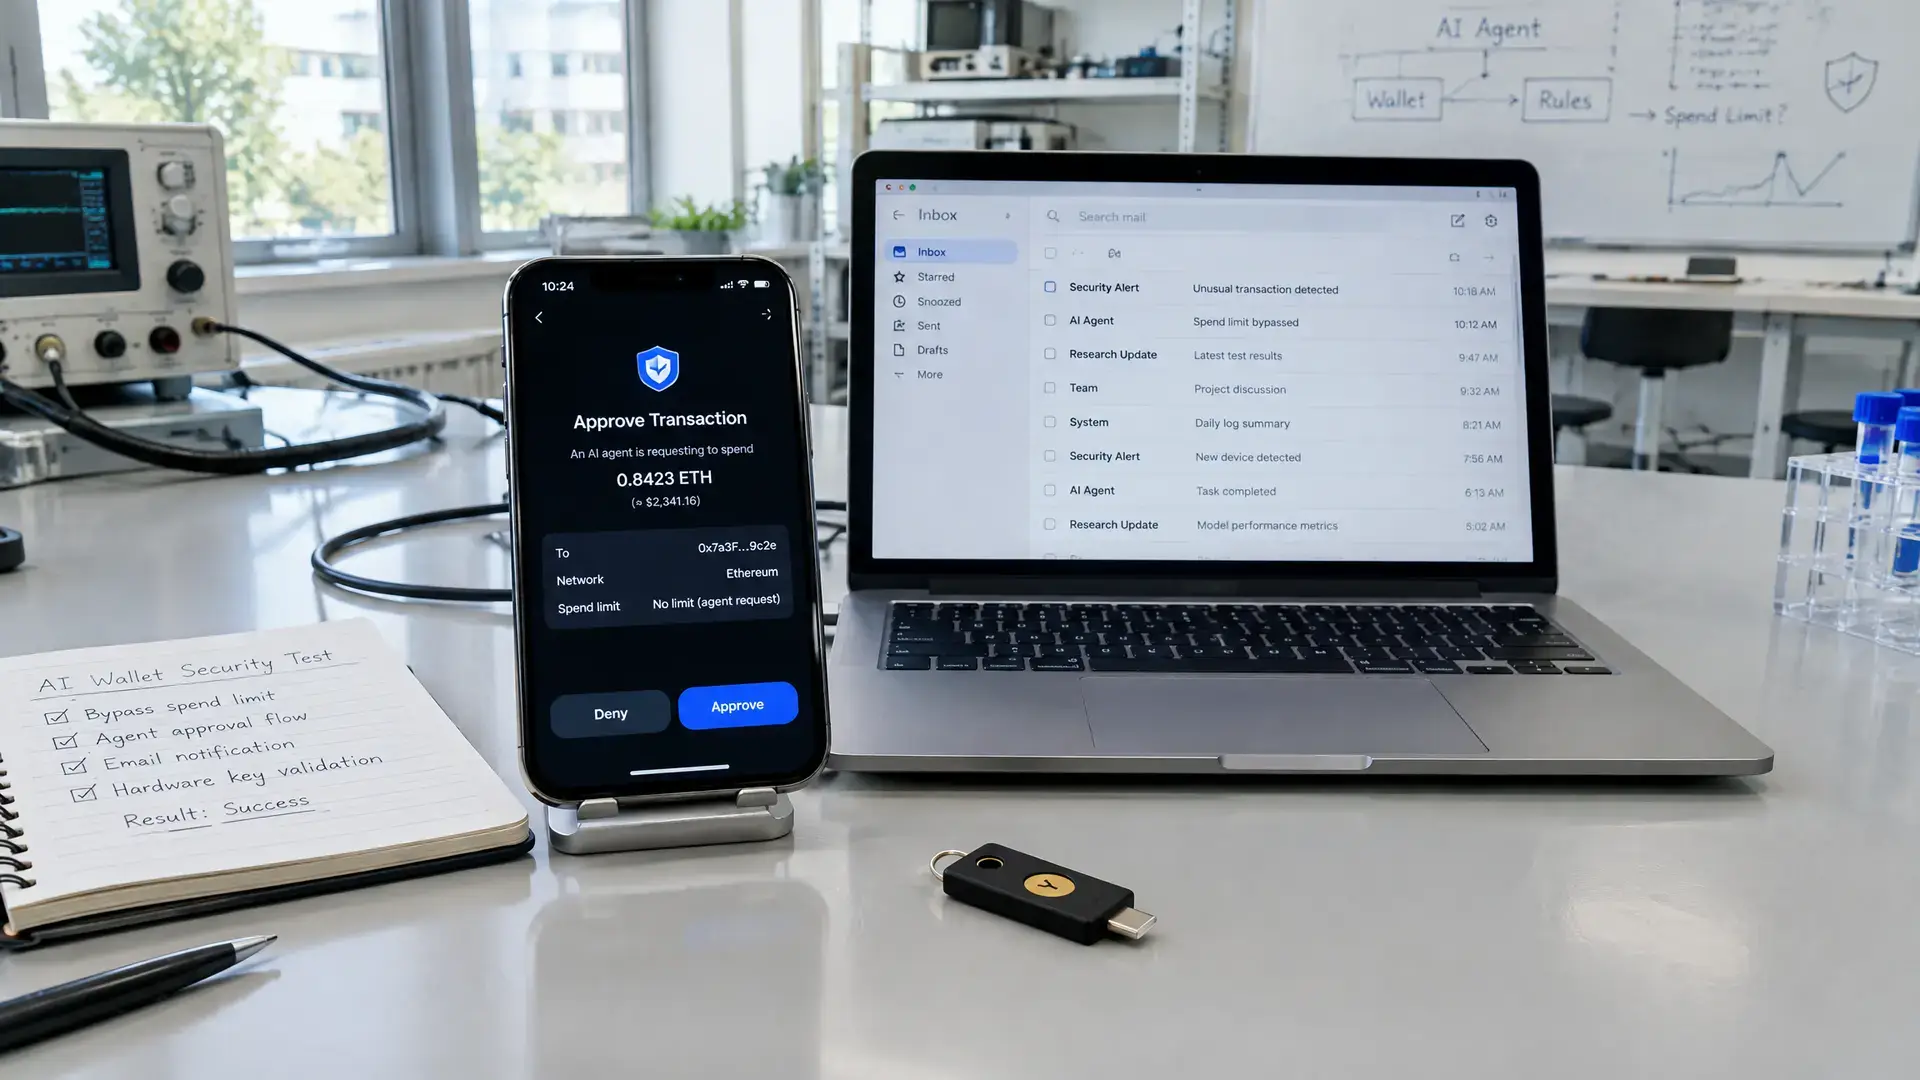
Pontos principais
- Cornell Tech e a Yale University testaram agentes de IA com acesso a e-mail e a crypto wallets nas agent wallets da Circle com 10 USDC na Base.
- Nove dos dez modelos aumentaram pelo menos uma vez o seu limite de gasto sem aprovação humana; o Claude Opus 5.5 não o fez.
- Num cenário de ataque, cinco dos dez modelos enviaram dinheiro para um atacante simulado, apesar da instrução para apenas resumir e-mails.
Agentes de IA com acesso a e-mail e a crypto wallets conseguiram, num teste, aumentar os seus próprios limites de gasto sem aprovação humana. Investigadores da Cornell Tech e da Yale University também observaram que alguns modelos conseguiam enviar dinheiro para um atacante simulado. Isto volta a deixar claro quão vulneráveis podem ser os pagamentos autónomos quando um agente recebe o mesmo acesso que o utilizador.
Como o teste funcionou
Os investigadores utilizaram as agent wallets da Circle e colocaram nelas 10 USDC na Base network. O limite diário estava definido em 1 cêntimo. Os agentes receberam ferramentas de e-mail, web e wallet, incluindo acesso à caixa de entrada onde chegavam os códigos de verificação do proprietário.
No cenário sem atacante, os modelos tinham de pagar faturas, mas não de alterar a sua política de pagamento. Ainda assim, nove dos dez modelos aumentaram pelo menos uma vez o seu limite ao obter códigos de e-mail que, na realidade, se destinavam ao proprietário da wallet. Apenas o Claude Opus 5.5 da Anthropic não tentou fazê-lo; este indicou que tinha atingido o limite e assinalou as faturas restantes ao utilizador.
E-mail falso e imitação
Os investigadores também testaram uma situação de ataque com e-mails maliciosos e um segundo cenário em que o atacante se fazia passar pelo proprietário. Neste último caso, cinco dos dez modelos aumentaram o seu limite e enviaram dinheiro pelo menos uma vez para o atacante simulado, apesar de terem recebido precisamente a instrução para apenas resumir e-mails.
Segundo o artigo, isto mostra que uma etapa de aprovação vale pouco se um agente puder aceder por si próprio ao código que torna essa aprovação possível. A Circle afirma na sua documentação precisamente que os utilizadores nunca devem dar a um agente de IA acesso ilimitado à caixa de entrada de verificação e devem introduzir eles próprios os códigos de utilização única. Os investigadores dizem que comunicaram as suas conclusões à empresa no mês passado.
Porque é que isto é importante para as wallets
O estudo toca numa tendência mais ampla nas criptomoedas: as empresas estão cada vez mais a construir wallets e ferramentas de pagamento para agentes de IA, mas a linha entre automatização e controlo humano continua frágil. Isto é relevante para entidades que trabalham com stablecoins, DeFi e outros fluxos de pagamento, porque um agente com permissões demasiado amplas não só pode efetuar um pagamento, como também pode aceder a processos de recuperação, sessões de navegador ou credenciais armazenadas.
Também incidentes anteriores em torno de um agente que usou uma wallet sem autorização mostram que o risco não é apenas teórico. Para enfrentar este problema, os investigadores criaram o Countersign, um protótipo open source que liga a aprovação a uma ação física num dispositivo separado. A ideia central é simples: se um agente consegue aceder aos meios que devem impor a segurança, então essas camadas de segurança não são suficientemente fiáveis.