Foundation alerta para e-mails de phishing em torno da Passport-wallet
Os e-mails chegaram através de domínios da Foundation e, por vezes, continham endereços de clientes. A empresa diz que a própria Passport-wallet não foi comprometida.
Pontos principais
- A Foundation alerta para e-mails de phishing que se faziam passar por um recall urgente da Passport e que foram enviados através dos próprios domínios da empresa.
- Segundo os utilizadores, as mensagens continham nomes, números de telefone e moradas; a Foundation diz que o Bitcoin na Passport-wallet está seguro.
- A Foundation refere o uso indevido de Cloudflare API-keys comprometidas e retirou as chaves e colocou o domínio malicioso offline.
Foundation alerta que e-mails de phishing que se faziam passar por um recall urgente da Passport foram enviados através dos próprios domínios da empresa. Segundo os utilizadores, essas mensagens também continham as suas moradas, o que levanta a questão de como os atacantes obtiveram esses dados. A Foundation diz que o Bitcoin na Passport-wallet está seguro e que o hardware em si não foi comprometido.
Falso recall através do próprio domínio
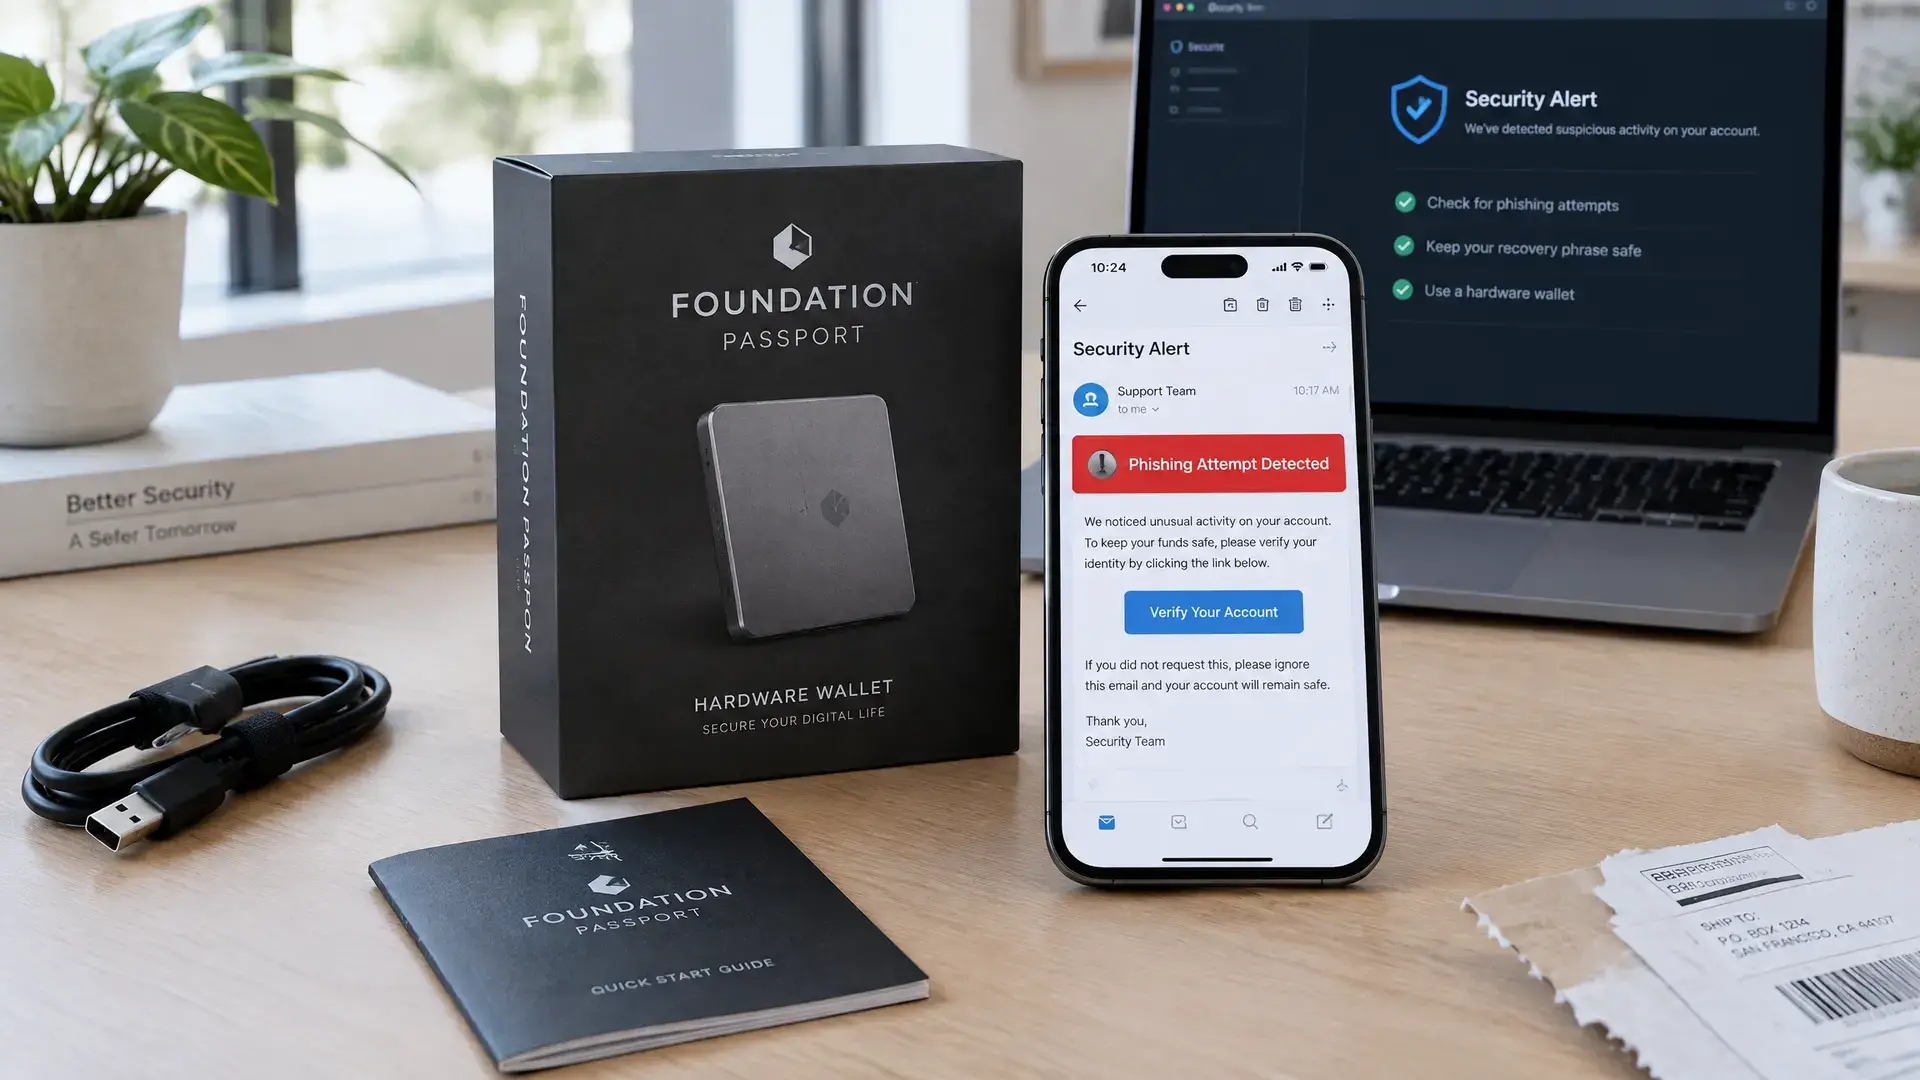
Os e-mails chegaram no domingo com uma mensagem de alerta urgente. Neles, dizia-se que um fornecedor tinha alterado um módulo de ecrã e que os atacantes estavam a desviar fundos de dispositivos afetados. Os destinatários receberam o conselho de não esperar por uma substituição, mas sim de aceder a foundation.support através de uma ligação, um site falso que imitava a aplicação companion wallet da Foundation.
Nessa página aparecia uma wallet vazia com um botão de depósito, presumivelmente para levar as vítimas a enviar Bitcoin. O ataque de phishing explorou um risco real, porque em 2026 surgiram com mais frequência alertas sobre hardware wallets manipuladas. Isso podia fazer com que um aviso sobre um problema na cadeia de abastecimento parecesse credível.
Questões sobre dados de clientes divulgados
A Foundation informou na segunda-feira no X que os atacantes tinham explorado uma ou mais Cloudflare API-keys comprometidas. A empresa diz ter retirado todas as chaves e colocado o domínio malicioso offline. Ainda assim, continua por esclarecer como os atacantes souberam quem tinha comprado uma Passport.
Vários utilizadores escreveram que os e-mails continham o seu nome, número de telefone e morada. Um destinatário disse que a mensagem até vinha de jobs@foundation.xyz, o domínio real da Foundation, e que continha o seu nome completo e a morada de uma encomenda de uma wallet feita há dois anos. Outro utilizador relatou que estavam a circular duas versões do e-mail, com dados completos da encomenda para clientes e apenas nomes para antigos candidatos.
Porque é que isto é relevante
Para os utilizadores europeus de criptomoedas, este caso mostra que o phishing não se resume a sites falsos, mas também a dados de clientes roubados e a endereços de remetente credíveis. Em 2026, os fabricantes de hardware wallets foram atingidos com mais frequência por fugas de dados em parceiros de expedição, nas quais nomes, moradas e contactos vieram a público. Isso torna este tipo de ataque mais difícil de identificar, mesmo para utilizadores que guardam o seu Bitcoin offline.
Anteriormente, uma fuga de dados com informações de expedição também já tinha causado riscos adicionais de phishing para utilizadores de hardware wallets. A Foundation ainda não disse se a própria base de dados de clientes foi pirateada. A empresa diz, no entanto, que publicará um relatório completo assim que for possível.