

Luxor reembolsa clientes após ataque à mineração de Bitcoin
A Luxor afirma que pouco mais de uma dúzia de contas foram afetadas através do Commander, o software para gerir remotamente máquinas de mineração. O ataque levou ao redirecionamento de recompensas de Bitcoin e volta a colocar em foco as intrusões orientadas por IA no setor.
Pontos principais
- A Luxor reembolsa clientes depois de atacantes, através de software de gestão, terem redirecionado máquinas de mineração e desviado as recompensas para si.
- Segundo a Luxor, pouco mais de uma dúzia de contas de clientes foram afetadas; as máquinas continuaram a funcionar enquanto os proprietários pagavam os custos de eletricidade.
- A Luxor afirma ter corrigido o software em duas horas e suspendeu temporariamente o desenvolvimento da maioria das novas funcionalidades.
Prestador de serviços de mineração de Bitcoin Luxor vai reembolsar clientes depois de atacantes terem conseguido, através do seu software de gestão, redirecionar máquinas e desviar assim as recompensas para si. Segundo a empresa, pouco mais de uma dúzia de contas de clientes foram afetadas. As máquinas continuaram a funcionar, enquanto os proprietários pagavam a eletricidade.
Como o ataque funcionou
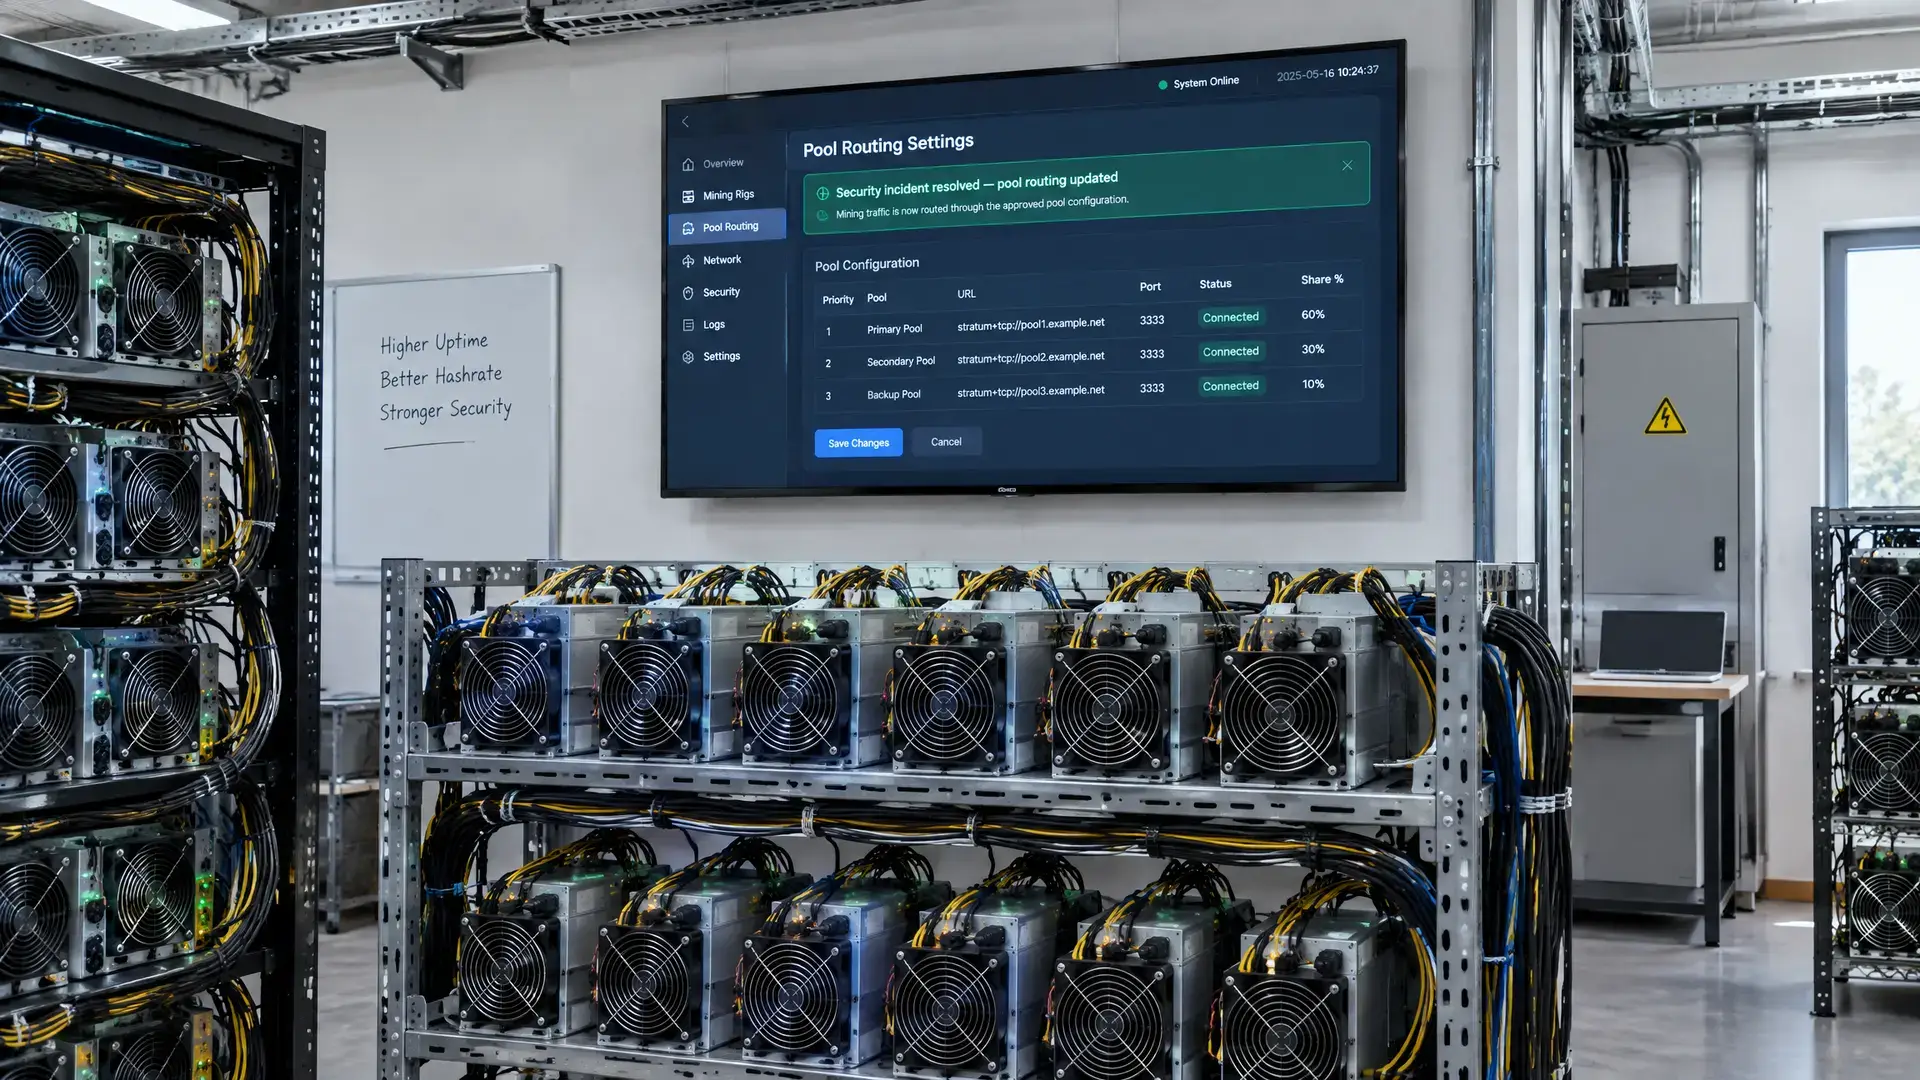
A Luxor disse no domingo que o ataque ocorreu através do Commander, software com o qual os operadores podem acompanhar remotamente as suas máquinas de mineração e ajustar definições. Os engenheiros corrigiram a ferramenta em duas horas e, depois disso, começaram a restaurar as definições originais das máquinas afetadas.
As máquinas redirecionadas foram enviadas para a OCEAN, uma mining pool na qual os operadores agregam o seu poder de computação e as suas recompensas de Bitcoin com os subscritores. Ao alterar as definições da pool e dos pagamentos de uma máquina, alguém pode fazer com que os rendimentos sigam para outro endereço sem desligar o hardware.
Isto também deixa claro porque é que as primeiras notícias de que o atacante não teria ganho nada foram precipitadas. Segundo as regras de pagamento da OCEAN, o trabalho submetido anteriormente ainda pode contar durante algum tempo para futuras block rewards. Assim, as máquinas não precisam de encontrar elas próprias o bloco vencedor para serem pagas mais tarde.
O que se sabe agora
Um endereço que primeiro foi assinalado pela empresa de alojamento de mineração CoreX Hosting já recebeu três recompensas de bloco de Bitcoin no valor total de cerca de 0,243 BTC, ou cerca de 15.700 dólares (14.200 euros), segundo dados da blockchain. Estas moedas ainda não tinham sido movimentadas na manhã de segunda-feira, segundo uma análise da rede.
O CEO da Luxor, Nick Hansen, descreveu a intrusão numa publicação no X como um “sophisticated AI-enabled vector”, mas não explicou de que forma a IA foi usada nem como o atacante obteve acesso. A empresa disse ainda que suspendeu temporariamente o desenvolvimento da maioria das novas funcionalidades enquanto responde a semanas de ataques assistidos por IA, com a rotação de chaves de acesso, a atualização de sistemas e o fecho de vulnerabilidades recentemente descobertas.
Porque é que isto é relevante
O caso enquadra-se numa vaga mais ampla de ataques à infraestrutura de criptomoedas em que a IA parece desempenhar um papel maior. Em 2026, estes incidentes tornaram-se mais visíveis, com relatos de grandes perdas no setor e uma atenção crescente a ferramentas de phishing e de intrusão que também estão mais acessíveis a atacantes menos experientes. Para os mineradores de Bitcoin e outras entidades que gerem máquinas remotamente, isto mostra quão depressa uma camada de software pode tornar-se, por si só, numa superfície de ataque.
Também noutros serviços de criptomoedas alojados pelos próprios utilizadores ficou recentemente claro como as camadas de gestão podem ser vulneráveis. Assim, a LNbits alertou, após ataques a servidores autoalojados, que os administradores tinham de atualizar rapidamente, rodar credenciais e reconstruir novamente os sistemas possivelmente comprometidos.