Hackers norte-coreanos infetam 30.000 dispositivos e roubam criptomoedas
WaterPlum, também conhecido como Contagious Interview, enganou programadores através de vagas falsas e roubou, assim, chaves de carteiras e dados do navegador. O FBI e a polícia japonesa associam a campanha a pelo menos 10,71 milhões de dólares em criptomoedas.
Pontos principais
- Um grupo de hackers norte-coreano infetou mais de 30.000 computadores em mais de 100 países e roubou dados de mais de 7.000 carteiras de criptomoedas.
- Entre dezembro de 2025 e julho de 2026, pelo menos 10,71 milhões de dólares em ativos digitais foram parar a carteiras controladas pelo grupo.
- O grupo atraiu vítimas através de vagas falsas e malware, o que é especialmente perigoso para utilizadores de criptomoedas e programadores.
Um grupo de hackers norte-coreano infetou mais de 30.000 computadores em mais de 100 países e roubou dados de mais de 7.000 carteiras de criptomoedas. Segundo a Agência Nacional de Polícia do Japão e o FBI, entre dezembro de 2025 e julho de 2026, pelo menos 10,71 milhões de dólares (9,3 milhões de euros) em ativos digitais foram parar a carteiras controladas pelo grupo. O ataque mostra como as candidaturas falsas e o malware continuam a transformar-se rapidamente num risco direto para utilizadores de criptomoedas e programadores.
Vagas falsas como isco
O grupo, que as autoridades chamam WaterPlum e que também é conhecido como Contagious Interview, faz-se passar por recrutador para empresas de IA, criptomoedas e NFT’s. Através das redes sociais, plataformas de emprego e mercados freelance, o grupo aborda programadores de software e profissionais de TI com empregos aparentemente atrativos.
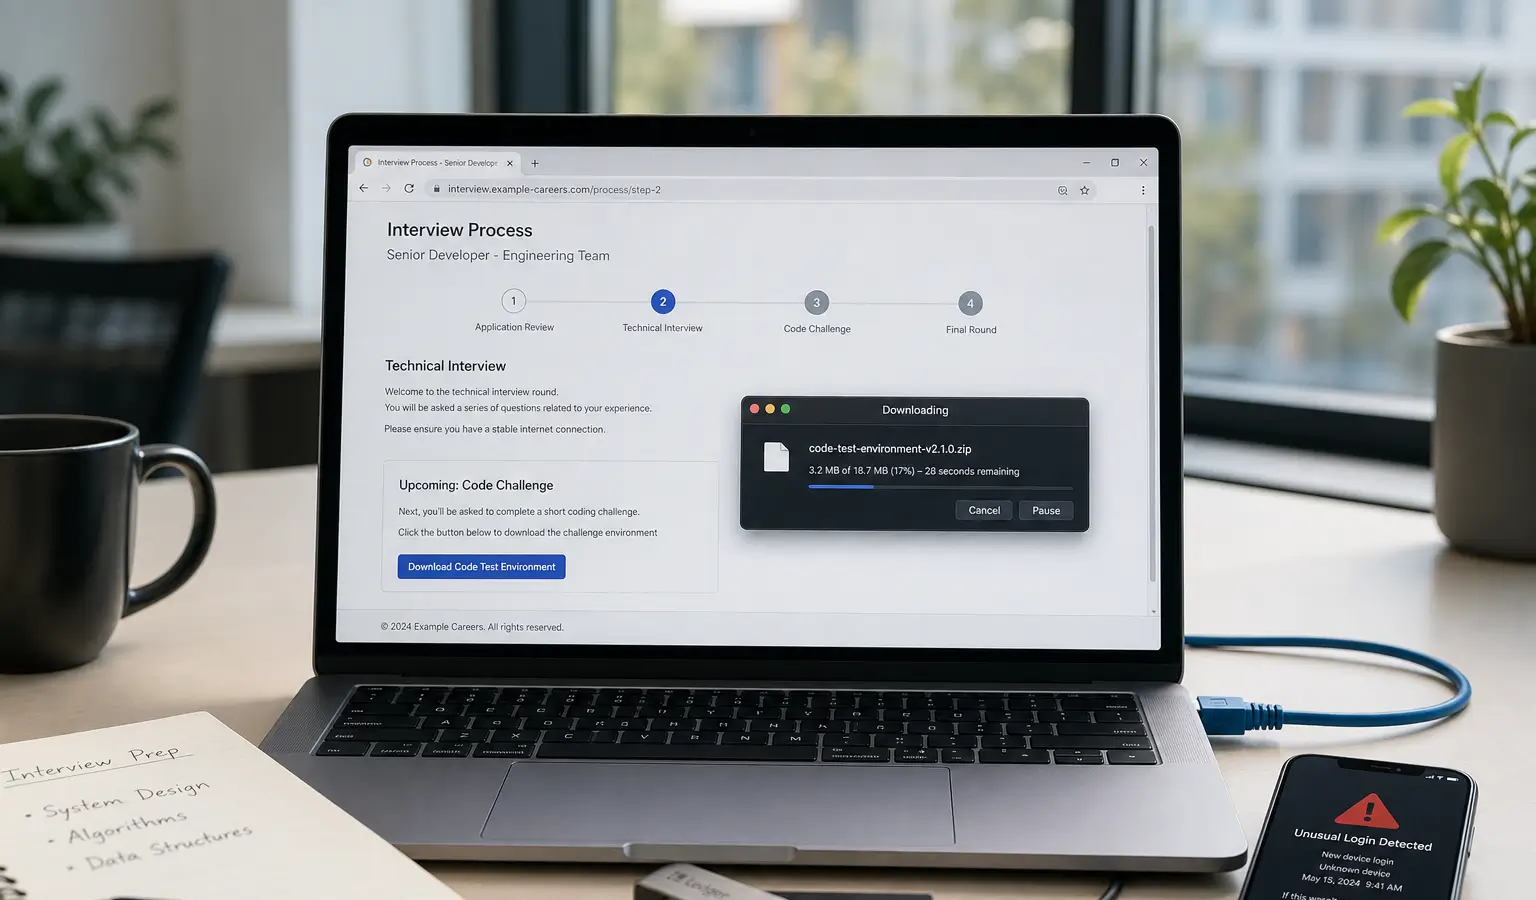
Depois, as vítimas recebem uma ronda de entrevista técnica ou um teste de programação. São-lhes pedidos ficheiros para descarregar de sites de partilha de código, alegadamente porque uma videochamada está avariada ou porque a tarefa o exige. Esses ficheiros contêm malware que tenta roubar palavras-passe do navegador, capturas de ecrã, toques no teclado e as chaves secretas de uma carteira de criptomoedas.
As autoridades alertam que este tipo de ataques é especialmente perigoso porque o autor se comporta como um empregador normal. Para as vítimas, o contacto parece legítimo numa fase inicial, enquanto os danos só se tornam visíveis mais tarde.
Padrão mais amplo de ataques norte-coreanos
O caso enquadra-se numa vaga mais ampla de ataques cibernéticos norte-coreanos ao setor das criptomoedas. Anteriormente, hackers norte-coreanos já tinham sido ligados a grandes roubos, incluindo o ataque à Bybit em fevereiro de 2025. Segundo estimativas anteriores, a Coreia do Norte roubou, em 2025, um total de 2,02 mil milhões de dólares (1,8 mil milhões de euros) em criptomoedas, o que correspondeu a quase 60% de todos os roubos de criptomoedas comunicados nesse ano.
Isto deixa claro por que motivo os reguladores e as autoridades de investigação alertam cada vez mais para a engenharia social em vez de se concentrarem apenas em falhas técnicas. Os atacantes não se focam apenas em carteiras, mas também em pessoas que têm acesso a código, contas e redes empresariais.
Porque é relevante para a Europa
Para utilizadores e empresas europeias de criptomoedas, isto é especialmente relevante porque o ataque mostra quão internacionais estas campanhas são. O grupo atingiu vítimas em mais de 100 países e utilizou também canais de recrutamento japoneses e internacionais. Para programadores e equipas na Europa, continua a ser necessária atenção redobrada em entrevistas de emprego não solicitadas, ficheiros de teste e software proveniente de fora do seu próprio ambiente. Também uma infiltração anterior na MetaMask mostrou até onde os agentes norte-coreanos podem chegar ao fazerem-se passar por programadores ou contratados legítimos.