

Antiga carteira de Ethereum escapa a esquema de address poisoning
O proprietário fez primeiro um pagamento de teste e evitou assim um ataque rápido de address poisoning com endereços semelhantes. O incidente sublinha o risco persistente de phishing em torno de antigas carteiras de Ethereum.
Pontos principais
- Uma antiga carteira de Ethereum de 2015 enviou dinheiro pela primeira vez na segunda-feira e evitou um esquema de address poisoning.
- O proprietário fez primeiro um pagamento de teste de 0,05 ETH e depois enviou 2.154,94 ETH, cerca de 4,6 milhões de dólares, para o endereço correto.
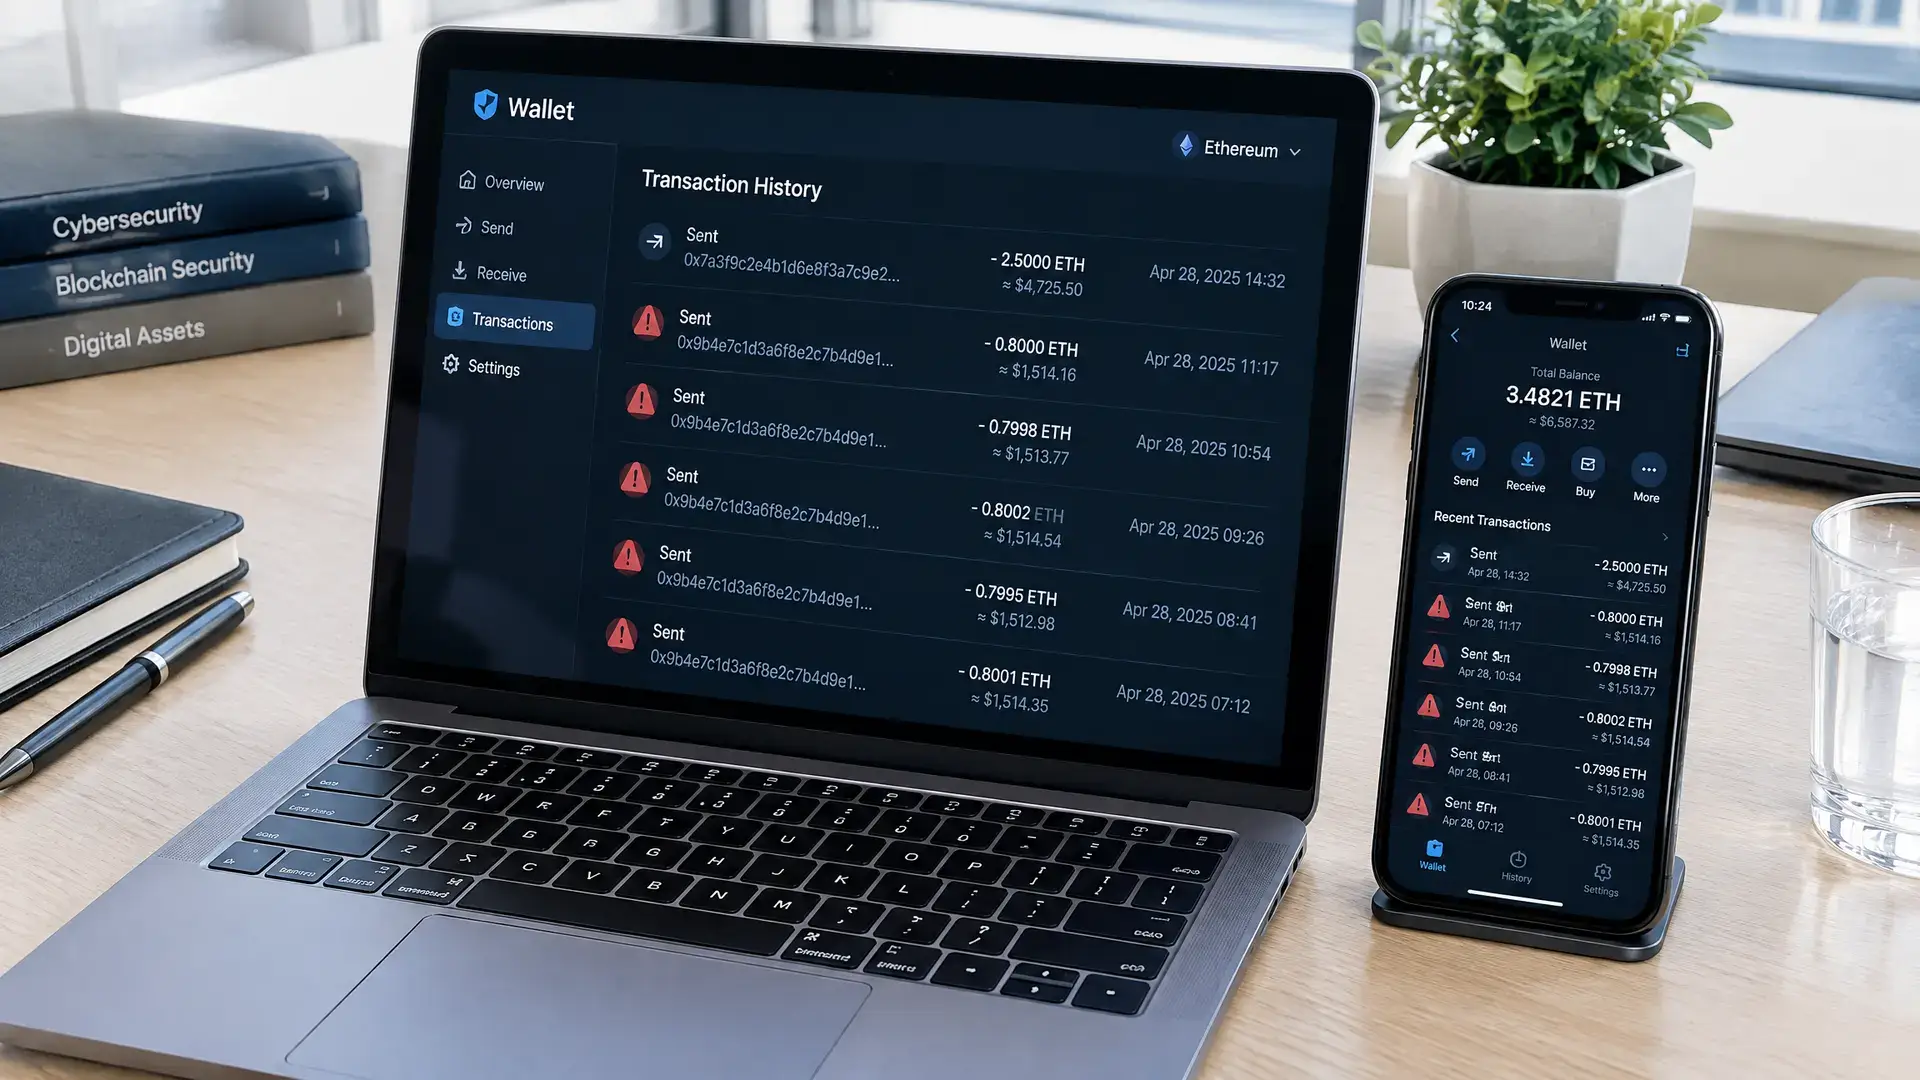
- Nos três minutos seguintes ao teste, surgiram endereços semelhantes no histórico da transação, uma técnica conhecida em que apenas os primeiros e os últimos caracteres parecem estar corretos.
Uma antiga Ethereum-wallet que remonta ao lançamento da rede em 2015 enviou dinheiro pela primeira vez na segunda-feira e escapou assim a um address poisoning-scam montado em poucos minutos. O proprietário acabou por enviar 2.154,94 ETH, no valor de cerca de 4,6 milhões de dólares (4,1 milhões de euros), para o endereço correto.
Primeiro pagamento de teste
A carteira, 0x7dDd57165c87A2707f025DCFC2508c09834759Bc, recebeu o seu primeiro ether no bloco génesis do Ethereum, em julho de 2015, e recebeu mais 755 ETH em março de 2016. Até segunda-feira, o endereço nunca tinha enviado nada. Às 22:04 UTC, o proprietário fez primeiro um pagamento de teste de 0,05 ETH, no valor de cerca de 106 dólares (95 euros), para um novo endereço que começava por 0x1321beb8 e terminava em 1A44.
Esse pequeno teste chamou imediatamente a atenção. O rastreador de blockchain Whale Alert assinalou o movimento, após o que o antigo endereço da carteira recebeu, no espaço de três minutos, uma série de pequenas transações de ether. Segundo os dados, estas vieram de dois endereços semelhantes que pareciam quase idênticos ao endereço para o qual o proprietário tinha acabado de enviar fundos.
Como funciona o address poisoning
A técnica chama-se address poisoning. As wallets mostram muitas vezes apenas os primeiros e os últimos caracteres de um endereço, o que permite que um endereço falso no histórico de transações pareça o endereço verdadeiro. Se, depois disso, um utilizador copiar um endereço recente desse histórico, o dinheiro pode ir para o scammer.
Neste caso, os endereços semelhantes tinham sido financiados poucos minutos após o pagamento de teste. A Etherscan mostra que ambos os endereços foram alimentados por contas com a etiqueta Fake_Phishing, e o endereço mais ativo enviou 43 desses pequenos pagamentos. O proprietário não caiu no esquema e, mais tarde, também enviou 0,01 ETH para a frente e para trás como verificação adicional antes de o montante total ser enviado.
Porque é que isto é relevante
O address poisoning tornou-se um problema de segurança recorrente na Ethereum. Em janeiro, a Citi já tinha alertado para o facto de este tipo de spam aumentar o número de transações na rede, com muitos pagamentos inferiores a 1 dólar (0,89 euros). Também os investigadores de segurança observam que bots seguem continuamente grandes carteiras que permanecem inativas durante muito tempo e criam endereços semelhantes a grande velocidade assim que uma dessas carteiras se movimenta. Isso torna o risco especialmente elevado para utilizadores que trabalham com endereços copiados e verificam apenas os caracteres iniciais e finais.