Chip oculto em carteira Ledger selada coloca a segurança do hardware sob pressão
Um chip oculto poderia intercetar as 24 palavras de recuperação, o que aumenta os riscos das carteiras de hardware compradas através de terceiros. Em simultâneo, a Ledger está a investigar relatos de carteiras esvaziadas através de um revendedor malaio.
Pontos principais
- Mark Karpelès relata que uma carteira Ledger selada continha um circuito oculto que podia roubar as 24 palavras de recuperação.
- O Genuine Check da Ledger confirma um verdadeiro chip de segurança, mas não deteta todas as alterações físicas em torno desse chip.
- A Ledger também está a investigar carteiras esvaziadas através do revendedor CryptoBilis e recomenda a compra através de vendedores autorizados.
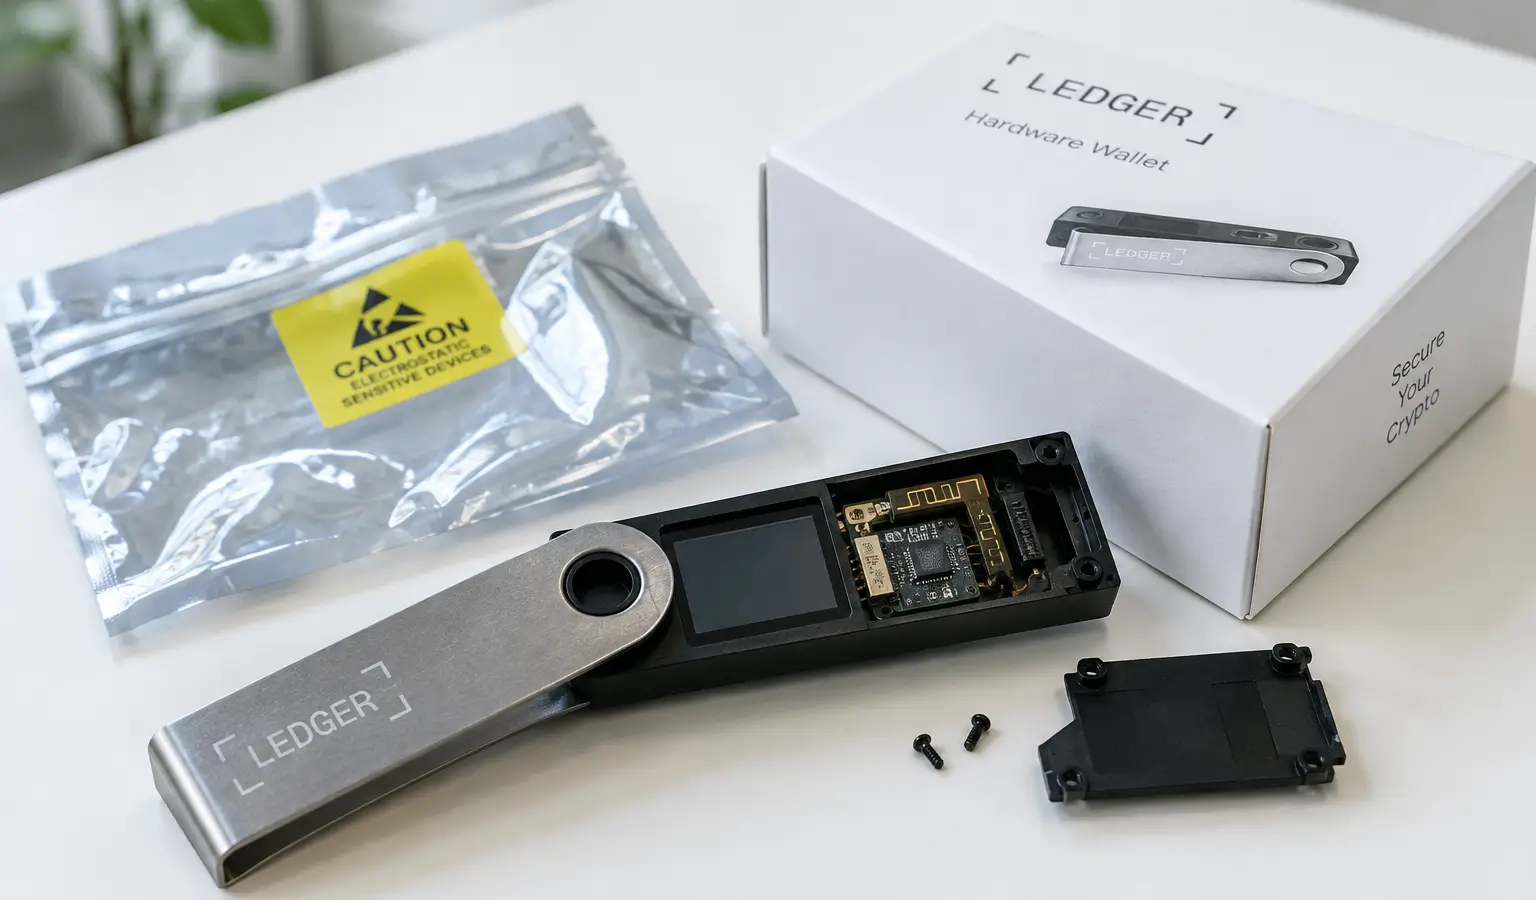
Uma carteira de hardware Ledger selada revelou, segundo o antigo diretor da Mt. Gox, Mark Karpelès, a existência de um circuito oculto que podia roubar as 24 palavras de recuperação. Se isso estiver correto, um atacante pode esvaziar remotamente uma carteira de criptomoedas sem voltar a tocar no dispositivo. O caso volta a levantar dúvidas sobre a segurança das carteiras de hardware compradas através de terceiros.
Chip oculto atrás do ecrã
Karpelès afirma que a caixa ainda estava fechada e que o selo de plástico estava intacto. Segundo ele, atrás do ecrã, no local onde normalmente deveria haver enchimento, havia uma pequena placa de circuito impresso com uma antena e um cartão SIM. Com isso, o chip poderia enviar a frase de recuperação de 24 palavras.
Essas palavras são suficientes para aceder à wallet e retirar o seu conteúdo. O Genuine Check da Ledger confirma que um dispositivo contém um verdadeiro chip de segurança, mas não consegue ver todas as alterações físicas em torno desse chip. Essa é uma limitação que a própria Ledger também refere na sua explicação.
Investigação a carteiras vazias
A denúncia surge enquanto a Ledger também investiga relatos de carteiras esvaziadas através do revendedor malaio CryptoBilis. A empresa pediu a essa parte que parasse de vender e enviar dispositivos Ledger. Os investigadores estimaram inicialmente os danos em mais de 86 milhões de dólares (76,7 milhões de euros), enquanto uma análise posterior da Bitquery apontou para 92,9 milhões de dólares (82,9 milhões de euros) em 311 carteiras. A Ledger não confirmou estes valores.
Karpelès afirma que o seu dispositivo veio de outro vendedor. Assim, não ficou estabelecido que a mesma forma de hardware adulterado estivesse por trás dos casos CryptoBilis. Ainda assim, o caso enquadra-se numa série mais ampla de ataques a carteiras de hardware. Em agosto de 2026, hackers conseguiram, por exemplo, retirar mais de 130 milhões de dólares (116 milhões de euros) em criptomoedas através de uma falha de firmware em carteiras Coldcard, sem contacto físico com os dispositivos. Também os relatos anteriores sobre a CryptoBilis mostram quão grande pode ser o dano quando a cadeia de distribuição das carteiras de hardware é explorada.
Porque é que isto é relevante
Para os utilizadores europeus de criptomoedas, o mais relevante é que uma carteira de hardware não depende apenas do software, mas também da cadeia à sua volta. Uma caixa selada ou um verdadeiro chip de segurança não excluem automaticamente a manipulação se um dispositivo for alterado durante o transporte ou através de um intermediário. A própria Ledger recomenda comprar através de vendedores autorizados, precisamente porque assim é mais fácil seguir a origem do dispositivo.