Trezor reduz revendedores após hack da Ledger
A Trezor limita as vendas através de revendedores e reforça os controlos sobre o armazenamento e a entrega. A medida segue-se ao hack da Ledger, no qual hardware wallets manipuladas surgiram através de um distribuidor.
Pontos principais
- A Trezor reduz o número de revendedores para controlar mais de perto a supply chain.
- Os vendedores afetados perdem a sua autorização em 1 de janeiro de 2027 e ainda podem vender o seu stock existente.
- A medida segue-se a um incidente na Ledger, no qual hardware wallets manipuladas foram vendidas através de um revendedor.
A Trezor vai reduzir o número de lojas que podem vender as suas hardware wallets, depois de um incidente de segurança na concorrente Ledger ter abalado o setor. A empresa de criptomoedas quer assim ganhar mais controlo sobre a supply chain e sobre a forma como os dispositivos são armazenados e entregues.
Cadeia de vendas mais rigorosa
Segundo a Trezor, os revendedores afetados perdem a sua autorização em 1 de janeiro de 2027. A empresa já deixou de fornecer novo stock a esses parceiros, mas estes ainda podem vender o seu stock existente durante a Black Friday e a época festiva.
A Trezor não refere nomes dos vendedores eliminados e também não diz em que países isto se passa. O Chief Commercial Officer Danny Sanders afirmou, no entanto, que foram analisados por país o volume de negócios, a distribuição e a própria presença da Trezor nesses mercados. Os parceiros que se mantêm autorizados recebem um enquadramento jurídico ajustado e controlos mais rigorosos sobre a origem, o armazenamento e o manuseamento dos dispositivos.
Porque é que isto acontece agora
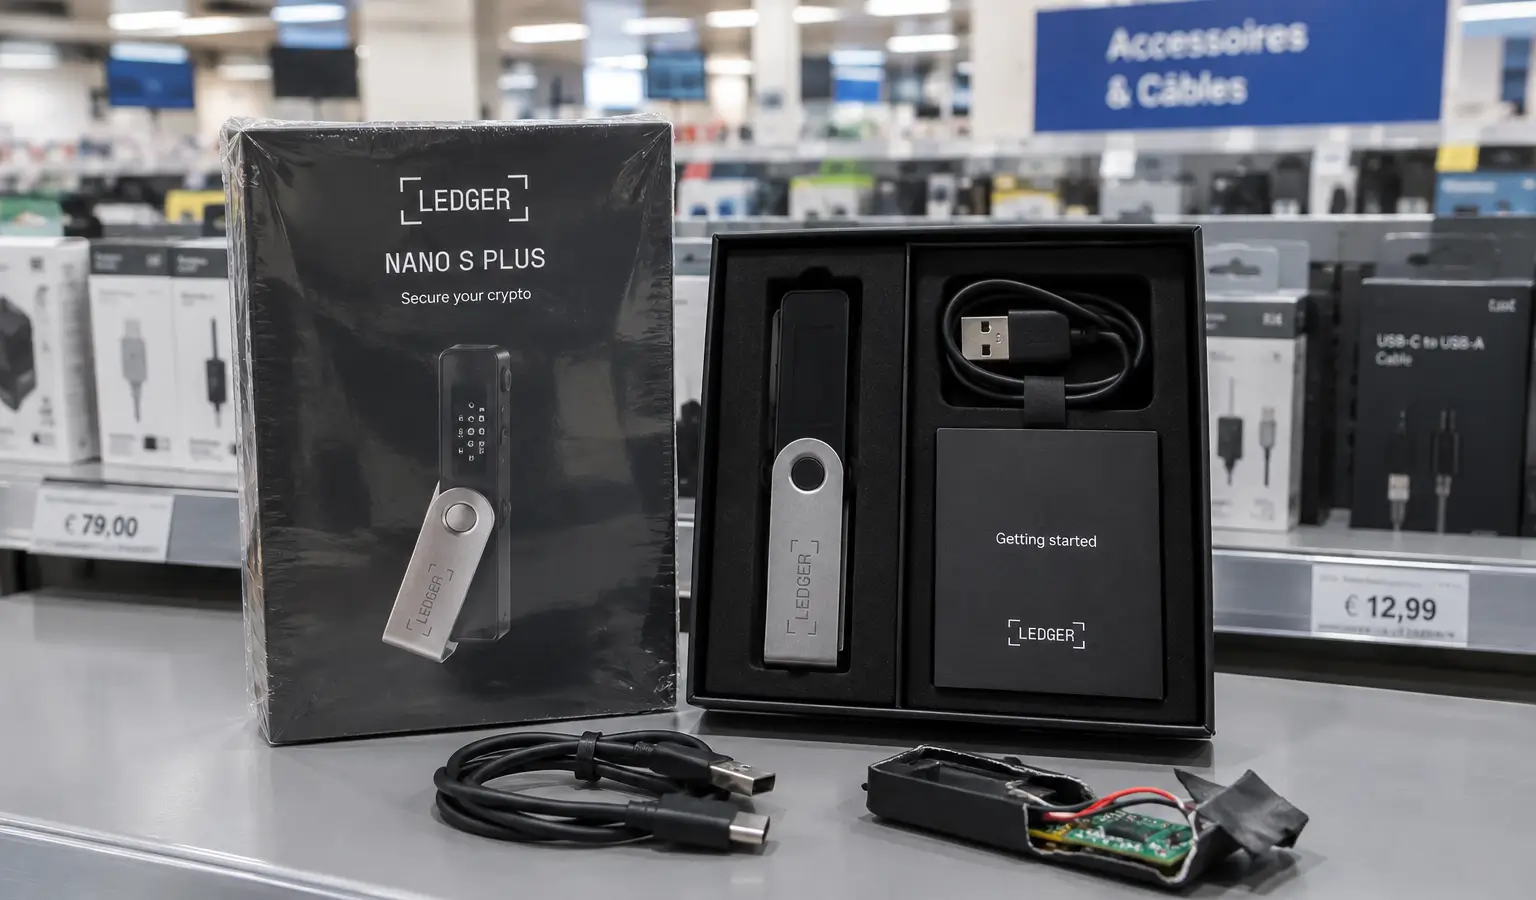
A medida segue-se a um incidente em que a Ledger confirmou que wallets vendidas através de um revendedor no Sudeste Asiático tinham sido manipuladas. Segundo a Ledger, havia um implante oculto nos dispositivos que, durante a configuração, lia do ecrã a recovery phrase de 24 palavras e a enviava através de uma ligação móvel.
Investigadores on-chain da Bitquery estimam que os danos prováveis ultrapassam os 93 milhões de dólares (83,1 milhões de euros), embora a Ledger não tenha confirmado esse total. A Ledger associa todos os casos confirmados à CryptoBilis. Utilizadores dizem que também surgiram dispositivos alterados na Europa, mas isso não foi confirmado pela Ledger.
Anteriormente, a pausa nas vendas da CryptoBilis já tinha exercido pressão adicional sobre a cadeia de distribuição da Ledger. A Trezor opta agora por um reforço semelhante, mas afirma que não existe prova de que os seus próprios dispositivos tenham sido comprometidos.
Consequências para os compradores
Para os compradores de hardware wallets, isto mostra que não só o software, mas também o próprio canal de vendas pode representar um risco. A recovery phrase continua a ser a chave mais importante para uma crypto wallet, o que significa que um ataque na cadeia de distribuição pode ter consequências diretas e significativas.
A Ledger apelou anteriormente a normas conjuntas anti-adulteração para todos os fabricantes de wallets. A Trezor opta agora, primeiro, por um reforço próprio da cadeia, enquanto a empresa afirma que não existe prova de que os seus próprios dispositivos tenham sido comprometidos.