Circle und Tether frieren Wallet nach Bitget-Hack ein
Circle und Tether setzen USDT und USDC nach dem Bitget-Hack auf die schwarze Liste, doch der Großteil der Beute steckt weiter in Ether und bleibt unerreichbar.
Wichtigste Erkenntnisse
- Circle und Tether haben Stablecoins in einer Wallet eingefroren, die mit dem Bitget-Hack über 351,6 Millionen Dollar verknüpft ist.
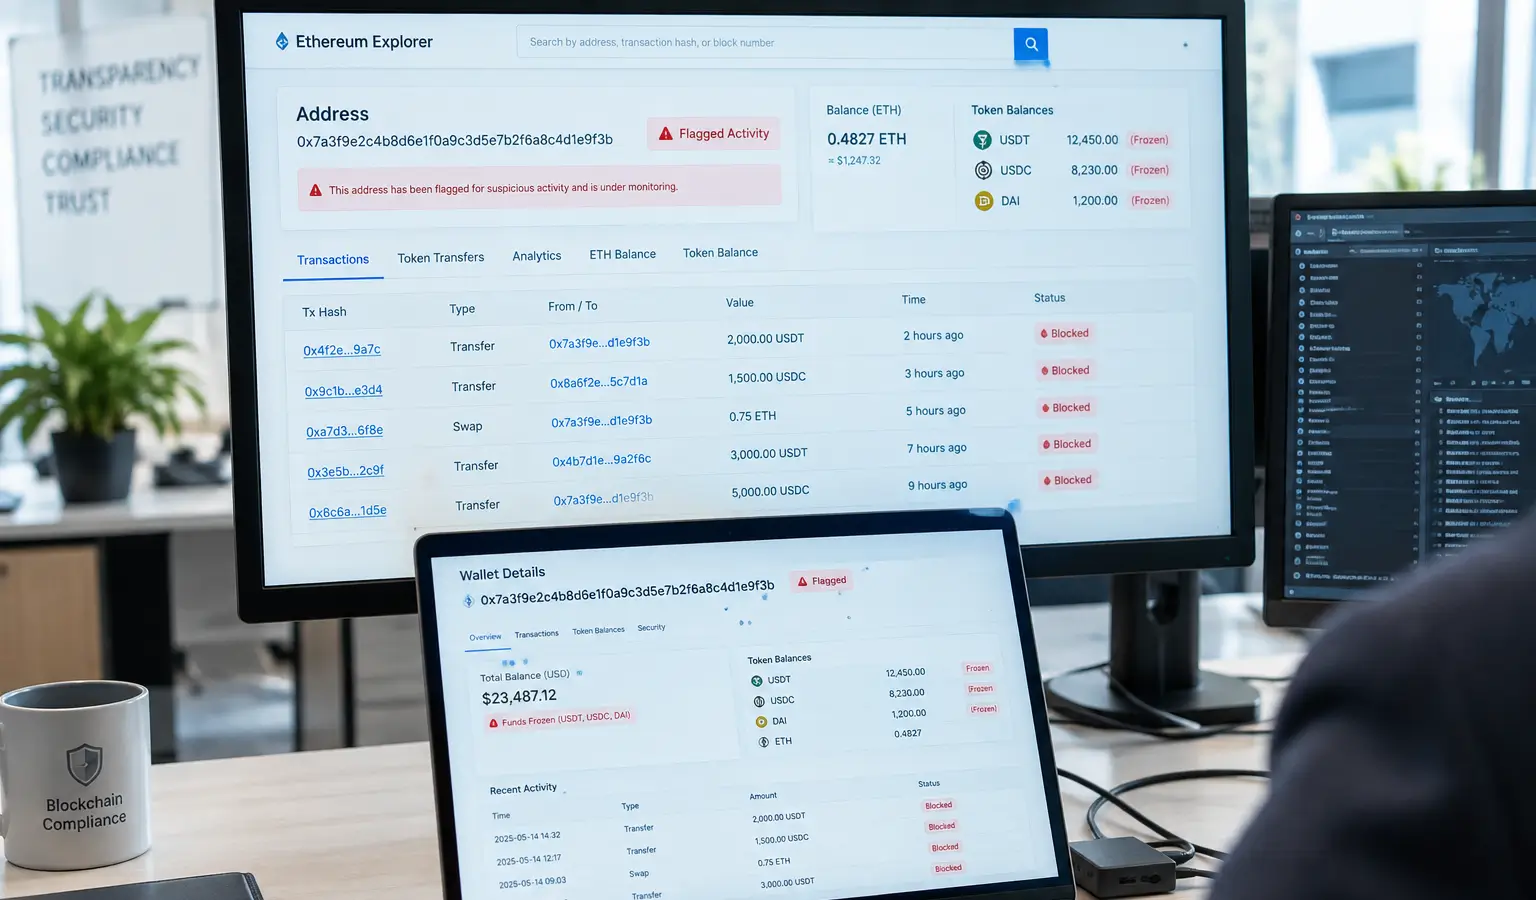
- Die Wallet enthielt rund 170,47 ETH, 218.023 USDT und 99.990 USDC; etwa 318.000 Dollar an Stablecoins sind nun eingefroren.
- Der Großteil der Beute steckt in Ether und kann von Circle oder Tether nicht eingefroren werden.
Circle und Tether haben Stablecoins in einer Wallet eingefroren, die mit dem Hack über 351,6 Millionen Dollar (308 Millionen Euro) bei Bitget verknüpft ist. Es handelt sich nur um einen kleinen Teil der Beute, denn der Großteil der gestohlenen Gelder steckt in Ether und kann von einem Emittenten nicht eingefroren werden.
Wallet auf der schwarzen Liste
Circle setzte die Adresse, die auf Etherscan als "Bitget Exploiter 8" geführt wird, am Freitag um 05:00 UTC auf die schwarze Liste. Laut Onchain-Daten enthält die Wallet rund 170,47 ETH, 218.023 USDT und 99.990 USDC. Das Blockchain-Sicherheitsunternehmen MistTrack meldete später außerdem, dass Tether die Wallet blockiert hat.
Dadurch sind nun etwa 318.000 Dollar (278.900 Euro) an Stablecoins eingefroren. Das ist wenig im Vergleich zum Gesamtschaden, zeigt aber, dass Emittenten von Stablecoins schnell eingreifen können, wenn die Gelder noch in einer einfrierbaren Form vorliegen.
Größter Teil bleibt unerreichbar
MistTrack sagt, dass andere Wallets des Angreifers weiterhin mehr als 63.000 ETH enthalten. Diese Gelder können von Circle oder Tether nicht eingefroren werden, weil Ether nicht unter denselben Blacklist-Ansatz fällt wie USDT und USDC.
Bitget-CEO Gracy Chen sagte, die Angreifer hätten ein Backend-System in der Wallet-Infrastruktur der Krypto-Exchange kompromittiert. Ihrer Aussage nach wurden Transaktionsinformationen gefälscht und so der Autorisierungsprozess getäuscht. Chen schloss ein Leck in einem Private Key aus. Bitget sagt, dass der eigene User Protection Fund mit mehr als 464 Millionen Dollar (407 Millionen Euro) den Schaden abdeckt.
Zuvor hatte Bitget selbst bereits auf eine mögliche nordkoreanische Beteiligung an dem Angriff hingewiesen, nachdem die Exchange die Backend-Kompromittierung und gefälschte Transaktionsdaten bestätigt hatte.
Warum das relevant ist
Für europäische Krypto-Beobachter zeigt dieser Vorfall, wie unterschiedlich Stablecoins und native Krypto auf einen Hack reagieren. USDT und USDC können eingefroren werden, wenn der Emittent schnell handelt, doch ETH bleibt in so einem Fall deutlich schwerer zurückzuholen. Das macht die Absicherung von Wallets und Backend-Systemen mindestens so wichtig wie den Schutz von Private Keys.