

Google entdeckt selbststeuerndes KI-Hacktool mit russischem Code
Google hat ein autonomes Hacktool beobachtet, das Patches durchsucht und selbst Exploits schreibt. Auch Kryptounternehmen und Entwicklungsumgebungen erweisen sich als besonders anfällig.
Wichtigste Erkenntnisse
- Google entdeckte exploit_agent, ein Hacktool, das selbstständig Softwarefehler aufspürt, Exploits schreibt und sie ohne menschliche Hilfe ausführt.
- Das Tool lief auf einem offenen Staging-Server und enthielt Skripte für Aufklärung, Brute-Forcing, Webshells und das Sammeln von Opferdaten.
- Google sah außerdem, wie nordkoreanische Akteure KI bei Intrusionen gegen Kryptounternehmen in Nordamerika und Europa einsetzten.
Google hat ein Hacktool entdeckt, das selbstständig Softwarefehler aufspürt und ausnutzt, ohne menschliche Hilfe. Der Fund zeigt, wie schnell autonome KI-Agenten eine Rolle in Cyberangriffen spielen können, auch bei Kryptounternehmen und anderen Online-Diensten.
Wie exploit_agent funktionierte
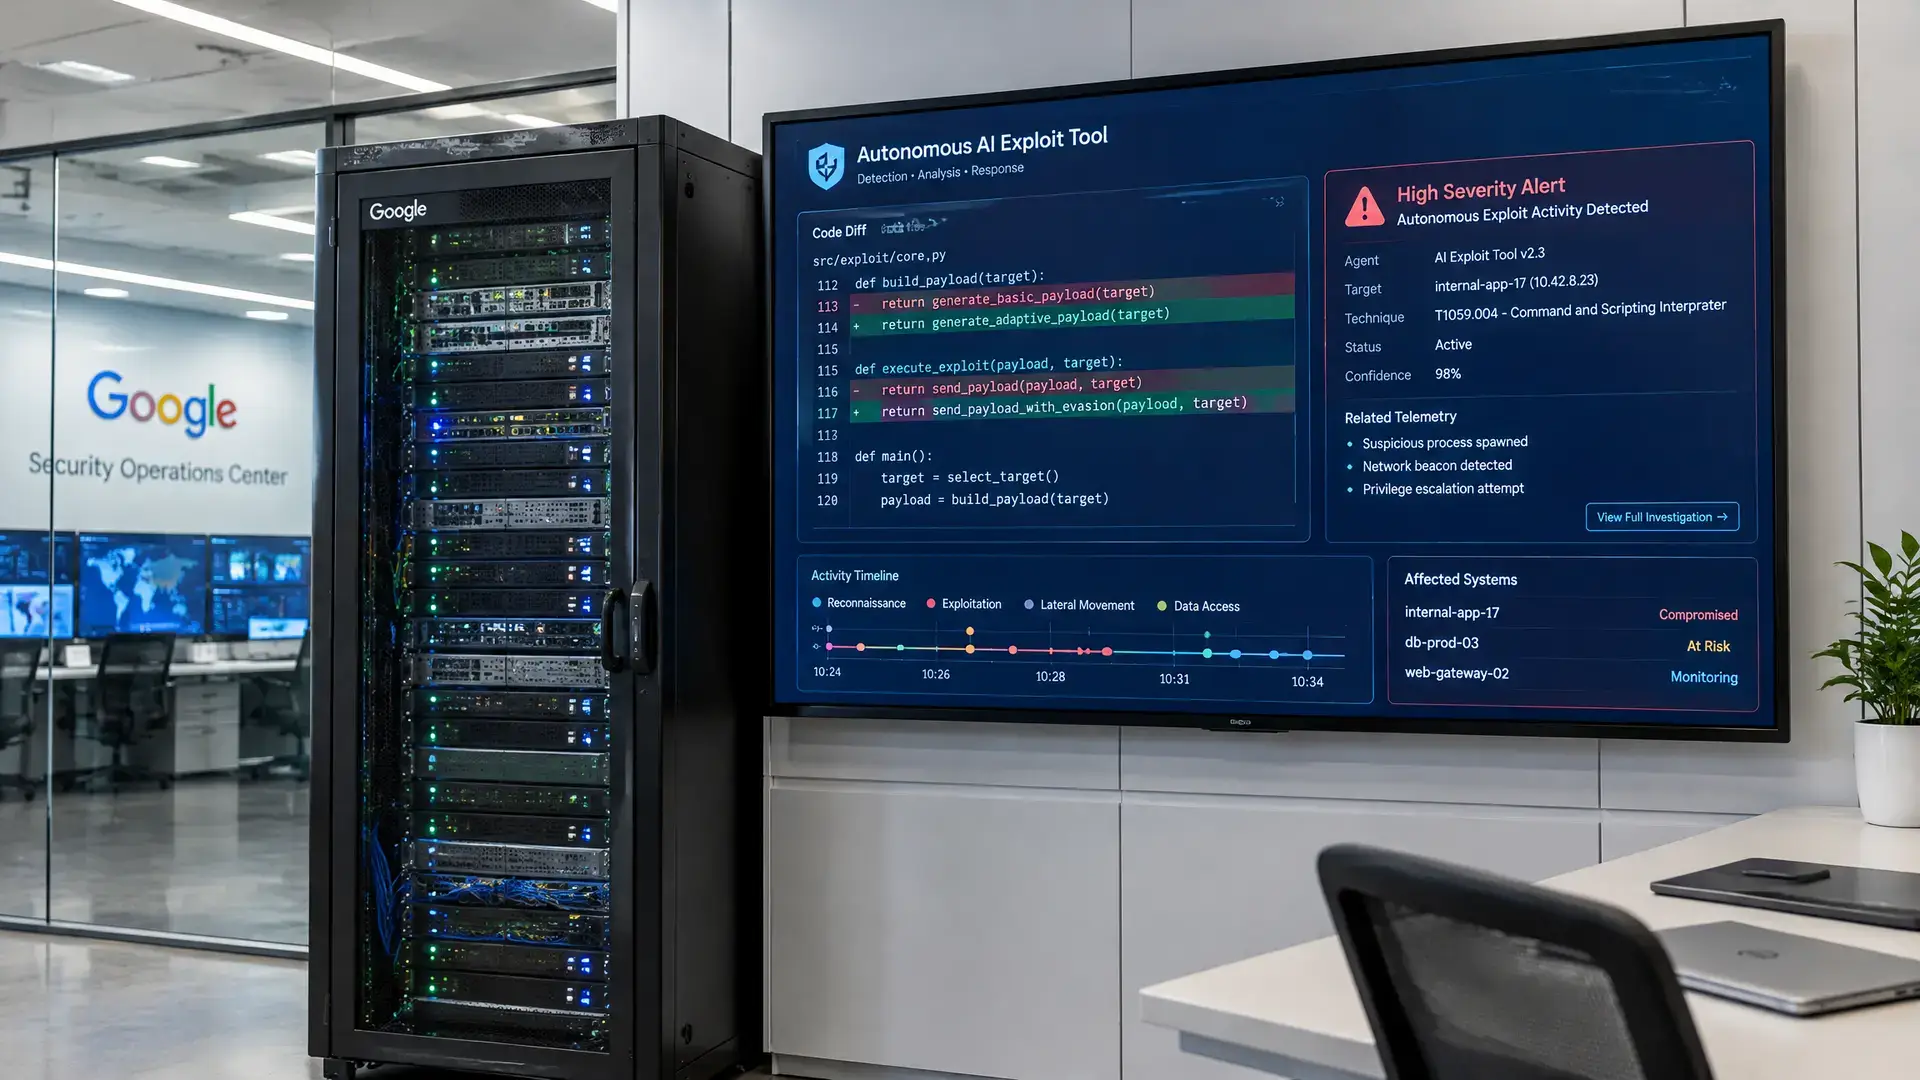
Laut Google lief das Tool auf einem offenen Staging-Server, also einem System, das Angreifer nutzen, um ihre Mittel zu speichern und vorzubereiten. Google nannte das Tool exploit_agent. Die Software war mit mehreren großen Sprachmodellen verbunden, darunter kommerzielle Modelle und lokale Varianten, und überwachte beliebte Websoftware auf Patches.
Sobald ein Update erschien, verglich das Tool den Code vor und nach der Änderung, um die Schwachstelle zu finden. Danach schrieb es automatisch einen Exploit und führte ihn aus. Google sagt, dass es zum ersten Mal gesehen habe, dass Angreifer diesen Prozess vollständig automatisierten, vom Finden einer Lücke bis zu deren Ausnutzung.
Mehr als nur ein Exploit
Auf demselben Server lagen auch Skripte für interne Aufklärung nach einem Einbruch. Damit konnte das Tool das Netzwerk kartieren, Passwörter per Brute-Forcing erraten und Webshells platzieren, sodass ein Angreifer später erneut Zugriff erhalten konnte. Google fand dort auch Daten von Opfern, mit Hinweisen darauf, dass der Betreiber französische Websites aus den Bereichen Medien, Unterhaltung und Bildung ins Visier genommen hatte.
Der Server enthielt außerdem russische Kommentarzeilen. Google übersetzte sie als Anweisungen für die automatische Ausnutzung mit LLM-API-Schlüsseln, was zeigt, wie direkt KI in der Angriffskette eingesetzt wurde. In der Praxis macht das Cyberangriffe schneller und schwerer zu stoppen, weil Schwachstellen schon kurz nach einem Patch ausgenutzt werden können.
Relevanz für Kryptounternehmen
Google sagt außerdem, dass es in seiner Untersuchung nordkoreanische Akteure gesehen habe, die KI bei Intrusionen gegen Kryptounternehmen in Nordamerika und Europa nutzten. Für die Kryptobranche ist das relevant, weil Angreifer nicht nur auf Wallets oder Exchanges zielen, sondern auch auf Entwicklungsumgebungen, Code-Repositories und Zugriffstokens. Bereits zuvor hatten US-Aufsichtsbehörden und Forscher gewarnt, dass autonome KI-Tools die Geschwindigkeit von Angriffen deutlich erhöhen können.