Keystone vernichtet 18.835 Wallets nach schwerem Sicherheitsvorfall
Keystone meldet, dass Kundendaten und ein Produktionsschlüssel geleakt wurden; fast 19.000 unverkaufte Hardware-Wallets werden vernichtet. Der Sicherheitsvorfall verstärkt die Sorgen über die Vertriebskette für Krypto-Speicher.
Wichtigste Erkenntnisse
- Keystone vernichtet 18.835 unverkaufte Hardware-Wallets und pausiert nach einem Sicherheitsvorfall auf seiner Website die Auslieferungen.
- Bei dem Angriff wurden Kundendaten, Bestelldaten und möglicherweise 12.873 unbezahlte Checkout-Datensätze offengelegt.
- Der geleakte Authentifizierungsschlüssel kann gefälschte Wallets durch Kontrollen schleusen; Recovery Phrases und Private Keys wurden nicht entwendet.
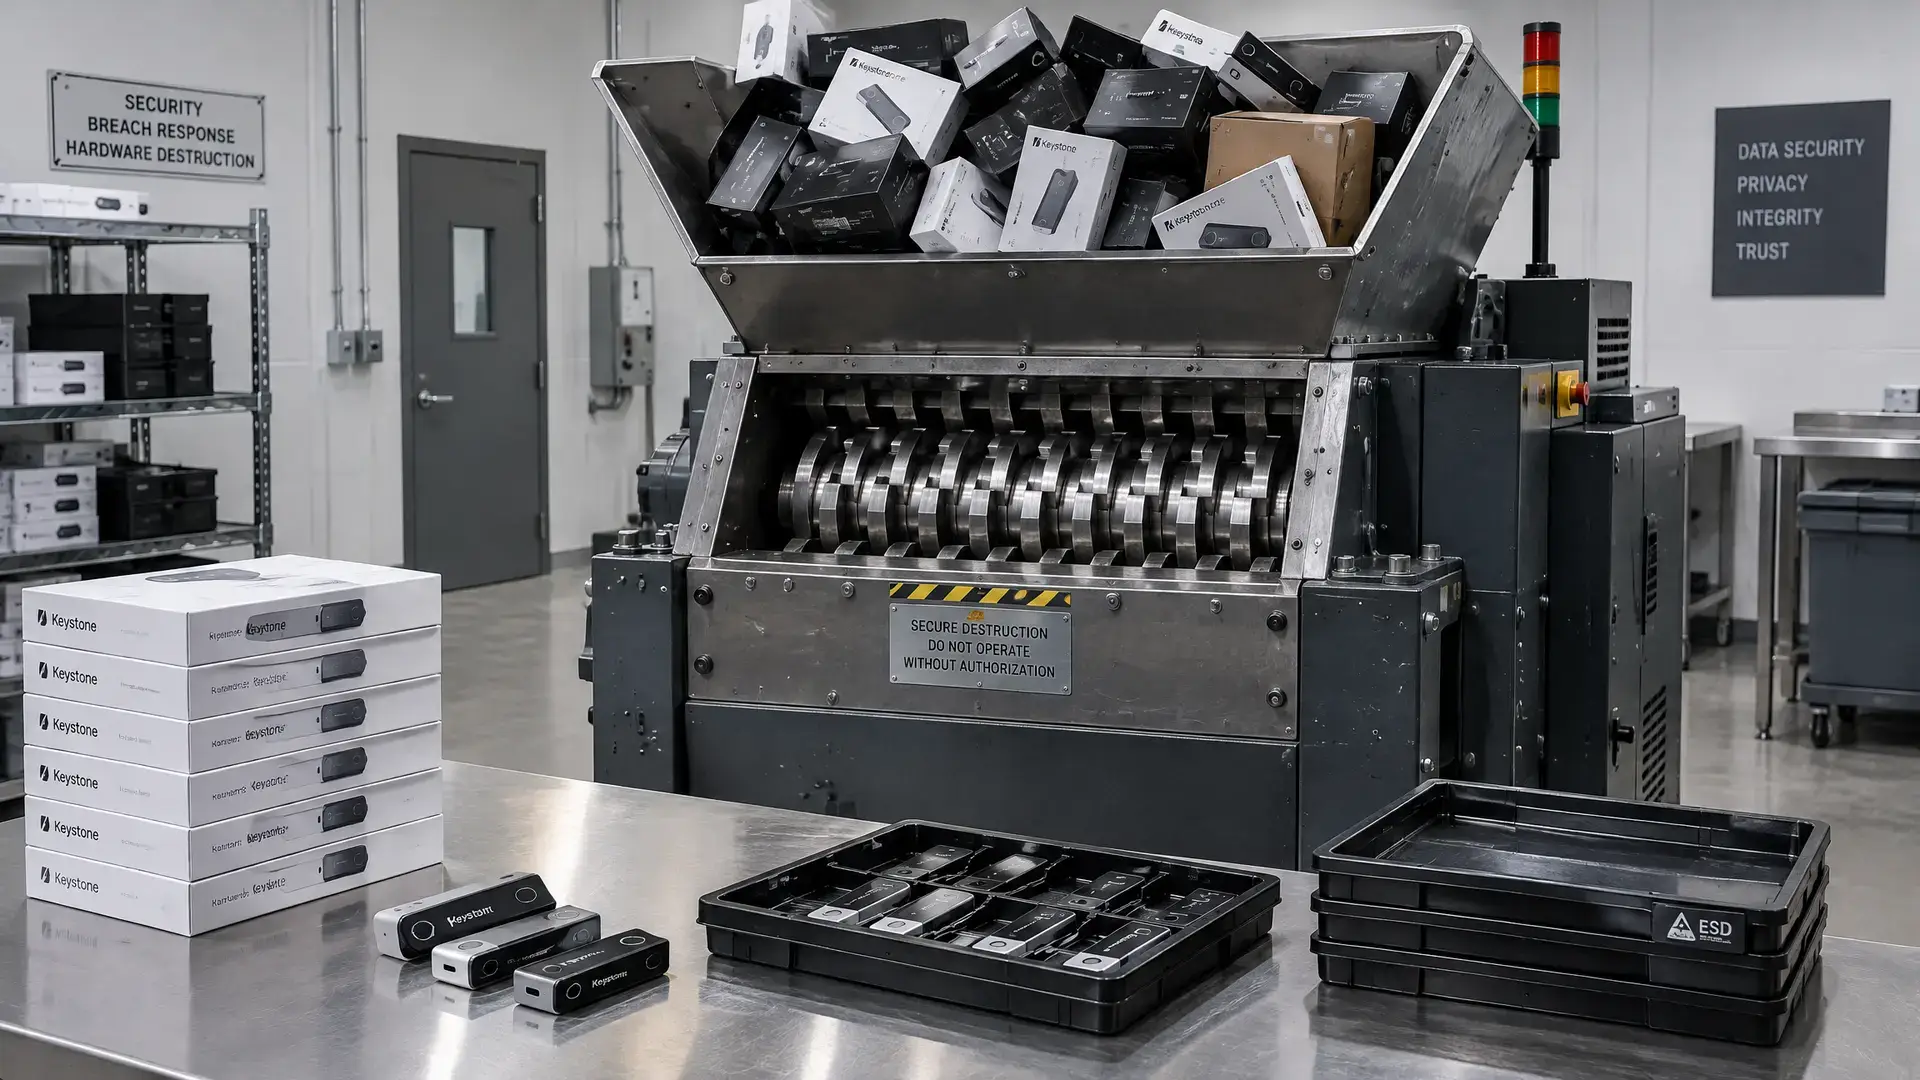
Der Hardware-Wallet-Hersteller Keystone wird fast 19.000 unverkaufte Geräte vernichten und setzt die Auslieferungen vorerst aus, nachdem es auf seiner Website zu einem Sicherheitsvorfall gekommen ist. Dabei wurden Kundendaten und ein Schlüssel geleakt, der gefälschte Wallets durch Authentifizierungsprüfungen hätte kommen lassen können.
Was genau geleakt wurde
Laut Keystone verschaffte sich ein Angreifer am 20. Oktober über einen Fehler in einem Tool eines Drittanbieters für Datenmonitoring Zugang zur Website. Das Unternehmen teilte am Montag auf X mit, dass 25.964 Kaufdatensätze aus 2024 bis 2026 offengelegt wurden. Dabei geht es um Namen, Kontaktdaten, Versandadressen und Bestelldaten. Möglicherweise waren auch 12.873 unbezahlte Checkout-Datensätze betroffen.
Der gestohlene Schlüssel ist bereits während der Produktion in den Geräten hinterlegt und kann nicht geändert werden. Dadurch können Wallets online als echt erkannt werden, was das Risiko erhöht, dass gefälschte Geräte die Prüfung bestehen. Keystone sagt, 18.835 unverkaufte Einheiten zu vernichten. Recovery Phrases, Private Keys und Wallet-Daten sollen nicht entwendet worden sein.
Mehr Druck auf Hardware-Wallets
Der Sicherheitsvorfall reiht sich in eine Serie von Vorfällen rund um Hardware-Wallets in diesem Jahr ein. Im Oktober meldete Ledger einen größeren Angriff, bei dem über manipulierte Hardware bei einigen Resellern Recovery Phrases während der Einrichtung abgefangen werden konnten. Bereits früher in diesem Jahr wurden auch Datenlecks bei Versandunternehmen bekannt, die Kundendaten von Hardware-Wallet-Nutzern bei Trezor und SafePal betrafen. Solche Vorfälle zeigen, wie anfällig nicht nur das Gerät selbst, sondern auch die Lieferkette und Kundendaten sein können.
Keystone sagte, dass einige Kundendatensätze eigentlich schon im Rahmen der eigenen 180-Tage-Regel hätten gelöscht werden müssen, dass ein automatisches Löschtool aber ausgefallen sei, ohne dass das Unternehmen es bemerkt habe. Das Unternehmen räumte diesen Fehler ein und sagt, den Authentifizierungsschlüssel in neuen Geräten zu ersetzen, den Online-Verkauf auf Vorbestellungen umzustellen und die Aufbewahrungsfrist für Kundendaten auf 90 Tage zu verkürzen.
Auch bei SafePal führte ein Fehler in einem Order-Tracking-Plugin zuvor zu offengelegten Kundendaten, ohne dass Seed Phrases oder Private Keys betroffen waren. Das macht deutlich, dass bei Hardware-Wallets nicht nur die Hardware, sondern auch die Web- und Logistikschicht eine Schwachstelle sein kann.
Was Nutzer jetzt wissen sollten
Keystone sagt, dass Geräte, die vor dem 20. Oktober ausgeliefert wurden, sicher bleiben, wenn sie die Authentifizierung bestehen. Kunden, die nach diesem Datum ein Gerät mit dem alten Schlüssel erhalten haben, sollten es vor der Nutzung zusätzlich prüfen. Das Unternehmen betont, dass Nutzer ihre Funds allein wegen dieses Sicherheitsvorfalls nicht zu verschieben brauchen, und warnt vor gefälschten Nachrichten über Rückrufe oder das Verschieben von Assets.