Ledger meldet gefälschtes Hardware-Implantat in CryptoBilis-Gerät
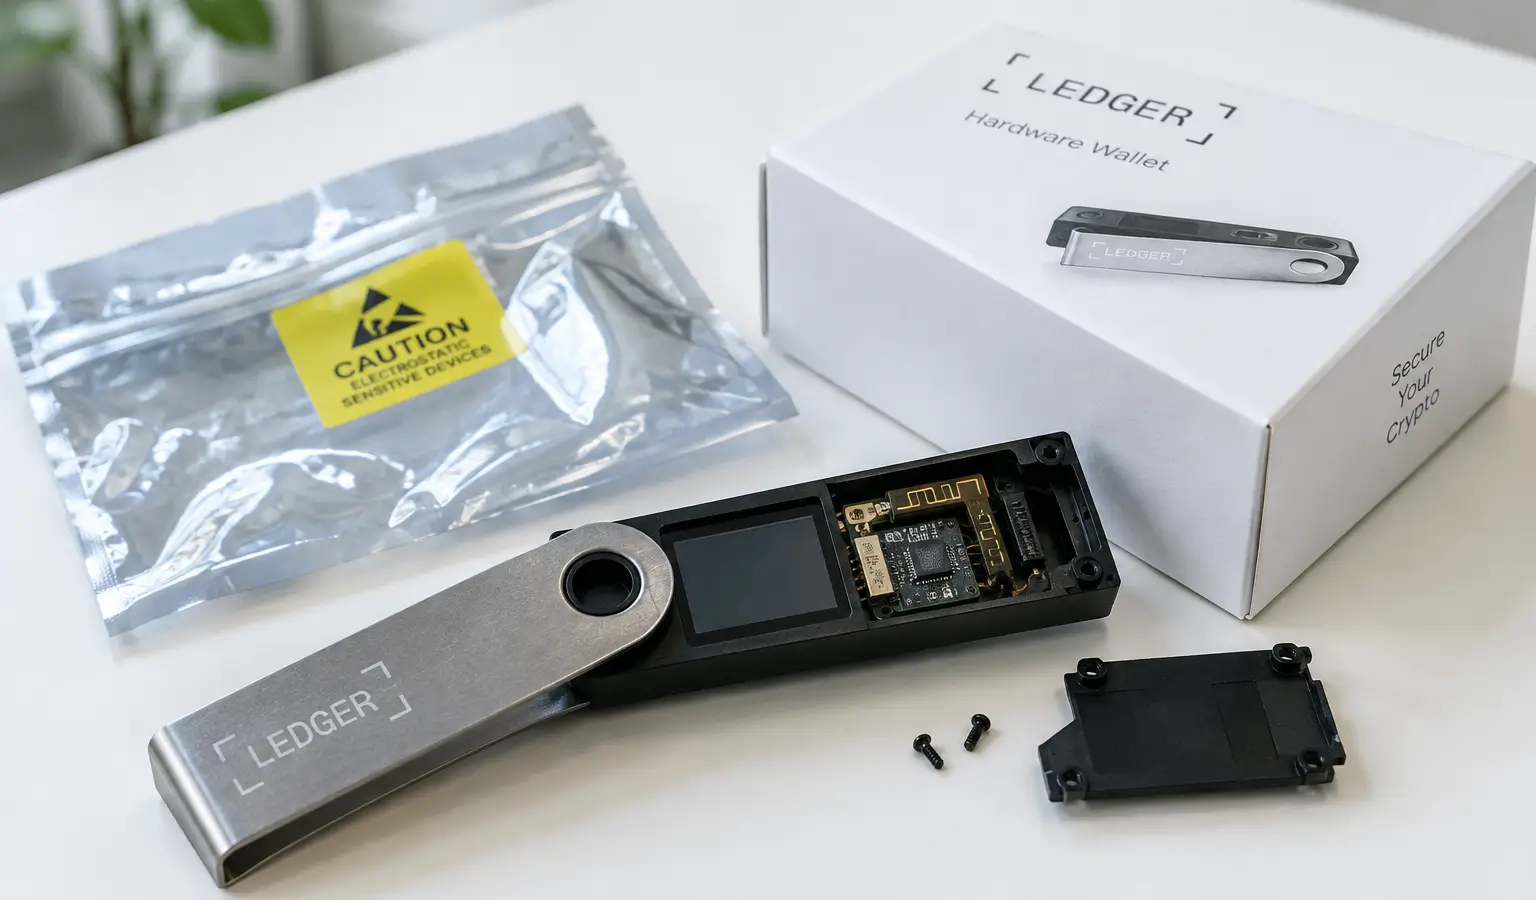
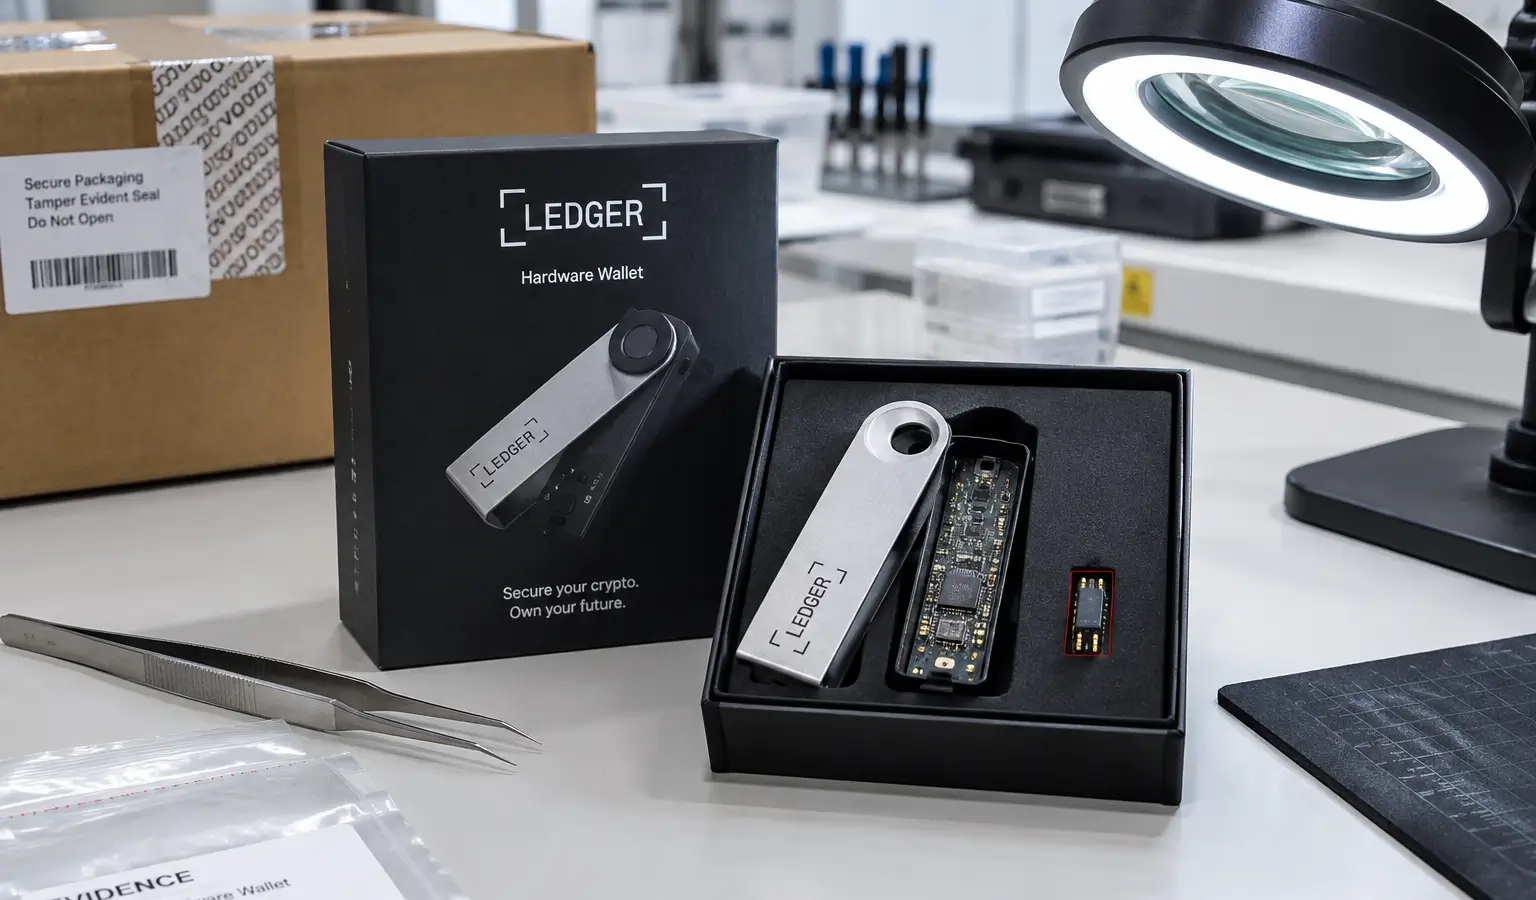
Ledger sagt, dass ein über CryptoBilis verkauftes Gerät ein unbefugtes Hardware-Implantat enthielt. Der Fall weist auf Risiken in der Vertriebskette hin, nicht in Ledgers internen Systemen.
Wichtigste Erkenntnisse
- Ledger meldet, dass in mindestens einem über CryptoBilis verkauften Gerät ein unbefugtes Hardware-Implantat gefunden wurde.
- Das Unternehmen sagt, dass seine interne Security-Infrastruktur, Systeme und Dienste nicht betroffen sind.
- On-Chain-Forscher schätzen den Schaden bei mehr als 300 Wallets auf mehreren Blockchains auf 86 Millionen Dollar bis 93 Millionen Dollar.
Ledger sagt, dass in mindestens einem Gerät, das über CryptoBilis verkauft wurde, ein unbefugtes Hardware-Implantat gefunden wurde. Das Krypto-Unternehmen betont, dass es keinen Hinweis darauf gibt, dass die eigene interne Security-Infrastruktur, Systeme oder Dienste betroffen sind. Laut On-Chain-Forschern dürfte der Schaden bei mehr als 300 Wallets auf mehreren Blockchains zwischen 86 Millionen Dollar (76,7 Millionen Euro) und 93 Millionen Dollar (83 Millionen Euro) liegen.
Untersuchung und Warnung
Ledger sagt, mit den zuständigen Behörden zusammenzuarbeiten. Das Unternehmen wiederholte außerdem seinen Rat an Kunden, die ein Gerät über CryptoBilis gekauft haben: unbenutzte Geräte nicht initialisieren und ein bereits eingerichtetes Gerät auf eine neue Seed auf einem Ledger-Gerät übertragen. Nutzer werden gebeten, den offiziellen Ledger Support zu kontaktieren und Anzeige bei der örtlichen Polizei zu erstatten.
Das Unternehmen warnte außerdem vor Fake-Influencern und Betrügern, die versuchen, solche Vorfälle auszunutzen. Ledger sagt, niemals anzurufen, per DM Kontakt aufzunehmen oder nach einer 24-Wort-Recovery-Phrase zu fragen.
Was schiefgelaufen ist
Ledger sagt, dass sich die physische Manipulation offenbar auf die Charge beschränkt, die über CryptoBilis verteilt wurde. Das Unternehmen hat Distributoren erneut auf die Bedeutung hingewiesen, Produkte nur über autorisierte Kanäle zu beziehen und zurückgesendete Produkte nicht wieder in den Bestand aufzunehmen.
Der Fall reiht sich in eine breitere Serie von Problemen rund um Hardware Wallets ein. Im Jahr 2026 meldeten mehrere Anbieter, darunter Coldcard, Trezor, Tangem, BitBox, SafePal und Ledger, Sicherheitsprobleme. Der Ledger-Fall zeigt, dass die Risiken nicht nur in der Software liegen, sondern auch in der Vertriebskette selbst.
Warum das für Nutzer wichtig ist
Für europäische Krypto-Nutzer ist das relevant, weil Hardware Wallets oft als letzte Verteidigungslinie für die Selbstverwahrung gelten. Wenn ein Gerät schon vor der Auslieferung manipuliert wird, verschiebt sich das Risiko von der Chain auf den Weg dorthin. Das macht die Kontrolle von Herkunft, Verpackung und Vertrieb für viele Nutzer wichtiger als nur die Wahl der Marke.
Der Fall folgt auch auf frühere Vorfälle in der Branche. Im Juli 2026 führte ein Fehler in der Seed-Generation-Firmware von Coldcard laut On-Chain-Forschern zu einem Verlust von mehr als 115 Millionen Dollar (103 Millionen Euro) in Bitcoin. Auch die jüngsten Meldungen über einen versteckten Chip in einer versiegelten Ledger-Wallet zeigen, wie anfällig Hardware Wallets für Manipulationen vor der Nutzung sind. Das unterstreicht, dass sowohl Firmware als auch die physische Lieferung eine Schwachstelle sein können.