

Optimizely-Leck trifft HSBC, BBC und Ledger mit Kryptodiebstahl
Der Angriff über Optimizely traf auch Ledger und andere Finanzwebsites; vor allem Krypto-Adressen auf Bitcoin, Ethereum und Solana wurden umgeleitet.
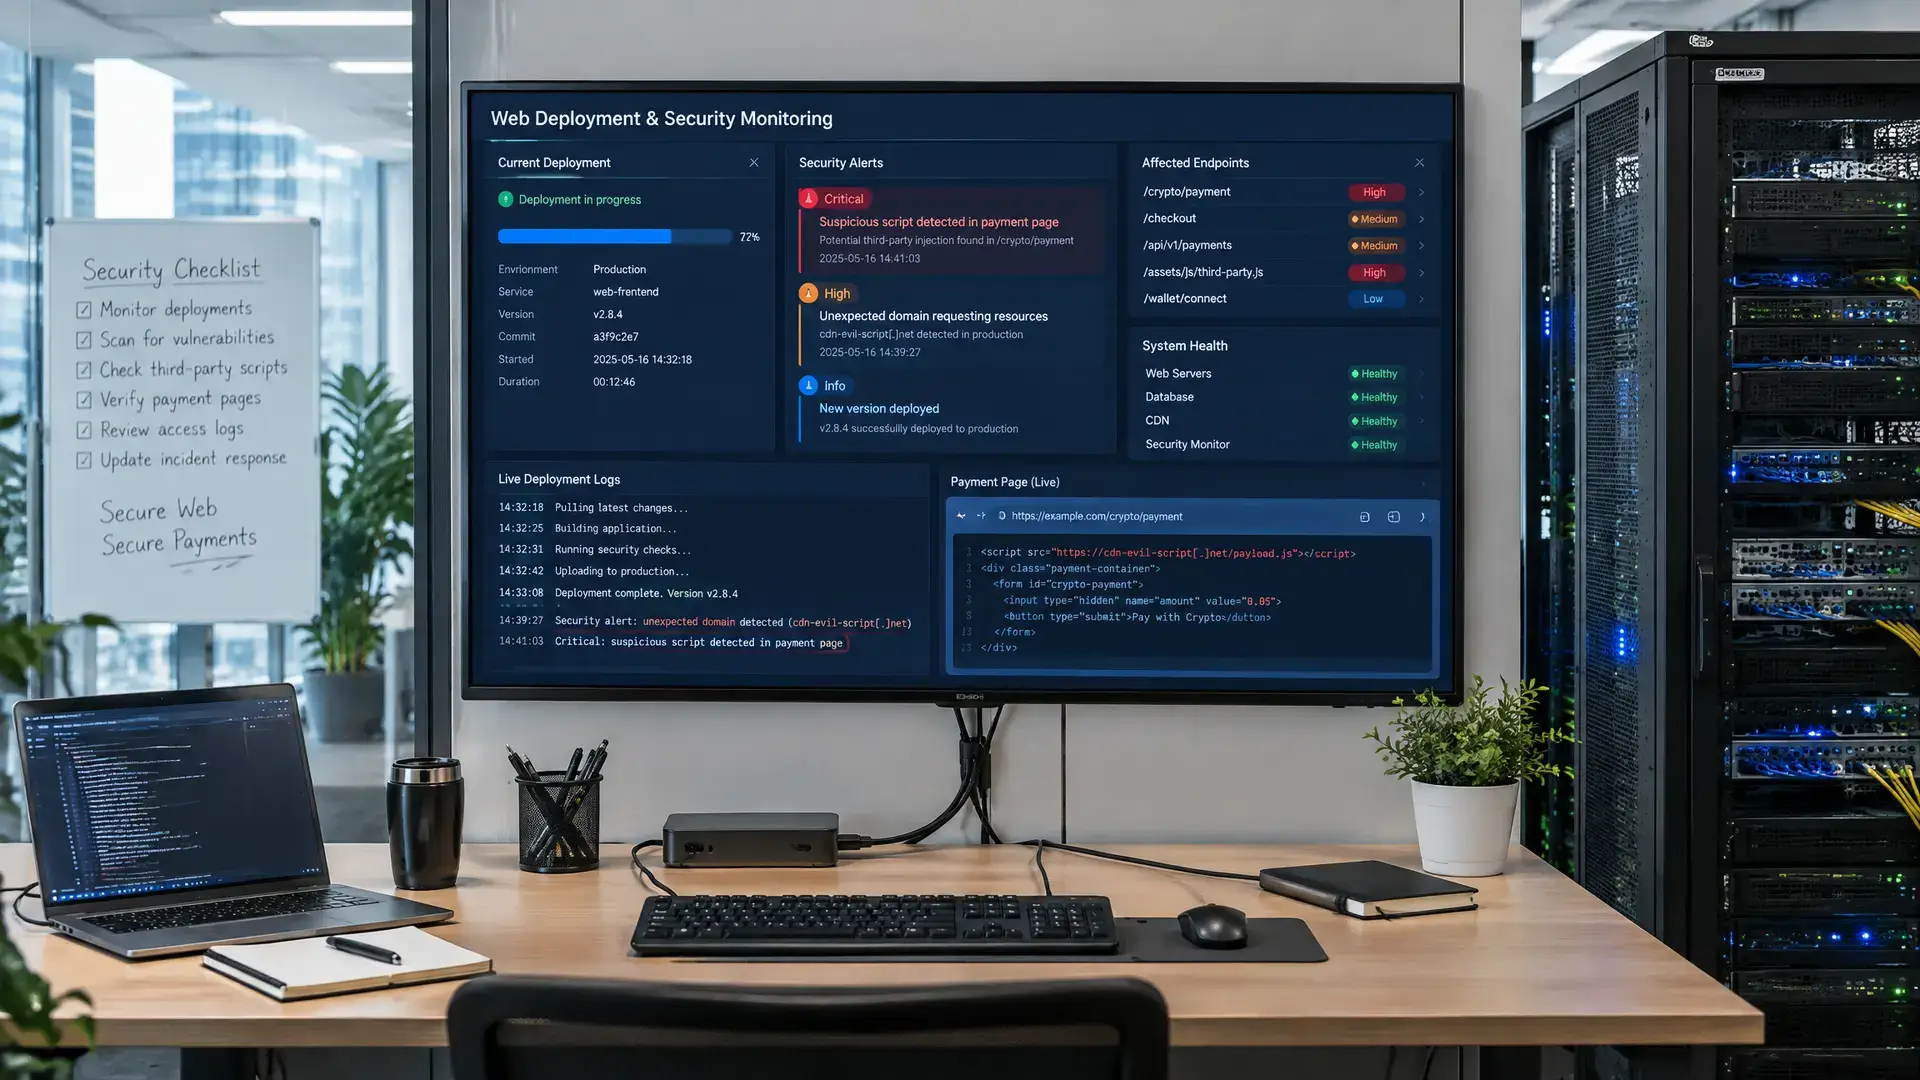
Wichtigste Erkenntnisse
- Ein Leck in der Webtestsoftware von Optimizely hat möglicherweise 178 Websites betroffen, darunter HSBC, BBC, Salesforce und Ledger.
- Der bösartige Code ersetzte Krypto-Wallet-Adressen und konnte auch Zahlungsdaten, Cookies und Screenshots stehlen.
- Forscher ordneten den Angriff etwa 7.040 Dollar an empfangenen Wallets zu und sehen darin einen Supply-Chain-Angriff.
Ein Leck in der Webtestsoftware von Optimizely hat Besucher von 178 großen Websites möglicherweise Krypto-Diebstahl und das Abgreifen von Zahlungsdaten ausgesetzt. Zu den betroffenen Namen zählen HSBC, Salesforce, die BBC und der Hardware-Wallet-Hersteller Ledger. Der Vorfall zeigt, wie schon eine einzige Schwachstelle bei einem Drittanbieter ausreichen kann, um viele Websites gleichzeitig zu treffen.
Wie der Angriff funktionierte
Laut Optimizely konnte eine unbefugte Partei am 16. November über einen Fehler im Anmeldeprozess Code in Kundenprojekte einschleusen. Dieser Code wurde danach automatisch auf Websites geladen, die Optimizely für Tests mit unterschiedlichen Seitenlayouts und Texten nutzen. Das Unternehmen sagt, dass es den bösartigen Code entfernt und den Fehler behoben hat.
Der Angriff richtete sich vor allem gegen Seiten, die Krypto-Zahlungen akzeptieren. Der Code suchte nach Wallet-Adressen auf Bitcoin, Ethereum, Solana, Tron und fünf weiteren Netzwerken und ersetzte sie durch Adressen des Angreifers. Das geschah sowohl in Eingabefeldern als auch in Texten, die Besucher in ihre Zwischenablage kopierten. Wer eine so veränderte Adresse anschließend in eine Krypto-Wallet einfügte und die Transaktion bestätigte, hätte Geld an den Angreifer gesendet.
Mehr als nur Krypto
Der Skriptcode tat mehr als nur Adressen zu ersetzen. Laut den Forschern zog er auch Kartennummern aus Zahlungsformularen ab, kopierte Cookies und Screenshots und lieferte sogar Exploit-Kits für ältere iPhones. Das passt zum bekannten Muster von Web-Skimming, bei dem bösartiges JavaScript auf einer Website platziert wird, um Zahlungsdaten von Besuchern zu stehlen.
Helme identifizierte sechs betroffene Organisationen als Krypto- oder Handelsunternehmen, darunter Ledger, IG Group Holdings, OANDA's Coinpass, Interactive Investor, TMS Brokers und Betashares. Weitere 32 Organisationen sind Banken oder andere Finanzunternehmen. Wallets, die mit dem Angriff in Verbindung stehen, erhielten laut Report URI bis Montagmorgen rund 7.040 Dollar (6.390 Euro), vor allem in Bitcoin. Bloomberg konnte diesen Betrag nicht unabhängig verifizieren.
Warum das für Krypto relevant ist
Für Krypto-Nutzer ist das vor allem eine Warnung, dass das Risiko nicht nur in einer Wallet oder einer Exchange liegt. Wenn ein vertrauenswürdiger Dienst Code an eine Website liefert, kann ein Fehler dort Folgen für viele Nutzer gleichzeitig haben. Das macht Adressaustausch weiterhin zu einem einfachen, aber wirksamen Trick für Angreifer, weil sie keine Wallet knacken müssen, sondern nur die Adresse ändern, die jemand kopiert.
Der Angriff passt auch in einen breiteren Trend von Supply-Chain-Angriffen, bei denen ein Angreifer einen vertrauenswürdigen Dritten missbraucht, um mehrere Organisationen gleichzeitig zu treffen. Die Forscher sagten außerdem, dass sie den Angriff bislang nicht mit KI-Tools in Verbindung gebracht haben, trotz der jüngsten Aufmerksamkeit für KI-getriebene Cyberangriffe.
Auch bei Hardware-Wallets und Lieferketten taucht dieses Risiko immer wieder auf. So führte ein früherer Ledger-Fall rund um manipulierte Hardware bereits zu zusätzlichen Fragen dazu, wie sicher die Vertriebskette von Wallets eigentlich ist.