Trezor schränkt Reseller nach Ledger-Vorfall ein
Trezor begrenzt den Verkauf über Reseller und verschärft die Kontrollen für Lagerung und Lieferung. Die Maßnahme folgt auf den Ledger-Vorfall, bei dem manipulierte Hardware Wallets über einen Distributor auftauchten.
Wichtigste Erkenntnisse
- Trezor reduziert die Zahl der Reseller, um die Supply Chain strenger zu kontrollieren.
- Betroffene Verkäufer verlieren ihre Autorisierung am 1. Januar 2027 und dürfen ihren bestehenden Bestand noch verkaufen.
- Die Maßnahme folgt auf einen Ledger-Vorfall, bei dem über einen Reseller manipulierte Hardware Wallets verkauft wurden.
Trezor will die Zahl der Geschäfte, die seine Hardware Wallets verkaufen dürfen, reduzieren, nachdem ein Sicherheitsvorfall beim Konkurrenten Ledger die Branche aufgeschreckt hat. Das Kryptounternehmen will damit mehr Kontrolle über die Supply Chain und darüber gewinnen, wie Geräte gelagert und geliefert werden.
Strengere Vertriebskette
Laut Trezor verlieren betroffene Reseller ihre Autorisierung am 1. Januar 2027. Das Unternehmen hat bereits aufgehört, diese Partner mit neuem Bestand zu beliefern, aber sie dürfen ihren bestehenden Bestand während Black Friday und der Feiertage noch verkaufen.
Trezor nennt keine Namen der gestrichenen Verkäufer und sagt auch nicht, in welchen Ländern das betrifft. Chief Commercial Officer Danny Sanders sagte jedoch, dass pro Land Umsatz, Vertrieb und die eigene Präsenz von Trezor dort geprüft worden seien. Partner, die bleiben dürfen, erhalten einen angepassten rechtlichen Rahmen und strengere Kontrollen zur Herkunft, Lagerung und Abwicklung der Devices.
Warum das jetzt passiert
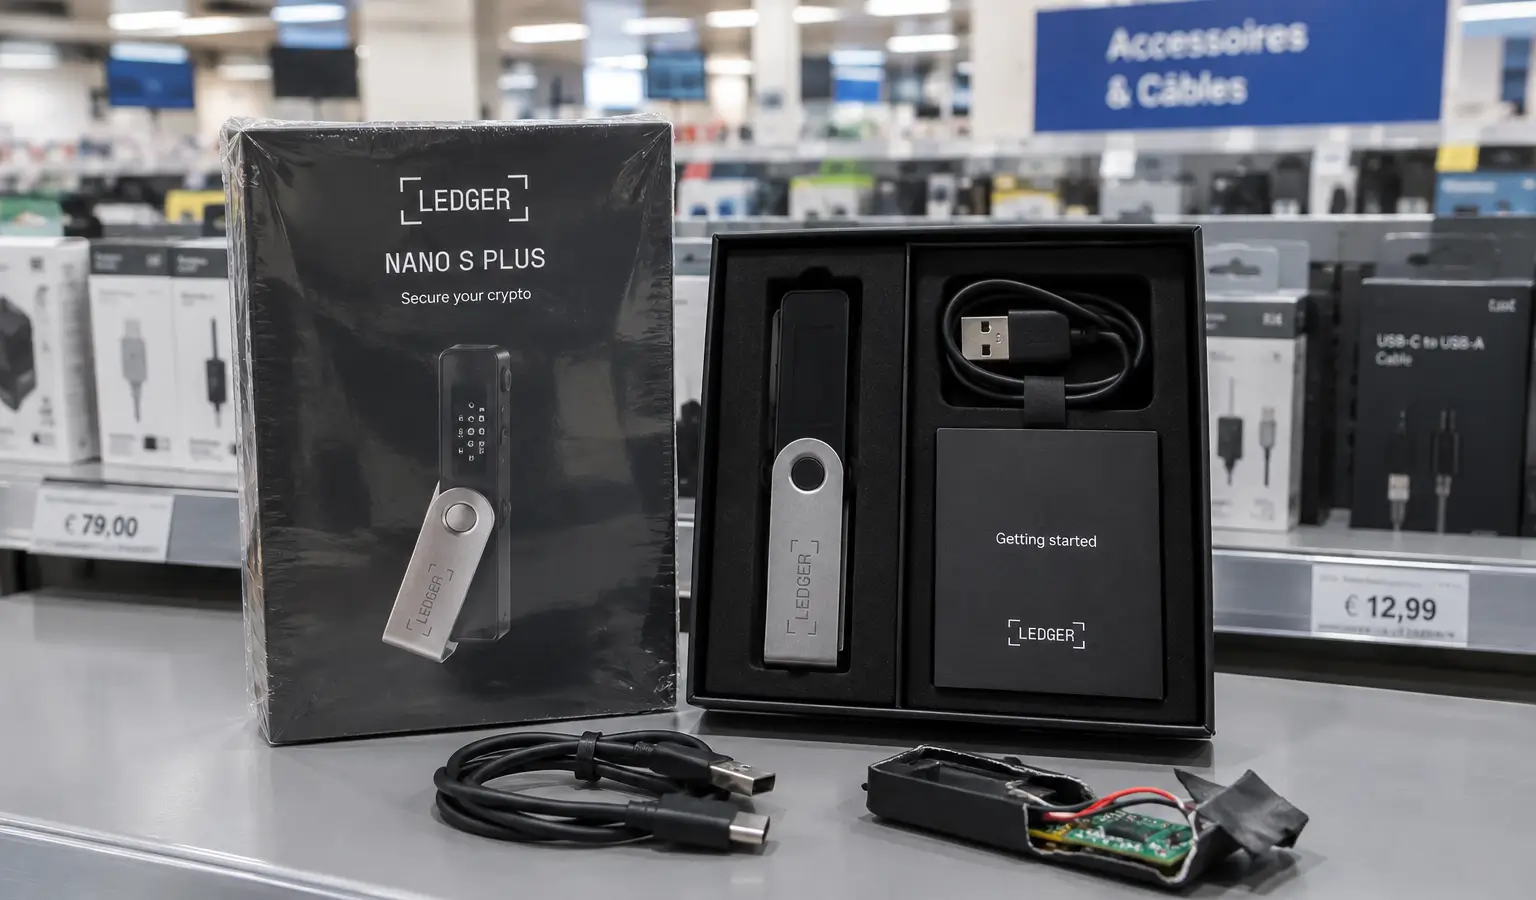
Der Schritt folgt auf einen Vorfall, bei dem Ledger bestätigte, dass über einen Reseller in Südostasien verkaufte Wallets manipuliert worden waren. Laut Ledger befand sich in den Geräten ein verstecktes Implantat, das während des Setups die 24-Wort-Recovery Phrase vom Bildschirm las und sie über eine mobile Verbindung versendete.
On-Chain-Analysten von Bitquery schätzen, dass der vermutete Schaden über 93 Millionen Dollar (83,1 Millionen Euro) liegt, auch wenn Ledger diese Gesamtsumme nicht bestätigt hat. Ledger ordnet alle bestätigten Fälle CryptoBilis zu. Nutzer sagen, dass auch in Europa angepasste Geräte aufgetaucht seien, doch das hat Ledger nicht bestätigt.
Zuvor hatte bereits die Pause des CryptoBilis-Verkaufs zusätzlichen Druck auf die Vertriebskette von Ledger ausgeübt. Trezor entscheidet sich nun für eine ähnliche Verschärfung, sagt aber, dass es keine Belege dafür gibt, dass die eigenen Geräte kompromittiert wurden.
Folgen für Käufer
Für Käufer von Hardware Wallets zeigt das, dass nicht nur die Software, sondern auch der Vertriebskanal selbst ein Risiko sein kann. Die Recovery Phrase bleibt der wichtigste Schlüssel zu einer Crypto Wallet, sodass ein Angriff in der Vertriebskette direkte große Folgen haben kann.
Ledger hatte zuvor zu gemeinsamen Anti-Tamper-Standards für alle Wallet-Hersteller aufgerufen. Trezor setzt nun zunächst auf eine eigene Verschärfung der Kette, während das Unternehmen sagt, dass es keine Belege dafür gibt, dass die eigenen Geräte kompromittiert wurden.