CZ advierte tras filtraciones de datos en Binance y Coinbase
Los datos de clientes filtrados en Binance, Coinbase y otras entidades aumentan, según CZ, el riesgo de phishing, SIM-swaps e ingeniería social.
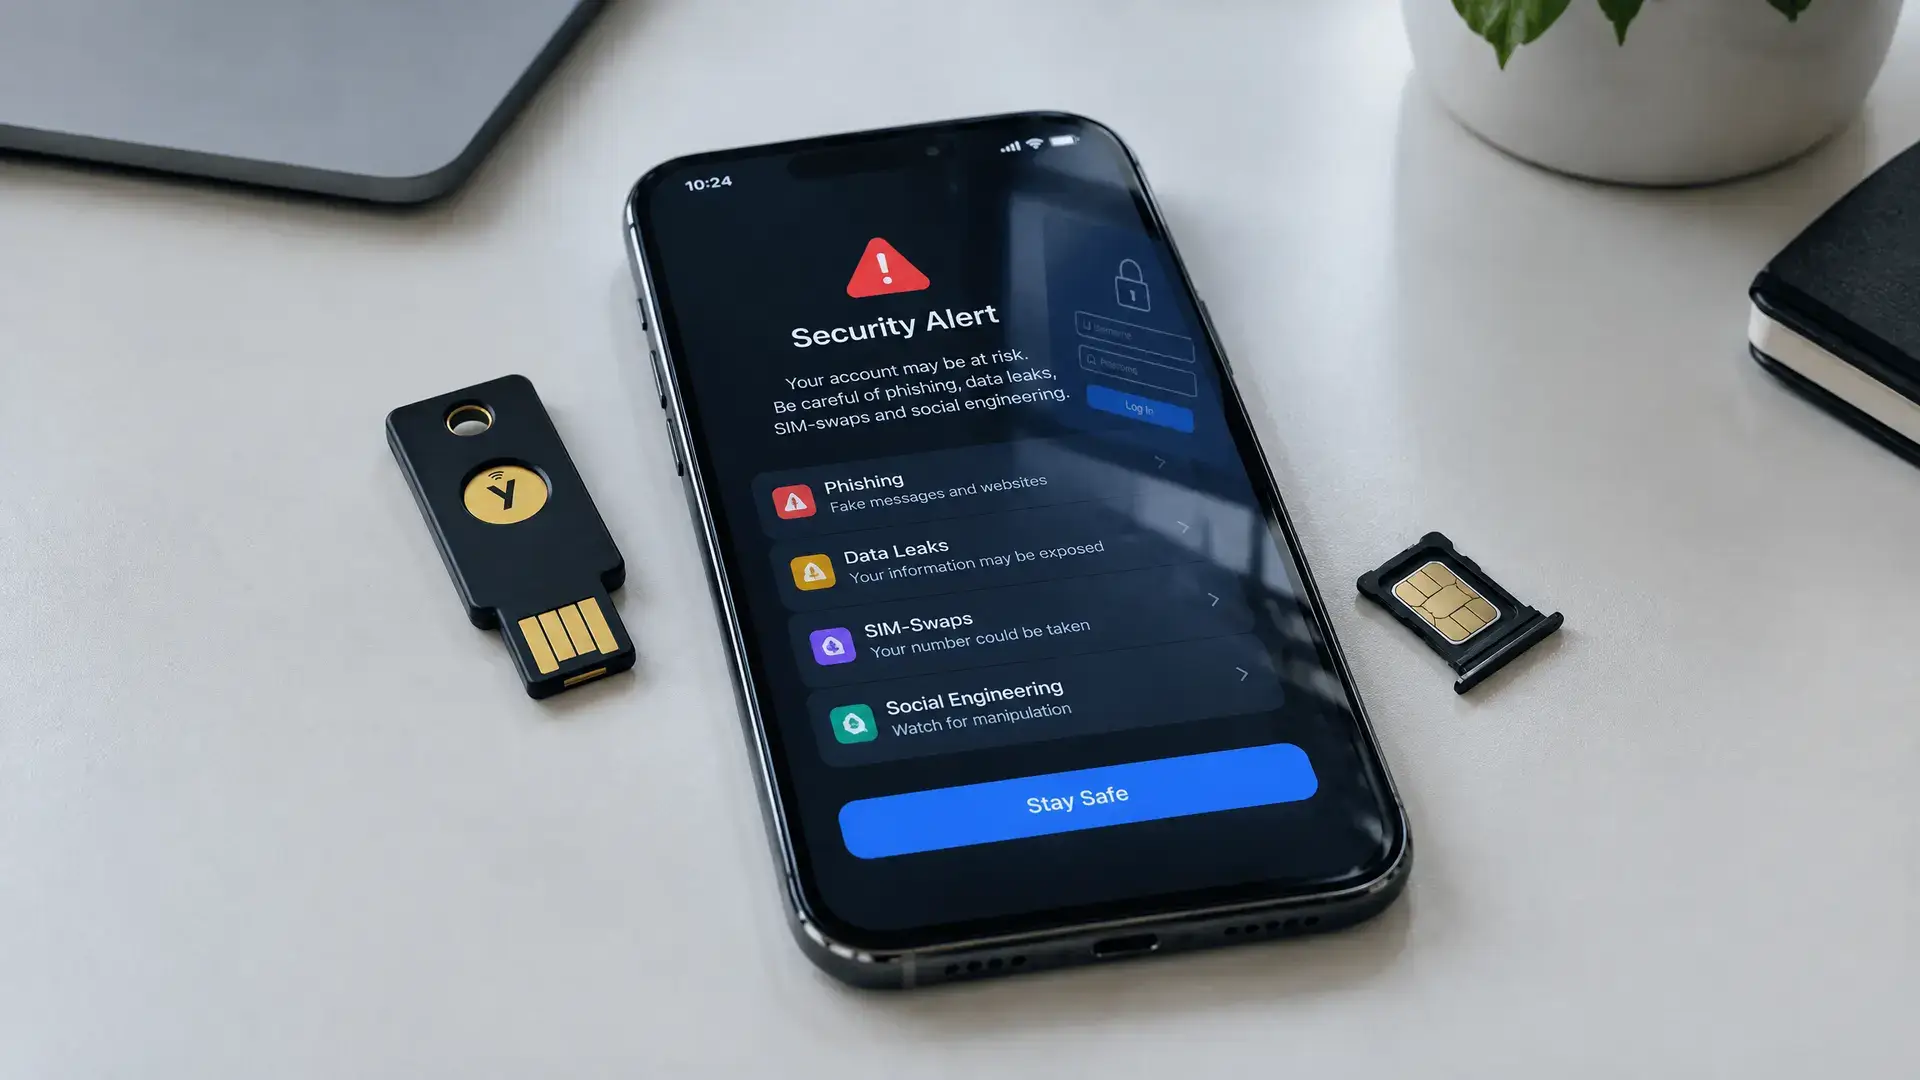
Puntos clave
- CZ advierte que las recientes filtraciones de datos en Binance, Coinbase y otras empresas aumentan el riesgo de phishing, SIM-swaps e ingeniería social.
- Recomienda usar un alias de correo electrónico único para cada exchange de criptoactivos y evitar la autenticación de dos factores basada en SMS.
- Los datos de contacto filtrados pueden utilizarse más adelante para fraude dirigido, soporte falso y, posiblemente, extorsión física.
Fundador de Binance Changpeng Zhao, más conocido como CZ, ha compartido un consejo de seguridad después de que en un solo día se conocieran cuatro filtraciones de datos en dos grandes exchanges de criptoactivos y dos empresas financieras surcoreanas. Según él, estas filtraciones aumentan el riesgo de phishing, SIM-swaps e ingeniería social, incluso aunque todavía no se haya perdido dinero.
La idea central de su advertencia es sencilla: los nombres, direcciones de correo electrónico y números de teléfono filtrados ofrecen a los estafadores una lista de personas que posiblemente poseen criptoactivos y, por tanto, son objetivos interesantes. En filtraciones anteriores del sector cripto, las campañas de phishing solían llegar poco después, porque los delincuentes pueden hacerse pasar de forma más convincente por un exchange o por un equipo de soporte cuando disponen de datos reales de clientes.
Así quiere CZ proteger a los usuarios
Zhao recomendó a los usuarios utilizar un alias de correo electrónico único para cada exchange de criptoactivos. Si un servicio sufre una filtración, el daño queda mejor delimitado y resulta más fácil ver de dónde se han filtrado los datos.
También desaconsejó el uso de la autenticación de dos factores basada en SMS. Según él, las hardware keys, las passkeys o las aplicaciones autenticadoras son más seguras, porque los números de teléfono filtrados suelen utilizarse para SIM-swaps.
Además, los usuarios deben desconfiar especialmente de cualquiera que se ponga en contacto con ellos sobre seguridad o reembolsos, dijo Zhao. Incluso si esa persona menciona datos de la cuenta, podría tratarse de un estafador. Esto encaja con una ola más amplia de phishing tras filtraciones de datos en el mercado cripto, en la que los delincuentes recurren cada vez más a mensajes y sitios web falsos convincentes.
Por qué esto es especialmente sensible ahora
En el caso de Coinbase, la filtración se produjo, según Zhao, a través de Amplitude, un proveedor de analítica estadounidense. Bithumb informó el 27 de octubre de que un tercero había accedido a su sistema interno de groupware móvil, informó Korea Times. También en el sector financiero tradicional salieron a la luz nuevas filtraciones ese mismo día, entre ellas en Daishin Securities.
Para los lectores europeos de cripto, lo más relevante es que las filtraciones de datos no son solo un problema de privacidad. Los datos de contacto filtrados pueden utilizarse más adelante para fraude dirigido y, en algunos casos, incluso para extorsión física cuando las direcciones y las tenencias salen a la luz. Eso convierte la seguridad de las cuentas, el correo electrónico y el número de teléfono en una parte cada vez más importante del uso de criptoactivos.
El phishing sigue siendo la mayor amenaza
La advertencia de CZ encaja en un patrón en el que las filtraciones de datos van seguidas de inmediato por oleadas de phishing. En la primera mitad de 2026 se notificaron casi 40.000 URLs de phishing únicas dirigidas a instituciones financieras estadounidenses, y los proveedores de servicios de pago fueron los más afectados. Según el contexto proporcionado, los ciberdelincuentes también utilizan cada vez más herramientas de IA para hacer más creíbles los sitios web y correos electrónicos fraudulentos.
CZ ya había afirmado anteriormente que los datos filtrados conducen con más frecuencia al phishing que a un ataque contra la criptografía de Bitcoin en sí. La nueva serie de filtraciones, según él, vuelve a proporcionar a los estafadores datos de contacto recientes, exactamente el tipo de información que necesitan para dirigirse a las víctimas de forma más precisa.