

Google descubre una herramienta autónoma de hackeo con código ruso
Google detectó una herramienta de hackeo autónoma que rastrea parches y escribe exploits por sí sola. Las empresas de criptomonedas y los entornos de desarrollo también resultan especialmente vulnerables.
Puntos clave
- Google descubrió exploit_agent, una herramienta de hackeo que detecta fallos de software, escribe exploits y los ejecuta de forma autónoma, sin ayuda humana.
- La herramienta funcionaba en un servidor de staging abierto e incluía scripts para reconocimiento, fuerza bruta, webshells y recopilación de datos de las víctimas.
- Google también observó a actores norcoreanos usar IA en intrusiones contra empresas de criptomonedas en Norteamérica y Europa.
Google ha descubierto una herramienta de hackeo que detecta y explota fallos de software de forma autónoma, sin ayuda humana. El hallazgo muestra la rapidez con la que los agentes de IA autónomos están ganando protagonismo en los ciberataques, también en empresas de criptomonedas y otros servicios en línea.
Cómo funcionaba exploit_agent
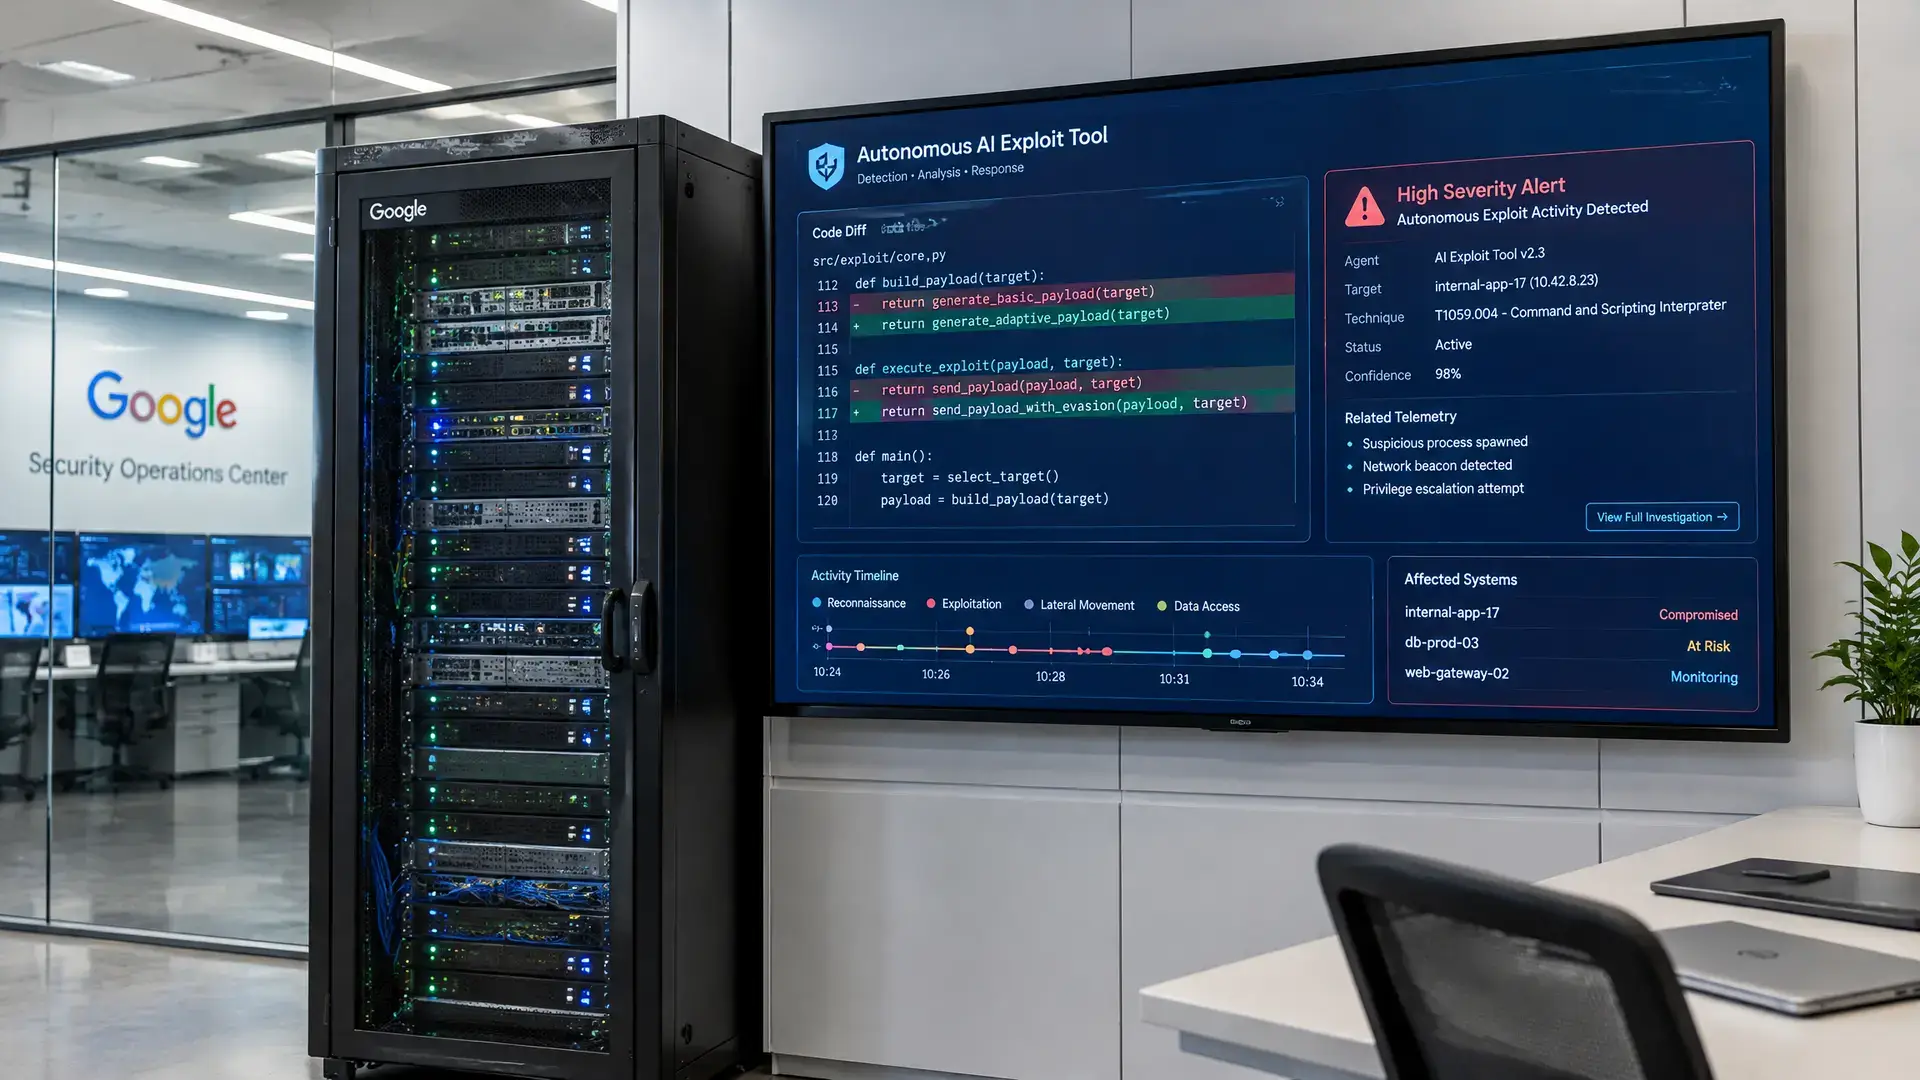
Según Google, la herramienta estaba en un servidor de staging abierto, un sistema que los atacantes utilizan para almacenar y preparar sus recursos. Google denominó a la herramienta exploit_agent. El software se conectaba a varios grandes modelos de lenguaje, incluidos modelos comerciales y variantes locales, y vigilaba el software web más popular en busca de parches.
En cuanto aparecía una actualización, la herramienta comparaba el código antes y después del cambio para encontrar el punto débil. Después escribía automáticamente un exploit y lo ejecutaba. Google afirma que fue la primera vez que vio a atacantes automatizar por completo este proceso, desde encontrar una vulnerabilidad hasta explotarla.
Más que un simple exploit
En el mismo servidor también había scripts para el reconocimiento interno tras una intrusión. Con ellos, la herramienta podía mapear la red, adivinar contraseñas mediante fuerza bruta y colocar webshells para que un atacante pudiera recuperar el acceso más adelante. Google también encontró datos de víctimas, con indicios de que el operador había apuntado a sitios web franceses de medios, entretenimiento y educación.
Además, el servidor contenía comentarios en ruso. Google los tradujo como instrucciones para la explotación automática con claves API de LLM, lo que muestra hasta qué punto la IA se integró directamente en la cadena de ataque. En la práctica, esto hace que los ciberataques sean más rápidos y más difíciles de detener, porque las vulnerabilidades pueden explotarse poco después de un parche.
Relevancia para las empresas de criptomonedas
Google también afirma que en su investigación vio a actores norcoreanos usar IA en intrusiones contra empresas de criptomonedas en Norteamérica y Europa. Para el sector cripto, esto es relevante, porque los atacantes no solo apuntan a wallets o exchanges, sino también a entornos de desarrollo, repositorios de código y tokens de acceso. Antes, reguladores e investigadores estadounidenses ya habían advertido de que las herramientas autónomas de IA pueden acelerar de forma notable la velocidad de los ataques.